
Sự trỗi dậy của thế lực mới trong không gian mạng
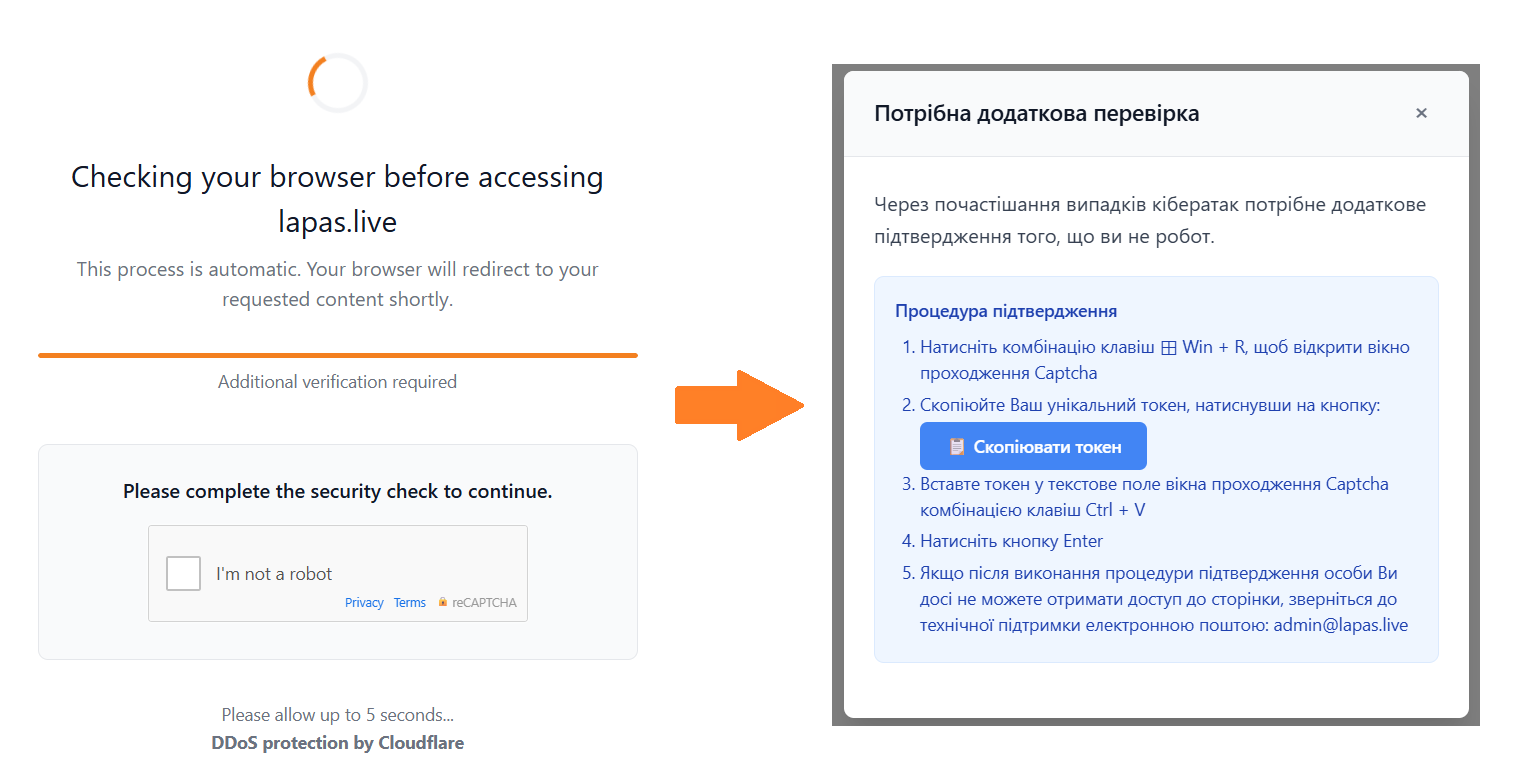
Một nhóm tin tặc mới chưa từng được ghi nhận trước đây với tên gọi GREYVIBE vừa bị các chuyên gia bảo mật phát hiện. Nhóm này đã thực hiện hàng loạt cuộc tấn công dai dẳng nhắm vào các thực thể liên quan đến Ukraine kể từ ít nhất là tháng 8 năm 2025. Theo báo cáo từ WithSecure, GREYVIBE được đánh giá là một nhóm sử dụng tiếng Nga, hoạt động chủ yếu trong múi giờ của Nga và có các hoạt động phù hợp với lợi ích chiến lược của điện Kremlin, đặc biệt là trong nỗ lực thu thập tình báo quân sự.
Các chuyên gia cho biết, GREYVIBE không chỉ là một nhóm hacker đơn thuần mà còn là sự kết hợp giữa các tác nhân được nhà nước bảo trợ và những tội phạm mạng có kinh nghiệm từ hệ sinh thái tội phạm Nga. Điểm đáng chú ý nhất là việc nhóm này đang tích cực sử dụng trí tuệ nhân tạo tạo sinh (GenAI) và các mô hình ngôn ngữ lớn (LLM) để tối ưu hóa hiệu quả tấn công.
Chiến thuật tấn công đa dạng và sự hỗ trợ từ AI
GREYVIBE sử dụng nhiều chuỗi tấn công khác nhau để xâm nhập vào mục tiêu, bao gồm:
- PhantomMail: Sử dụng email lừa đảo (spear-phishing) chứa liên kết đến các tệp lưu trữ độc hại (ZIP hoặc RAR) trên Google Drive để phát tán mã độc PhantomRelay.
- PhantomClick: Sử dụng các trang CAPTCHA giả mạo (phong cách ClickFix) trên các tên miền mạo danh Zoom hoặc LAPAS để lừa người dùng chạy các lệnh khởi động nhiễm mã độc.
- PrincessClub: Sử dụng các trang web câu lạc bộ người lớn giả mạo tại Ukraine để phân phối mã độc FallSpy trên Android và LegionRelay trên Windows. Thậm chí, các trang web này còn có tính năng gọi điện trực tiếp để thu âm thanh và hình ảnh của nạn nhân.
- DroneLink: Mạo danh các quỹ từ thiện hỗ trợ quân đội Ukraine để phân phối các công cụ điều khiển từ xa.
Việc sử dụng các nền tảng AI như Ideogram AI, OpenAI ChatGPT và Google Gemini đã giúp GREYVIBE rút ngắn đáng kể chu kỳ phát triển mã độc. AI hỗ trợ nhóm này trong việc tạo hình ảnh minh họa cho các trang web lừa đảo, viết các tập lệnh obfuscation (làm xáo trộn mã nguồn) và phát triển mã độc LegionRelay.
Ranh giới mờ nhạt giữa tội phạm mạng và tình báo quốc gia
Mặc dù có khả năng sử dụng AI, GREYVIBE vẫn bị đánh giá là một nhóm có độ tinh vi ở mức thấp đến trung bình do vẫn mắc phải nhiều lỗi bảo mật vận hành (OPSEC). Những sai sót trong thiết kế của LegionRelay đã vô tình để lộ các chức năng máy chủ điều khiển (backend) của chúng.
Các mối liên hệ với hệ sinh thái tội phạm mạng của Nga được thể hiện qua việc sử dụng các công cụ có liên quan đến băng đảng TrickBot và nhóm UAC-0098. Ngoài ra, việc sử dụng các thuật ngữ lóng trong internet như “letsrollboyos” hay “cuteuwu” trong quá trình phát triển mã nguồn cũng cho thấy nguồn gốc của các thành viên trong nhóm.
Sự xuất hiện của GREYVIBE là một minh chứng cho thấy sự mờ nhạt dần giữa tội phạm mạng truyền thống và các hoạt động tình báo do nhà nước chỉ đạo. Việc sử dụng AI để tự động hóa và thay đổi các thành phần kỹ thuật liên tục cũng khiến cho việc truy vết và ngăn chặn các cuộc tấn công trở nên khó khăn hơn đối với các phương pháp phân tích truyền thống.
- VNCyberS tổng hợp từ The Hacker News và WithSecure
















 Tiếng Việt
 English
