
Chiến dịch tấn công chuỗi cung ứng phần mềm mang tên Miasma vừa bị phát hiện nhắm vào các gói thư viện (package) npm chính thức của Red Hat Cloud Services. Đây là một biến thể mới của dòng mã độc Mini Shai-Hulud, được thiết kế để đánh cắp thông tin đăng nhập từ máy tính của các nhà phát triển và tự động lây lan qua hệ thống CI/CD.
Theo báo cáo từ các hãng bảo mật như Wiz, Socket và The Hacker News, ít nhất 32 gói thư viện dưới namespace @redhat-cloud-services đã bị chèn mã độc. Vụ việc được cho là bắt nguồn từ việc một tài khoản GitHub của nhân viên Red Hat bị chiếm quyền điều khiển, cho phép tin tặc thực hiện các “orphan commit” trái phép mà không qua quy trình kiểm tra mã nguồn.
Cơ chế hoạt động của Miasma
Mã độc Miasma sử dụng một “preinstall hook” bị che giấu trong các tệp tin cấu hình của gói npm. Ngay khi nhà phát triển chạy lệnh npm install, mã độc sẽ được thực thi và bắt đầu quá trình thu thập dữ liệu nhạy cảm trên máy chủ build hoặc máy trạm.
Dữ liệu mục tiêu bao gồm:
- Secret của GitHub Actions và mã thông báo (token) npm.
- Thông tin đăng nhập dịch vụ đám mây (AWS, GCP, Azure).
- Chứng chỉ Kubernetes, tài liệu Vault và khóa SSH.
- Thông tin đăng nhập Git và các tệp cấu hình nhạy cảm khác.
Điểm đáng chú ý trong biến thể này là khả năng tập trung mạnh mẽ vào danh tính đám mây. Miasma không chỉ lấy cắp secret mà còn thu thập toàn bộ danh tính mà máy bị nhiễm có quyền truy cập, cho thấy mục tiêu xa hơn của kẻ tấn công là chiếm quyền kiểm soát trực tiếp hạ tầng cloud của doanh nghiệp.
Tự lây lan và ẩn mình tinh vi
Miasma được mô tả như một loại “sâu” (worm) trên hệ thống CI/CD. Khi xâm nhập vào một repository GitHub, nó sẽ liệt kê các kho mã nguồn mà token đánh cắp được có quyền ghi, sau đó tự động chèn các workflow độc hại thông qua API của GitHub. Các commit này được thực hiện bằng mutation createCommitOnBranch, khiến chúng xuất hiện dưới dạng các thay đổi đã được xác thực và ký số, rất khó để phát hiện bằng mắt thường.
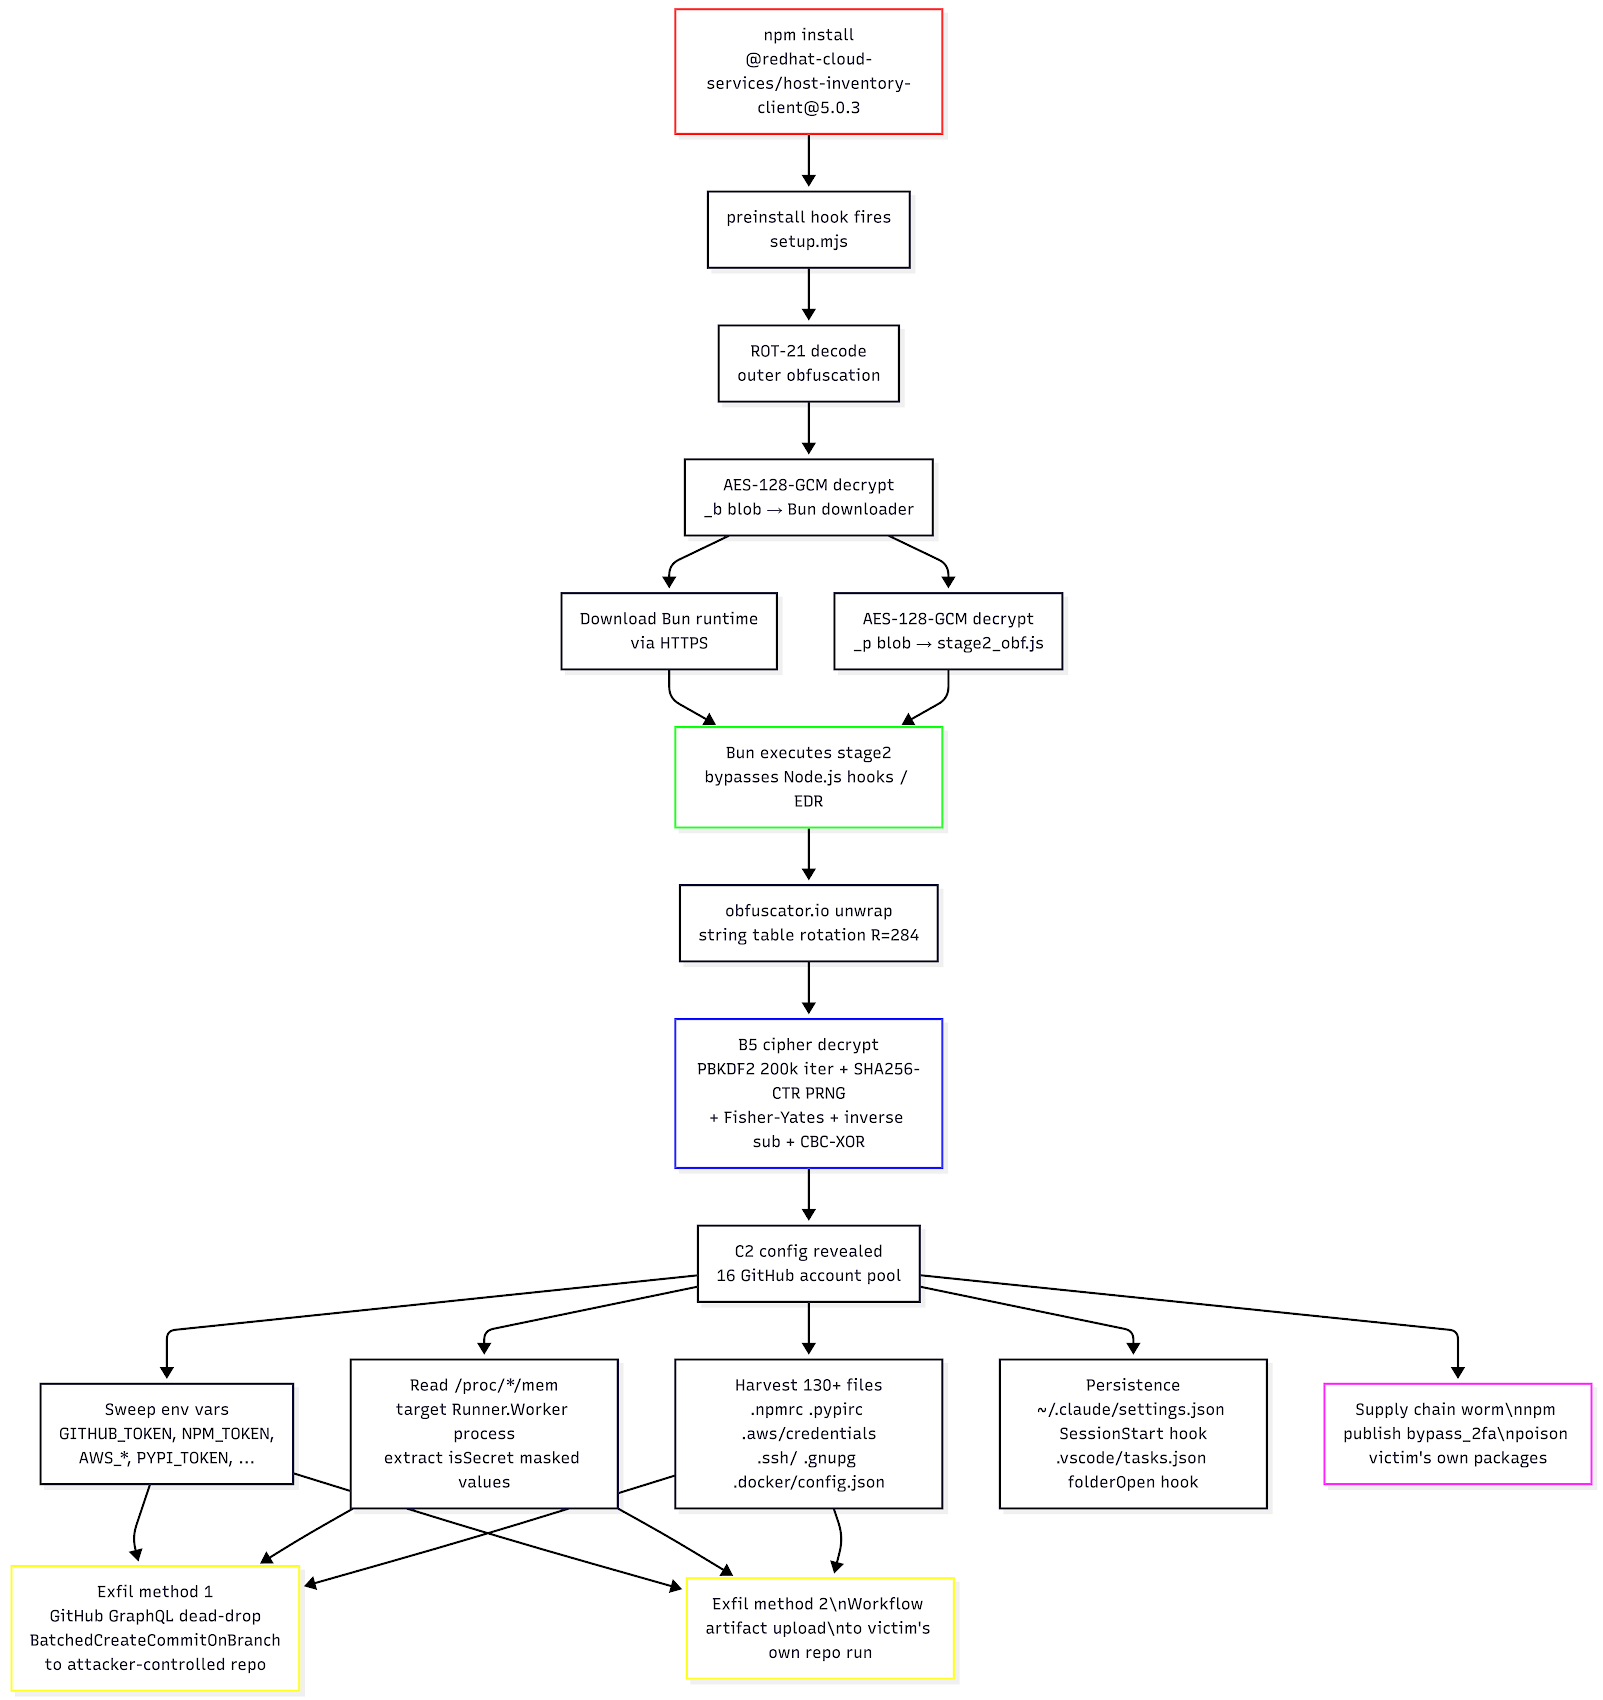
Mã độc còn thiết lập sự kiên trì (persistence) bằng cách:
- Tiêm hook vào cài đặt của các công cụ hỗ trợ lập trình như Anthropic Claude Code.
- Chèn các tác vụ tự động chạy khi mở thư mục dự án trong Microsoft Visual Studio Code (
tasks.json). - Tránh thực thi trên các hệ thống sử dụng ngôn ngữ tiếng Nga để hạn chế bị các nhà nghiên cứu tại khu vực này phân tích.
Khuyến nghị cho nhà phát triển và doanh nghiệp
Vì Miasma có khả năng chạy ngầm và thiết lập các cơ chế duy trì lâu dài, việc chỉ đơn thuần xóa thư mục node_modules hoặc gỡ cài đặt gói npm là không đủ. Các chuyên gia an ninh mạng khuyến nghị:
1. Cô lập và kiểm tra: Ngay lập tức cô lập các máy trạm hoặc hệ thống CI/CD đã cài đặt các gói bị ảnh hưởng. Kiểm tra các thay đổi bất thường trong thư mục .github/workflows/ và các tệp cấu hình IDE.
2. Thu hồi và thay mới credential: Vô hiệu hóa toàn bộ token GitHub, khóa cloud, khóa SSH và thông tin đăng nhập đã có khả năng bị lộ trong cửa sổ thời gian diễn ra cuộc tấn công.
3. Giám sát hệ thống build: Kiểm tra các artifact, container image hoặc gói phần mềm được tạo ra trong thời gian qua để đảm bảo chúng không bị chèn mã độc trước khi triển khai lên môi trường sản xuất.
4. Áp dụng nguyên tắc đặc quyền tối thiểu: Hạn chế quyền hạn của các token CI/CD, sử dụng xác thực OIDC thay cho secret tĩnh và bắt buộc quy trình review kỹ lưỡng cho mọi thay đổi đối với workflow tự động hóa.
VNCyberS tổng hợp từ The Hacker News, Wiz Research và Socket.
















 Tiếng Việt
 English
