
CVE-2026-73570 cho thấy một email được tạo đặc biệt có thể trở thành điểm khởi đầu của chuỗi xâm nhập nghiêm trọng: thực thi lệnh từ xa, cài web shell, đánh cắp bí mật xác thực, đọc dữ liệu hộp thư và di chuyển ngang giữa các máy chủ Zimbra. Microsoft ghi nhận hoạt động khai thác tại nhiều khu vực và ngành nghề, trong khi danh tính nhóm đứng sau vẫn chưa được xác định.
Where is the gap?
CVE-2026-73570 là lỗi chèn lệnh hệ điều hành không cần xác thực trong Zimbra Collaboration Suite (ZCS), được chấm 8,9 điểm CVSS. Điều kiện dễ bị khai thác là máy chủ cài gói tùy chọn zimbra-snmp và bật thông báo SNMP. Kẻ tấn công có thể kích hoạt lỗi bằng một yêu cầu SMTP được chế tạo đặc biệt, không cần đăng nhập hay tương tác của người dùng.
Zimbra fixed the bug in version 10.1.20 released on July 20, 2026. However, Microsoft data shows that suspicious activity appeared between the date of the patch's release and August 13, when the vulnerability was publicly disclosed.
Extraction duration
- 20/7/2026: Zimbra phát hành phiên bản 10.1.20 chứa bản sửa lỗi.
- 28/7–7/8/2026: hai công cụ quét ngoài băng riêng biệt dò đường dẫn chèn lệnh để xác nhận khả năng thực thi.
- 13/8/2026: thông tin lỗ hổng được công bố.
- Tháng 8/2026: CERT Polska cảnh báo về khai thác thực tế; CISA sau đó đưa CVE vào danh mục Known Exploited Vulnerabilities.
- 30/9/2026: Microsoft công bố phân tích chi tiết chuỗi tấn công và các tải trọng chuyên biệt cho Zimbra.
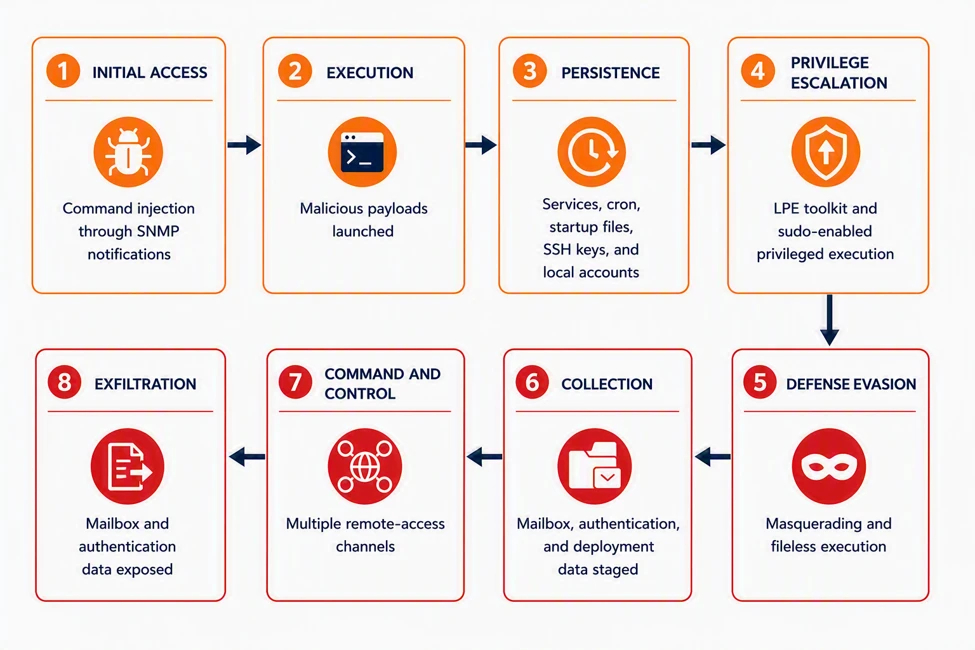
From service account to web shell
Sau khi khai thác thành công, lệnh ban đầu chạy dưới tài khoản dịch vụ zimbra. Kẻ tấn công triển khai nhiều web shell JSP trong các đường dẫn Jetty và mailboxd để dự phòng, tải thêm mã độc bằng wget hoặc curl, rồi mở reverse shell tương tác. Một số chuỗi sử dụng cron, systemd hoặc memfd_create để duy trì thực thi định kỳ hay chạy trực tiếp trong bộ nhớ.
Notably, the agent sometimes temporarily opens the write permission for the public folder, puts the web shell in and then restores the old permission. This makes it difficult to detect changes to basic file permissions.
Escalate privilege and move sideways
Microsoft quan sát kỹ thuật sửa /etc/pam.d/sudo để cấp cho tài khoản zimbra quyền sudo không giới hạn và không cần mật khẩu. Nhóm tấn công còn tạo dịch vụ zimlog.service nhằm tự khởi chạy cùng hệ thống.
Sau đó, chúng dùng zmprov để lập bản đồ cụm Zimbra, tìm máy chủ mailbox và MTA, đồng thời kiểm tra khóa SSH sẵn có tại /opt/zimbra/.ssh/zimbra_identity. Khóa này cùng công cụ rsync có thể giúp chuyển web shell và tập lệnh sang các nút tin cậy khác.
Target is a centralized authentication secret
Thay vì chỉ săn mật khẩu từng hộp thư, kẻ tấn công chạy zmlocalconfig -s để thu thập bí mật dịch vụ tập trung. Các thông tin này được dùng truy vấn LDAP và lấy những thuộc tính giá trị cao như zimbraPreAuthKey, zimbraAuthTokenKey and zimbraTwoFactorAuthSecret. Nếu bị lộ, chúng có thể làm suy yếu cơ chế xác thực trên phạm vi toàn hệ thống.
Một công cụ viết bằng Go còn đọc /opt/zimbra/conf/localconfig.xml, tạo chuỗi kết nối MySQL và LDAP, rồi xuất dữ liệu hộp thư, siêu dữ liệu, thiết bị di động, thiết lập trả lời vắng mặt cùng các bảng trong không gian tên Zimbra.
Zimclient2 paves the way for sustainable access
In at least one campaign, a shell downloader installs Zimdown2, then deploys the remote access agent Zimclient2. This tool supports interactive shells, bidirectional file transfer, and SOCKS5 proxies over WebSocket, TLS, or raw TCP. Those capabilities allow maintaining access and turn the hijacked mail server into a springboard to the intranet.
Collect mailboxes and get the data out
Các tệp chứa thông tin xác thực, chứng thư, bí mật LDAP, quy tắc thư và cấu hình được gom lại thành kho ZIP. Trên một máy chủ, tác nhân còn đóng gói bản sao lưu hộp thư gần đây vào /opt/zimbra/final.tar.gz, tải AzCopy và thử chuyển dữ liệu tới Azure Blob Storage. Microsoft chưa có đủ bằng chứng để khẳng định lần truyền này hoàn tất.
Signs to investigate
Quản trị viên nên kiểm tra /var/log/zimbra.log để tìm lần khởi động lại dịch vụ bất thường; rà soát tệp mới trong thư mục tạm và các đường dẫn webapps; tìm web shell JSP, dịch vụ systemd lạ, cron, khóa SSH mới, tài khoản cục bộ và tiến trình chỉ tồn tại trong bộ nhớ. Việc chỉ cài bản vá không loại bỏ dấu vết xâm nhập đã có trước đó.
Prioritize response
- Upgrade now to Zimbra 10.1.20 or later.
- Nếu chưa thể vá, gỡ
zimbra-snmp, tắt thông báo SNMP và giới hạn SMTP/SNMP ở các nguồn tin cậy. - Isolate compromised servers, preserve evidence, and hunt cluster-wide web shells.
- Turn Zimbra authentication secrets, service keys, credentials, and credentials potentially exposed.
- Review horizontal movement, LDAP/MySQL queries, traffic to cloud storage, and nodes that once trusted the affected server.
Defensive Lessons
The mail server not only contains the contents of the exchange, but also holds keys and trust relations with many other systems. So an error in the optional component can still result in an organisational impact. Inventory of installation packages, reduction of unnecessary services, patching according to actual exploitation risks, and preparation of a secret rotation process are important measures to narrow the consequences.
VNCyberS compiled from Microsoft, Zimbra, CERT Polska, CISA, and The Hacker News
















 Tiếng Việt
 English
