
Mandiant thuộc Google Cloud ngày 25/06/2026 công bố phân tích về một chiến dịch khai thác lỗ hổng zero-day trong Cisco Catalyst SD-WAN Manager. Lỗ hổng được theo dõi là CVE-2026-20245, cho phép kẻ tấn công đã có quyền cục bộ/xác thực trên hệ thống thực thi lệnh với đặc quyền root thông qua tệp tải lên được chế tạo đặc biệt.
Vụ việc đáng chú ý vì mục tiêu không phải máy trạm hay máy chủ ứng dụng thông thường, mà là thiết bị điều phối mạng biên. Các hệ thống SD-WAN thường giữ vai trò trung tâm trong việc kết nối chi nhánh, trung tâm dữ liệu và dịch vụ đám mây. Khi lớp điều khiển này bị xâm nhập, kẻ tấn công có thể có vị trí thuận lợi để quan sát cấu hình, duy trì hiện diện và che giấu dấu vết khỏi các công cụ EDR truyền thống.
Diễn biến chính của chiến dịch
Theo Mandiant, hoạt động đáng ngờ bắt đầu từ cuối năm 2025 đến tháng 01/2026 với các kết nối peering trái phép vào thiết bị SD-WAN Manager của một nhà cung cấp dịch vụ truyền thông. Đến tháng 03/2026, nhóm tấn công tiếp tục tạo kết nối peering mới, sau đó xác thực qua SSH bằng tài khoản mặc định trong môi trường Cisco Catalyst SD-WAN.
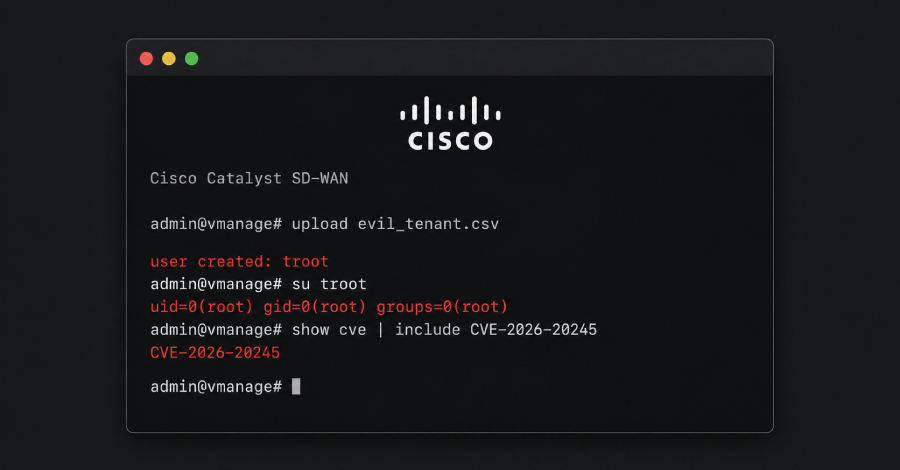
Sau khi có quyền truy cập, kẻ tấn công thay đổi mật khẩu tài khoản quản trị mặc định, đăng nhập vào giao diện web, trích xuất cấu hình SD-WAN fabric rồi khôi phục mật khẩu về trạng thái ban đầu để giảm khả năng bị quản trị viên phát hiện. Mandiant cũng ghi nhận việc kẻ tấn công dùng tệp CSV độc hại có tên evil_tenant.csv để khai thác CVE-2026-20245 và tạo tài khoản troot có đặc quyền root.
Vì sao CVE-2026-20245 nguy hiểm
CVE-2026-20245 xuất phát từ cơ chế tải tệp trong Cisco Catalyst SD-WAN Manager không lọc đầy đủ dữ liệu độc hại. Khi bị khai thác, lỗ hổng cho phép thực thi lệnh ở mức root. Cisco đánh giá lỗ hổng ở mức nghiêm trọng cao, đồng thời lưu ý kẻ tấn công cần có quyền netadmin hoặc quyền cục bộ tương đương trên hệ thống bị ảnh hưởng để khai thác thành công.
Điểm rủi ro nằm ở chuỗi tấn công. Nếu đối tượng đe dọa đã có quyền truy cập ban đầu qua peering trái phép, chứng chỉ bị đánh cắp hoặc tài khoản quản trị bị lộ, lỗ hổng leo thang đặc quyền này có thể biến một phiên truy cập hạn chế thành quyền kiểm soát sâu trên thiết bị điều phối mạng.
Kỹ thuật che giấu và dấu hiệu cần săn tìm
Mandiant cho biết kẻ tấn công sử dụng nhiều kỹ thuật chống điều tra số. Chúng xóa tệp đã tạo, khôi phục cấu hình hệ thống, dọn các bản sao tạm thời và chạy script kiểm tra để chắc chắn chỉ báo xâm nhập đã bị loại bỏ. Cách làm này khiến việc xác định đầy đủ phạm vi sự cố trở nên khó khăn hơn, đặc biệt trên thiết bị mạng vốn thường thiếu telemetry chuyên sâu.
Các đội vận hành nên ưu tiên rà soát đăng nhập SSH bất thường bằng tài khoản vmanage-admin, sự kiện đổi mật khẩu tài khoản quản trị trong thời gian ngắn, dấu vết lệnh su sang tài khoản lạ, lịch sử lệnh liên quan đến tenant-upload và bất kỳ dấu hiệu nào cho thấy tệp evil_tenant.csv từng xuất hiện trên thiết bị.
Khuyến nghị cho tổ chức sử dụng Cisco SD-WAN
Khuyến nghị quan trọng nhất là nâng cấp Cisco Catalyst SD-WAN Manager lên các bản đã được Cisco khắc phục, bao gồm các nhánh 20.9.9.2, 20.12.7.2, 20.15.4.5, 20.15.5.3, 20.18.3.1, 26.1.1.2 hoặc mới hơn tùy môi trường. Tổ chức cũng nên thu thập gói chẩn đoán bằng lệnh phù hợp trên các thành phần control-plane, đối chiếu IOC do Mandiant công bố và liên hệ Cisco TAC nếu phát hiện dấu hiệu nghi vấn.
Về dài hạn, sự cố này nhắc lại một bài học quan trọng: thiết bị mạng biên không còn là lớp hạ tầng tĩnh, ít bị nhắm tới. Chúng cần được quản trị như tài sản trọng yếu, có kiểm soát truy cập chặt, ghi log đầy đủ, kiểm kê phiên bản thường xuyên và quy trình săn tìm đe dọa riêng cho những nơi EDR không thể quan sát.
Tác động đối với doanh nghiệp
Với doanh nghiệp phân tán nhiều chi nhánh, SD-WAN giúp tối ưu kết nối nhưng đồng thời tạo ra một điểm điều phối có giá trị cao. Một sự cố ở tầng này có thể ảnh hưởng đến định tuyến, cấu hình bảo mật, quyền truy cập giữa các vùng mạng và khả năng bảo vệ dữ liệu khi lưu lượng đi qua nhiều điểm kết nối khác nhau.
Do đó, CVE-2026-20245 không chỉ là một bản vá kỹ thuật. Đây là lời nhắc về việc cần giảm phụ thuộc vào tài khoản mặc định, kiểm tra chứng chỉ và peering, giới hạn quyền quản trị theo nguyên tắc tối thiểu, đồng thời xây dựng khả năng phát hiện hành vi bất thường trên thiết bị điều khiển mạng.
VNCyberS tổng hợp từ Google Cloud Mandiant, Cisco, The Hacker News và Wikimedia Commons
















 Tiếng Việt
 English
