
Chiến dịch Operation Endgame tiếp tục cho thấy cuộc chiến chống tội phạm mạng không chỉ dừng ở việc gỡ bỏ một nhóm vận hành mã độc, mà còn phải đánh vào các mắt xích trong chuỗi cung ứng tấn công. Theo các nguồn công khai từ Europol, Microsoft và các hãng bảo mật tham gia điều phối, đợt hành động mới đã nhắm vào hạ tầng của Amadey và StealC, hai họ mã độc thường được dùng để xâm nhập ban đầu, đánh cắp thông tin đăng nhập và mở đường cho gian lận hoặc ransomware.
Điều gì vừa xảy ra
Trong giai đoạn hành động được công bố ngày 24/06/2026, các cơ quan thực thi pháp luật và đối tác tư nhân đã phối hợp để vô hiệu hóa một phần hạ tầng điều khiển, phân phối và kiếm tiền của các chiến dịch liên quan Amadey và StealC. BleepingComputer ghi nhận chiến dịch có sự tham gia của Microsoft, Europol và nhiều đối tác quốc tế, với mục tiêu làm gián đoạn các dịch vụ tội phạm mạng thường phục vụ cho ransomware và các hoạt động lừa đảo quy mô lớn.
The Hacker News dẫn thông tin rằng chiến dịch đã tháo gỡ 326 máy chủ và 142 tên miền, đồng thời thu hồi khoảng 27 triệu thông tin đăng nhập bị đánh cắp. Con số này giúp hình dung rõ hơn vì sao infostealer không còn là một dạng mã độc phụ trợ đơn giản, mà là nguồn nhiên liệu quan trọng cho nhiều cuộc xâm nhập doanh nghiệp.
Vì sao Amadey và StealC nguy hiểm
Amadey thường được mô tả như một trình tải mã độc và công cụ duy trì truy cập. Khi đã có mặt trên máy nạn nhân, nó có thể nhận lệnh, tải thêm payload và biến thiết bị thành bàn đạp cho các bước tiếp theo. StealC lại tập trung vào đánh cắp dữ liệu nhạy cảm như mật khẩu, cookie trình duyệt, ví tiền số và thông tin phiên đăng nhập.
Khi hai thành phần này xuất hiện trong cùng một chuỗi tấn công, rủi ro tăng mạnh. Một thiết bị cá nhân hoặc máy trạm doanh nghiệp bị nhiễm mã độc có thể nhanh chóng trở thành nguồn rò rỉ tài khoản SaaS, VPN, email doanh nghiệp hoặc hệ thống quản trị nội bộ. Từ đó, kẻ tấn công có thể chuyển từ lây nhiễm đơn lẻ sang chiếm quyền tài khoản, di chuyển ngang và triển khai mã độc tống tiền.
Chuỗi cung ứng tội phạm mạng đang chuyên nghiệp hóa
Điểm đáng chú ý của Operation Endgame là cách chiến dịch nhắm vào hạ tầng chung thay vì chỉ một nhóm tấn công cụ thể. Trong thị trường ngầm, nhiều nhóm không tự viết toàn bộ công cụ. Họ thuê quyền truy cập, mua dữ liệu đánh cắp, dùng botnet để phát tán payload hoặc trả tiền cho các dịch vụ mã độc chuyên biệt.
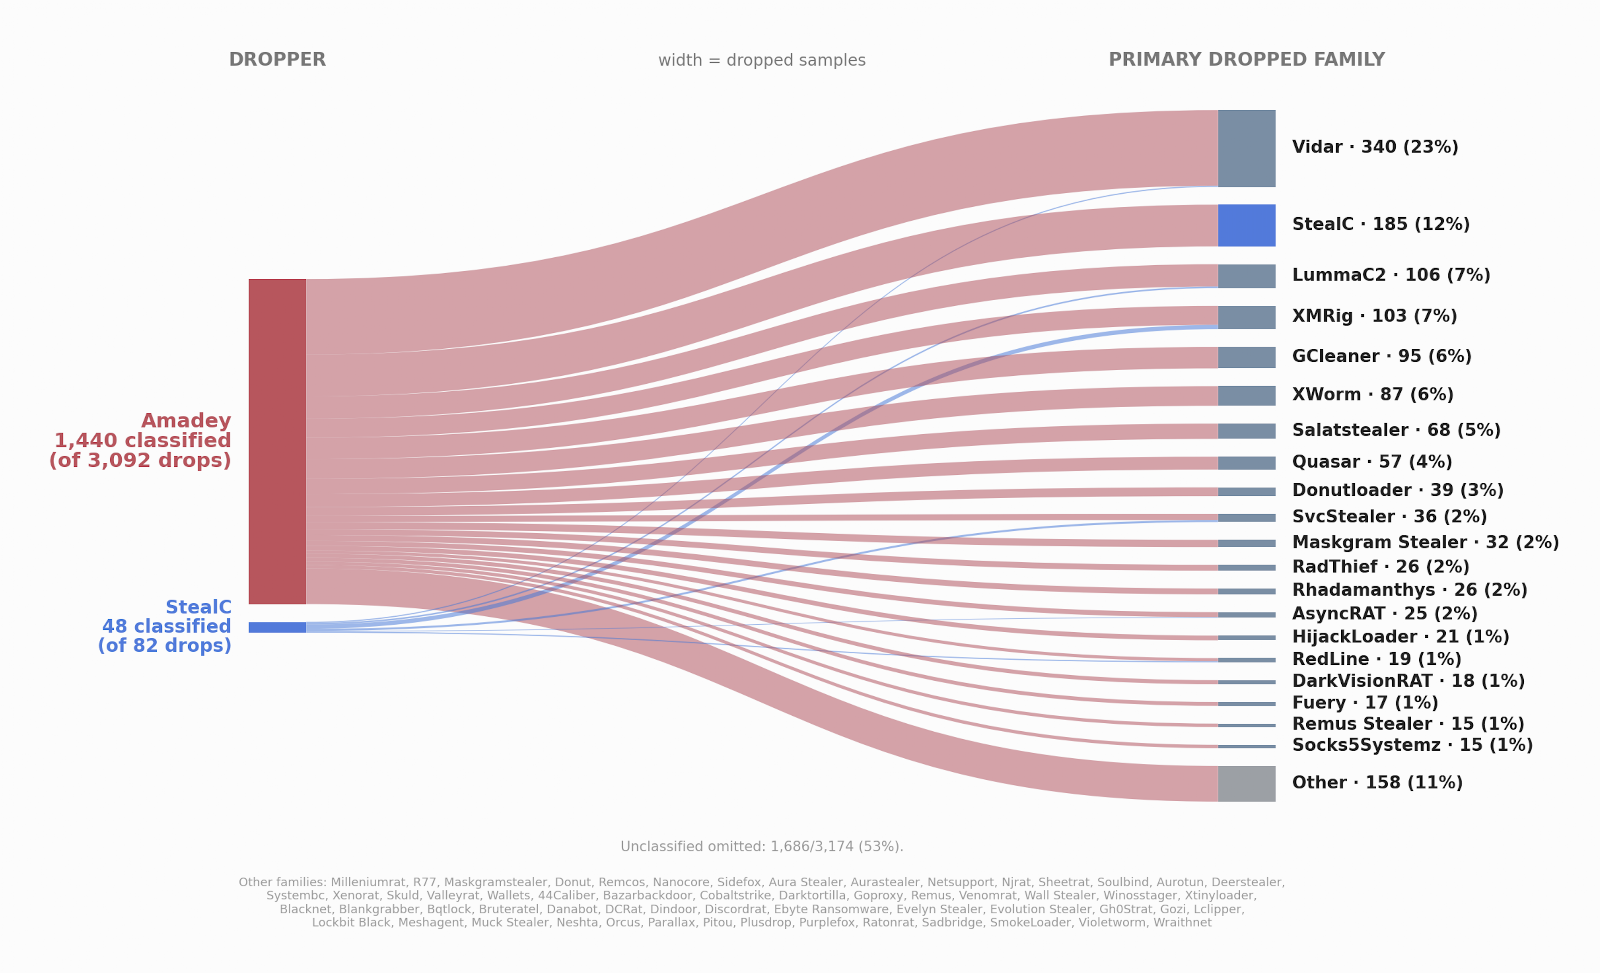
Vì vậy, khi hạ tầng của một họ mã độc phổ biến bị sinkhole, tịch thu hoặc chặn tên miền, tác động không chỉ nằm ở số máy chủ bị gỡ. Nó còn làm gián đoạn các đường dây phân phối, phá vỡ niềm tin giữa các bên mua bán dịch vụ tội phạm và buộc nhiều nhóm phải thay đổi công cụ trong thời gian ngắn.
Lessons for organizations and users
Với doanh nghiệp, bài học quan trọng nhất là không xem infostealer như sự cố cá nhân của người dùng cuối. Một tài khoản bị đánh cắp từ trình duyệt có thể đủ để vượt qua nhiều lớp kiểm soát nếu tổ chức phụ thuộc quá nhiều vào mật khẩu và phiên đăng nhập kéo dài. Các đội bảo mật cần theo dõi thông tin đăng nhập rò rỉ, buộc xoay vòng mật khẩu khi có dấu hiệu lây nhiễm, rút ngắn vòng đời phiên đăng nhập và triển khai xác thực đa yếu tố chống phishing cho các hệ thống quan trọng.
Với người dùng phổ thông, rủi ro thường bắt đầu từ tệp đính kèm, phần mềm crack, tiện ích giả mạo hoặc liên kết tải xuống ngoài nguồn chính thức. Cài đặt phần mềm từ nguồn tin cậy, cập nhật hệ điều hành, dùng trình quản lý mật khẩu và tránh lưu thông tin nhạy cảm trong trình duyệt là các biện pháp đơn giản nhưng có tác dụng giảm thiểu đáng kể thiệt hại.
Conclusion
Operation Endgame không đồng nghĩa với việc Amadey, StealC hoặc các biến thể tương tự sẽ biến mất hoàn toàn. Tuy nhiên, chiến dịch cho thấy một xu hướng phòng thủ ngày càng rõ: thay vì chỉ phản ứng sau từng vụ ransomware, các cơ quan thực thi pháp luật và doanh nghiệp bảo mật đang cố gắng phá vỡ hạ tầng trung gian nuôi dưỡng toàn bộ hệ sinh thái tội phạm mạng.
Đối với cộng đồng an ninh mạng, đây là lời nhắc rằng quản trị danh tính, giám sát thông tin đăng nhập rò rỉ và kiểm soát thiết bị đầu cuối phải được nhìn như một chuỗi liên kết thống nhất. Khi một mắt xích yếu bị khai thác, phần còn lại của hệ thống có thể bị kéo vào cuộc tấn công nhanh hơn nhiều so với kỳ vọng.
VNCyberS tổng hợp từ BleepingComputer, The Hacker News, Europol và Operation Endgame
















 Tiếng Việt
 English
