
Palo Alto Networks Unit 42 vừa công bố hồ sơ kỹ thuật về CL-STA-1062, một cụm hoạt động nói tiếng Trung Quốc được ghi nhận nhắm vào cơ quan chính phủ và hạ tầng trọng yếu tại Đông Nam Á trong năm 2025. Báo cáo đáng chú ý vì khu vực mục tiêu gần với Việt Nam, còn kỹ thuật tấn công kết hợp giữa web shell, công cụ mã nguồn mở và một backdoor .NET mới có tên TinyRCT.
Unit 42 cho biết CL-STA-1062 hoạt động ít nhất từ tháng 3/2022 và có độ tương đồng cao với UAT-7237, nhóm từng được Cisco Talos nêu trong các chiến dịch nhằm vào hạ tầng lưu trữ web tại Đài Loan. Diễn biến mới cho thấy trọng tâm của nhóm không dừng ở một ngành đơn lẻ, mà mở rộng sang các lĩnh vực có giá trị chiến lược như chính phủ, doanh nghiệp nhà nước và năng lượng.
Diễn biến chính theo mốc thời gian
Theo Unit 42, dấu vết hoạt động của cụm này xuất hiện từ năm 2022 tại Đông Á. Đến giữa năm 2025, CL-STA-1062 được quan sát tập trung mạnh hơn vào Đông Nam Á, đặc biệt là cơ quan chính phủ và hạ tầng năng lượng trọng yếu.
Trong tháng 9/2025, nhóm bị phát hiện xâm nhập một cơ quan chính phủ tại Đông Nam Á bằng cách triển khai web shell và trích xuất dữ liệu từ máy chủ MSSQL. Cùng giai đoạn, kẻ tấn công còn do thám mạng của một cơ quan chính phủ khác trong cùng quốc gia, cho thấy mục tiêu có thể là mở rộng truy cập ngang thay vì chỉ đánh cắp một tập dữ liệu riêng lẻ.
Từ tháng 10 đến tháng 12/2025, Unit 42 ghi nhận khả năng có ít nhất 10 tổ chức trong khu vực bị ảnh hưởng. Với các đơn vị năng lượng, nhóm được cho là đã quét lỗ hổng, tạo điểm bám, tải thêm công cụ và thực hiện các bước chuẩn bị cho kiểm soát lâu dài trong mạng nạn nhân.
Chuỗi tấn công: từ web shell đến bộ công cụ lai
Điểm vào thường bắt đầu từ khai thác ứng dụng web để cài ASPX web shell. Web shell giúp kẻ tấn công chạy lệnh, thả công cụ bổ sung, thu thập thông tin hệ thống và gửi kết quả về hạ tầng do nhóm kiểm soát.
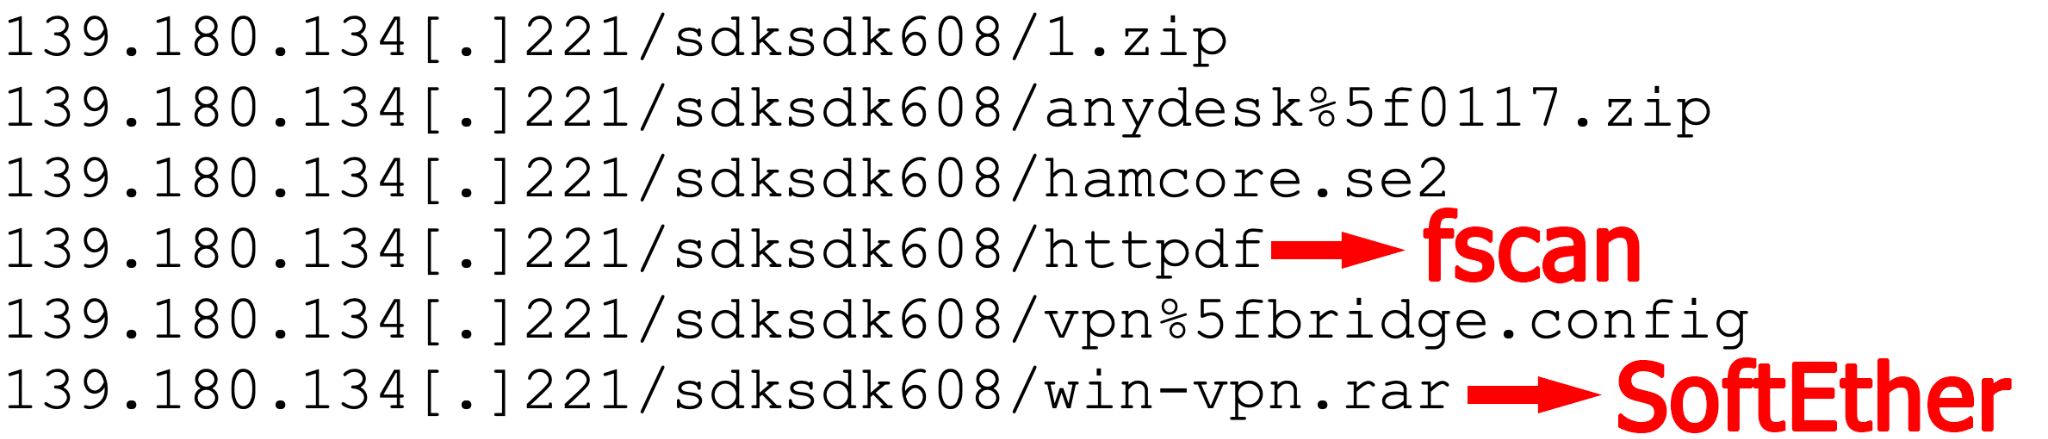
Sau khi có chỗ đứng, CL-STA-1062 dùng nhiều công cụ quen thuộc với giới phòng thủ như SoftEther VPN, VNT, yuze, Mimikatz và JuicyPotato. Các tệp này thường được ngụy trang thành thành phần VMware hoặc tác nhân bảo mật như XDRAgent.exe, vmtools.exe và vmwared.exe để giảm khả năng bị chú ý trong môi trường doanh nghiệp.
TinyRCT: backdoor mới trong hồ sơ CL-STA-1062
Phát hiện nổi bật nhất là TinyRCT, một backdoor .NET nhẹ nhắm vào Windows. Mẫu được Unit 42 phân tích có tên PerfWatson2.exe, bắt chước thành phần telemetry hợp pháp của Microsoft Visual Studio để tạo cảm giác quen thuộc trong hệ thống.
TinyRCT có thể thực thi lệnh tùy ý, liệt kê và đọc tệp, tải tệp, trích xuất dữ liệu, chụp màn hình, thay đổi nhịp beacon và tự xóa dấu vết. Mã độc dùng HTTP cho kênh điều khiển nhưng mã hóa dữ liệu trao đổi bằng AES-128-CBC, đồng thời gửi thông tin định danh máy nhiễm về máy chủ điều khiển để kẻ tấn công đánh giá giá trị mục tiêu.
Chuỗi lây nhiễm được tái dựng từ một tệp chrome_setup.zip độc hại. Gói này chứa một tệp thực thi hợp pháp, một tệp cấu hình và DLL độc hại để lợi dụng kỹ thuật AppDomainManager Injection. Khi người dùng chạy tệp, .NET runtime đọc cấu hình đi kèm và nạp DLL độc hại trong ngữ cảnh tiến trình đáng tin cậy.
Vì sao chiến dịch này đáng chú ý với doanh nghiệp trong khu vực
CL-STA-1062 không chỉ dựa vào mã độc tùy chỉnh. Nhóm kết hợp công cụ phổ biến, kỹ thuật ngụy trang tệp, nén dữ liệu bằng RAR có mật khẩu, đường hầm VPN và web shell để tạo một chuỗi tấn công khó phân biệt với hoạt động quản trị bình thường nếu hệ thống ghi log yếu.
Với các tổ chức chính phủ, năng lượng, viễn thông, dịch vụ công và doanh nghiệp có hạ tầng web công khai, bài học quan trọng là không chỉ vá lỗ hổng ứng dụng. Cần giám sát hành vi hậu khai thác, kiểm soát tệp thực thi lạ trong thư mục người dùng, phát hiện tác vụ lịch bất thường và rà soát luồng HTTP ra ngoài tới địa chỉ chưa được phân loại.
Defensive Recommendations
Các nhóm vận hành nên ưu tiên kiểm kê ứng dụng web Internet-facing, kiểm tra web shell, rà soát lịch tác vụ Windows mới tạo, giám sát tiến trình giả mạo tên VMware hoặc tác nhân bảo mật, và phát hiện việc sử dụng SoftEther VPN, VNT, yuze trong môi trường không có nhu cầu hợp lệ.
Đối với endpoint Windows, nên áp dụng chính sách hạn chế thực thi từ thư mục Downloads và %LOCALAPPDATA%, kết hợp EDR để cảnh báo tiến trình tự tạo tác vụ lịch, tải payload từ IP lạ hoặc chụp màn hình ngoài ngữ cảnh nghiệp vụ. Với hệ thống máy chủ, cần tăng chất lượng log HTTP, PowerShell, cmd.exe, nén RAR và truy cập MSSQL bất thường.
Về mặt quản trị rủi ro, hồ sơ CL-STA-1062 cho thấy các tổ chức Đông Nam Á đang nằm trong vùng quan tâm dài hạn của các nhóm gián điệp mạng. Một chương trình phòng thủ hiệu quả cần kết hợp vá lỗi, giám sát hành vi, phân đoạn mạng, kiểm soát đặc quyền và diễn tập ứng cứu sự cố dựa trên kịch bản mất dữ liệu thực tế.
Conclusion
CL-STA-1062 là một ví dụ rõ ràng về cách các nhóm APT hiện đại vận hành theo hướng thực dụng: dùng công cụ công khai khi đủ hiệu quả, phát triển backdoor riêng khi cần năng lực chuyên biệt, và chọn mục tiêu theo giá trị chiến lược. TinyRCT không phải mã độc phức tạp nhất, nhưng khi đặt trong chuỗi tấn công có web shell, VPN ngụy trang và trích xuất dữ liệu, nó trở thành dấu hiệu cảnh báo quan trọng cho các tổ chức trong khu vực.
Các doanh nghiệp và cơ quan tại Đông Nam Á nên xem báo cáo này như một tình huống tham chiếu để rà soát năng lực phát hiện hậu khai thác. Mục tiêu không chỉ là chặn một mẫu TinyRCT cụ thể, mà là nhận diện sớm hành vi chiếm quyền, di chuyển ngang và đưa dữ liệu ra ngoài trước khi sự cố chuyển thành mất kiểm soát diện rộng.
VNCyberS tổng hợp từ Unit 42, The Hacker News và Cisco Talos
















 Tiếng Việt
 English
