
Google Threat Intelligence Group (GTIG) vừa công bố hồ sơ về UNC6508, một cụm hoạt động gián điệp mạng có liên hệ Trung Quốc, bị cho là đã xâm nhập các hệ thống REDCap trong cộng đồng nghiên cứu y tế tại Bắc Mỹ. Vụ việc đáng chú ý không chỉ vì mục tiêu là dữ liệu y tế và nghiên cứu quốc phòng, mà còn vì cách nhóm này kết hợp mã độc chuyên biệt, đánh cắp thông tin đăng nhập và lạm dụng tính năng hợp lệ trong nền tảng email doanh nghiệp để duy trì luồng rò rỉ dữ liệu âm thầm.
Bối cảnh: Khi nền tảng nghiên cứu trở thành mục tiêu tình báo
REDCap là nền tảng được sử dụng rộng rãi trong các tổ chức y tế và khoa học để xây dựng cơ sở dữ liệu, biểu mẫu khảo sát và quy trình thu thập dữ liệu phục vụ nghiên cứu. Chính đặc thù này khiến REDCap trở thành nơi tập trung nhiều thông tin có giá trị: dữ liệu thử nghiệm lâm sàng, thông tin nghiên cứu phân tử, chính sách y tế công cộng, hồ sơ dự án liên quan đến quốc phòng và các mối liên hệ chuyên môn giữa giới khoa học.
Theo GTIG, UNC6508 là cụm hoạt động thiên về gián điệp, có ưu tiên phù hợp với xu hướng thu thập tình báo chiến lược từng được quan sát ở các nhóm liên hệ Trung Quốc. BleepingComputer dẫn lại phân tích của Google cho biết nhóm này đã hiện diện trong một mạng nạn nhân hơn một năm trước khi bị phát hiện, cho thấy mức độ kiên trì và khả năng che giấu đáng kể.
Diễn biến chính của chiến dịch
Các nhà nghiên cứu không xác định chắc chắn vector xâm nhập ban đầu, nhưng ghi nhận UNC6508 đã thăm dò những phiên bản REDCap cũ, dễ tổn thương. Cuộc xâm nhập được cho là bắt đầu từ tháng 9/2023 và hoạt động độc hại kéo dài đến tháng 11/2025.
Khoảng ba tháng sau giai đoạn xâm nhập ban đầu, nhóm triển khai INFINITERED, một bộ mã độc được thiết kế riêng cho môi trường REDCap. Bộ công cụ này gồm mô-đun duy trì truy cập, trình thu thập thông tin đăng nhập và backdoor. Đáng chú ý, các thành phần độc hại được che giấu bằng cách can thiệp vào các tệp hệ thống của máy chủ, giúp nhóm duy trì hiện diện lâu dài mà không tạo dấu hiệu dễ nhận biết.
INFINITERED hoạt động như thế nào
INFINITERED có khả năng thu thập tên đăng nhập và mật khẩu được gửi qua trang đăng nhập REDCap, sau đó mã hóa và lưu chúng trong các bảng cơ sở dữ liệu cục bộ để nhóm tấn công truy xuất về sau. Backdoor của nó nhận lệnh thông qua tham số cookie HTTP, cho phép thực thi lệnh hệ thống, tải tệp lên máy chủ, tải tệp xuống, chạy truy vấn SQL, lấy thông tin cấu hình và truy xuất dữ liệu xác thực đã đánh cắp.
GTIG cũng công bố các chỉ báo kỹ thuật và quy tắc YARA để hỗ trợ cộng đồng phòng thủ rà soát môi trường. Với quản trị viên REDCap, điểm quan trọng không chỉ là tìm dấu vết mã độc mà còn phải đánh giá lại toàn bộ chuỗi tin cậy: phiên bản phần mềm, tài khoản quản trị, cấu hình cơ sở dữ liệu, nhật ký đăng nhập và các quy tắc chuyển tiếp email.
Kỹ thuật mới: Lạm dụng quy tắc tuân thủ nội dung
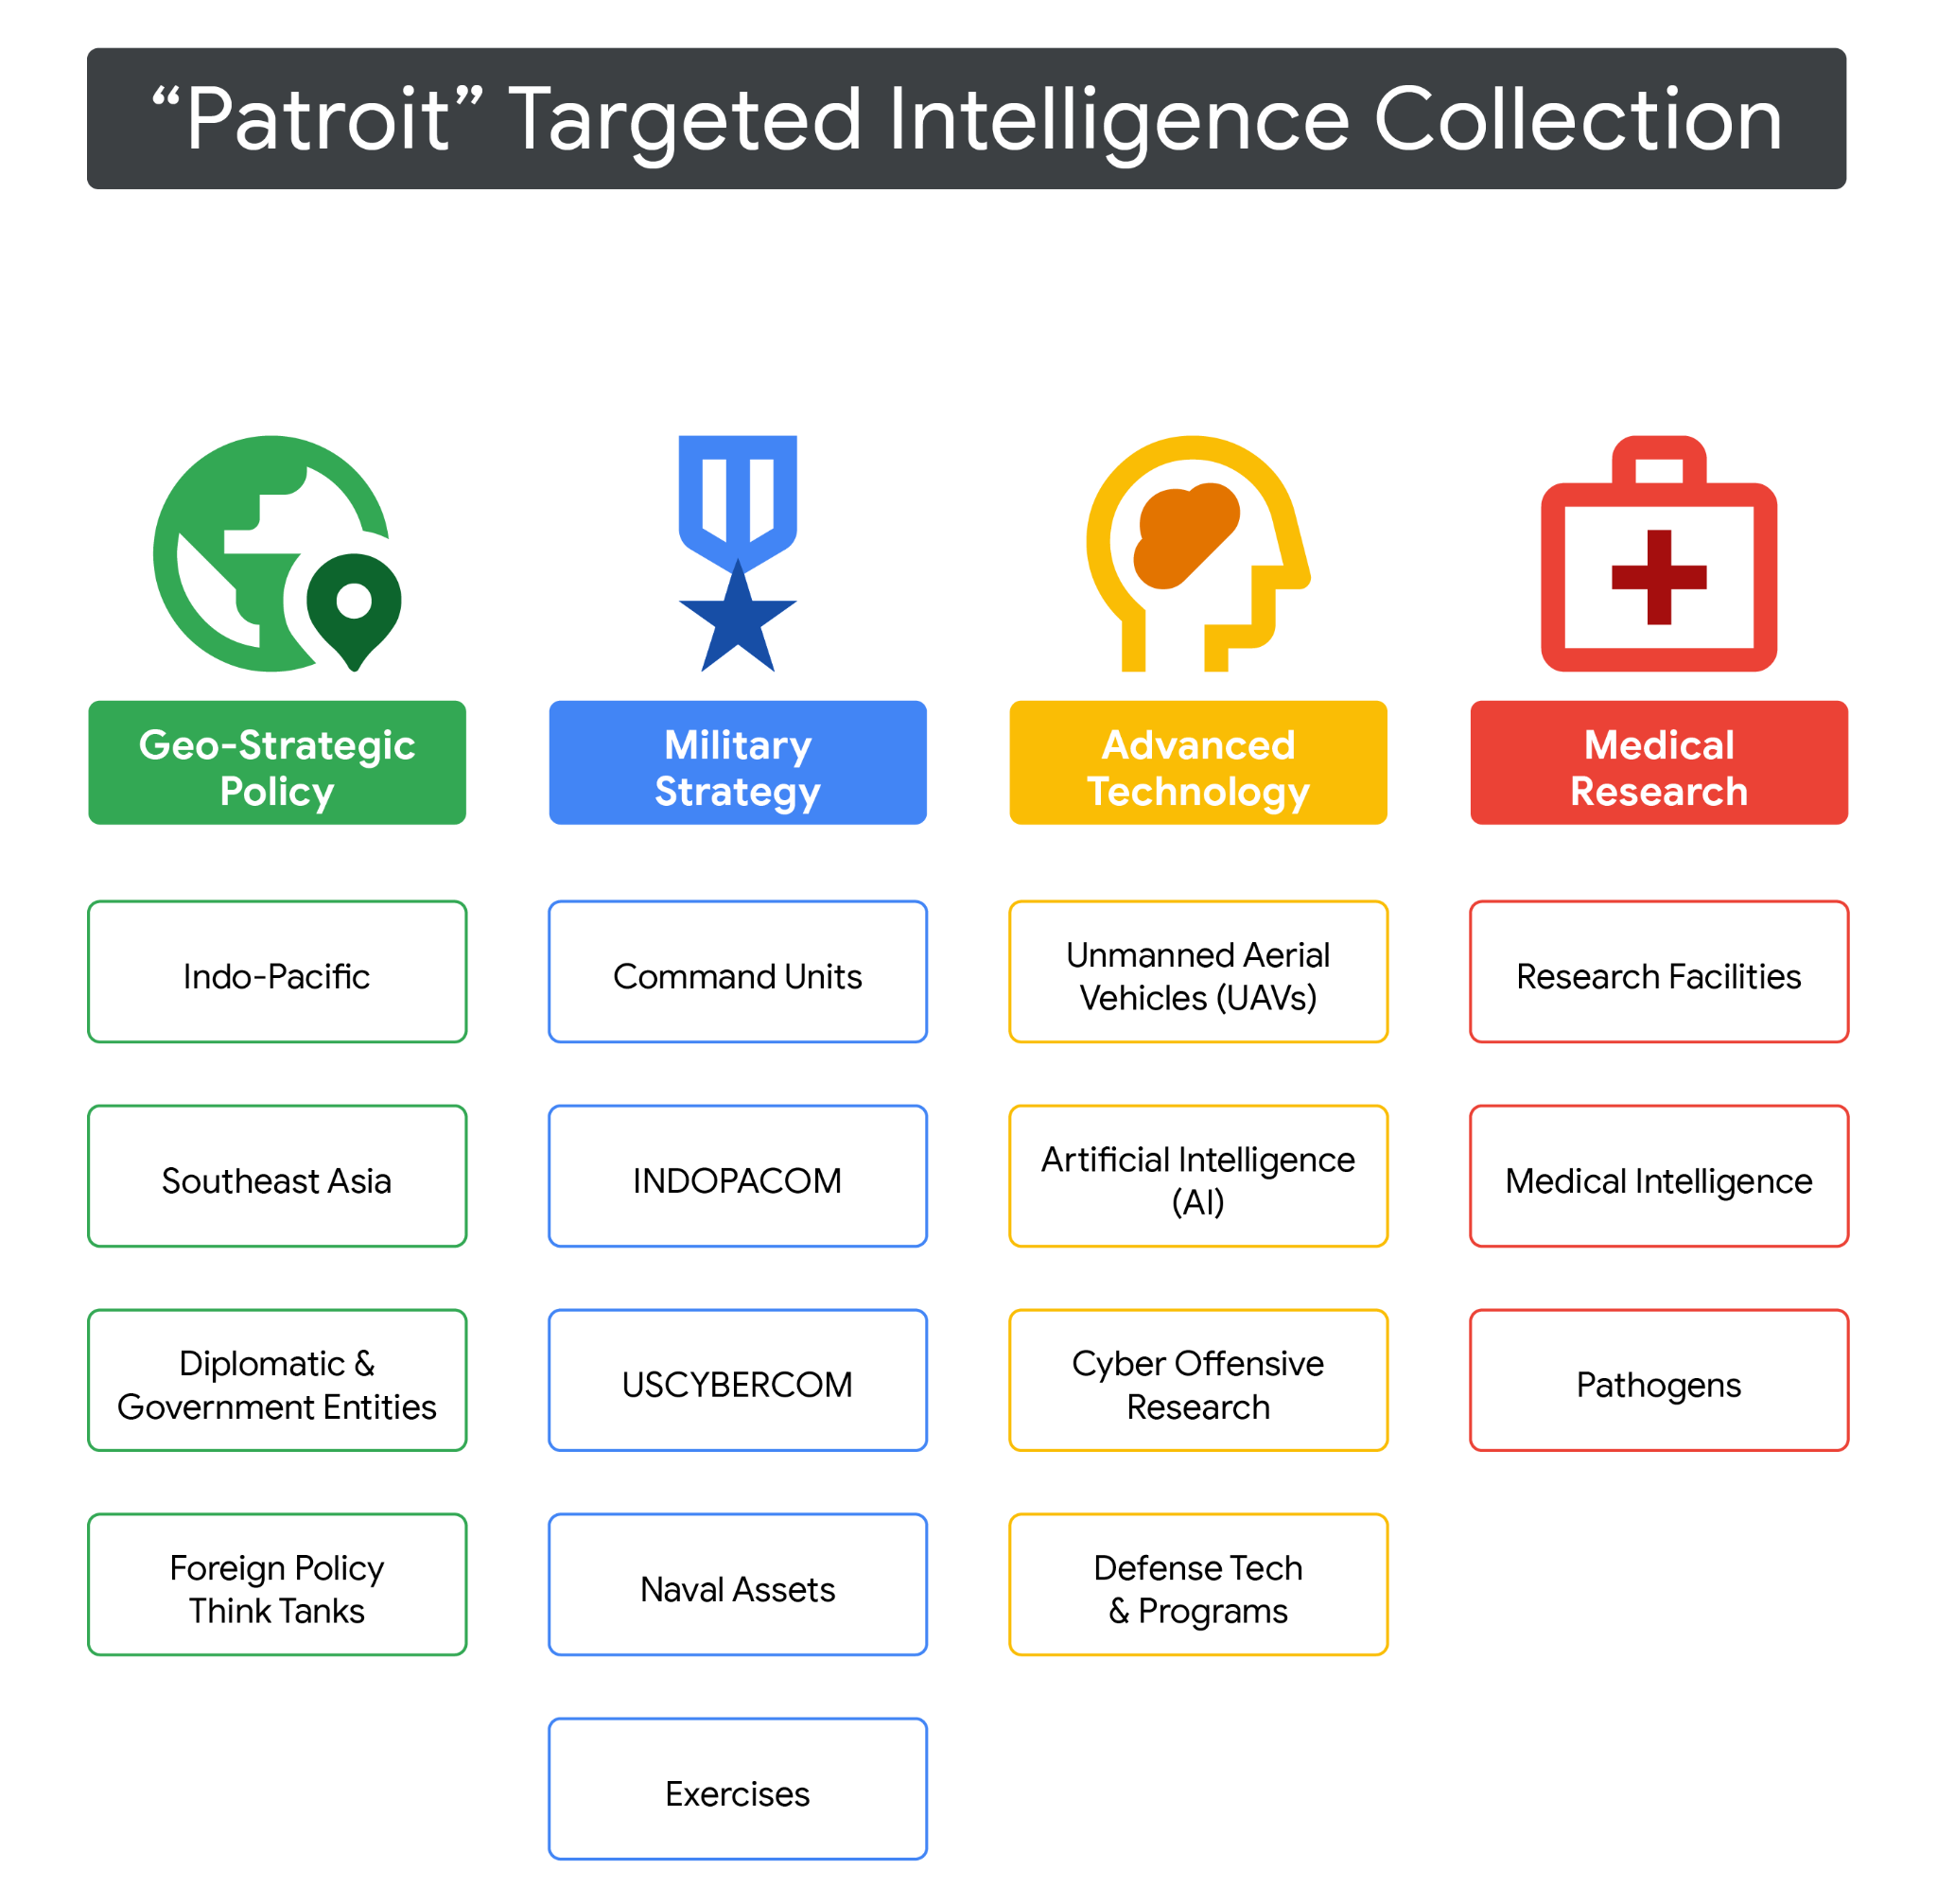
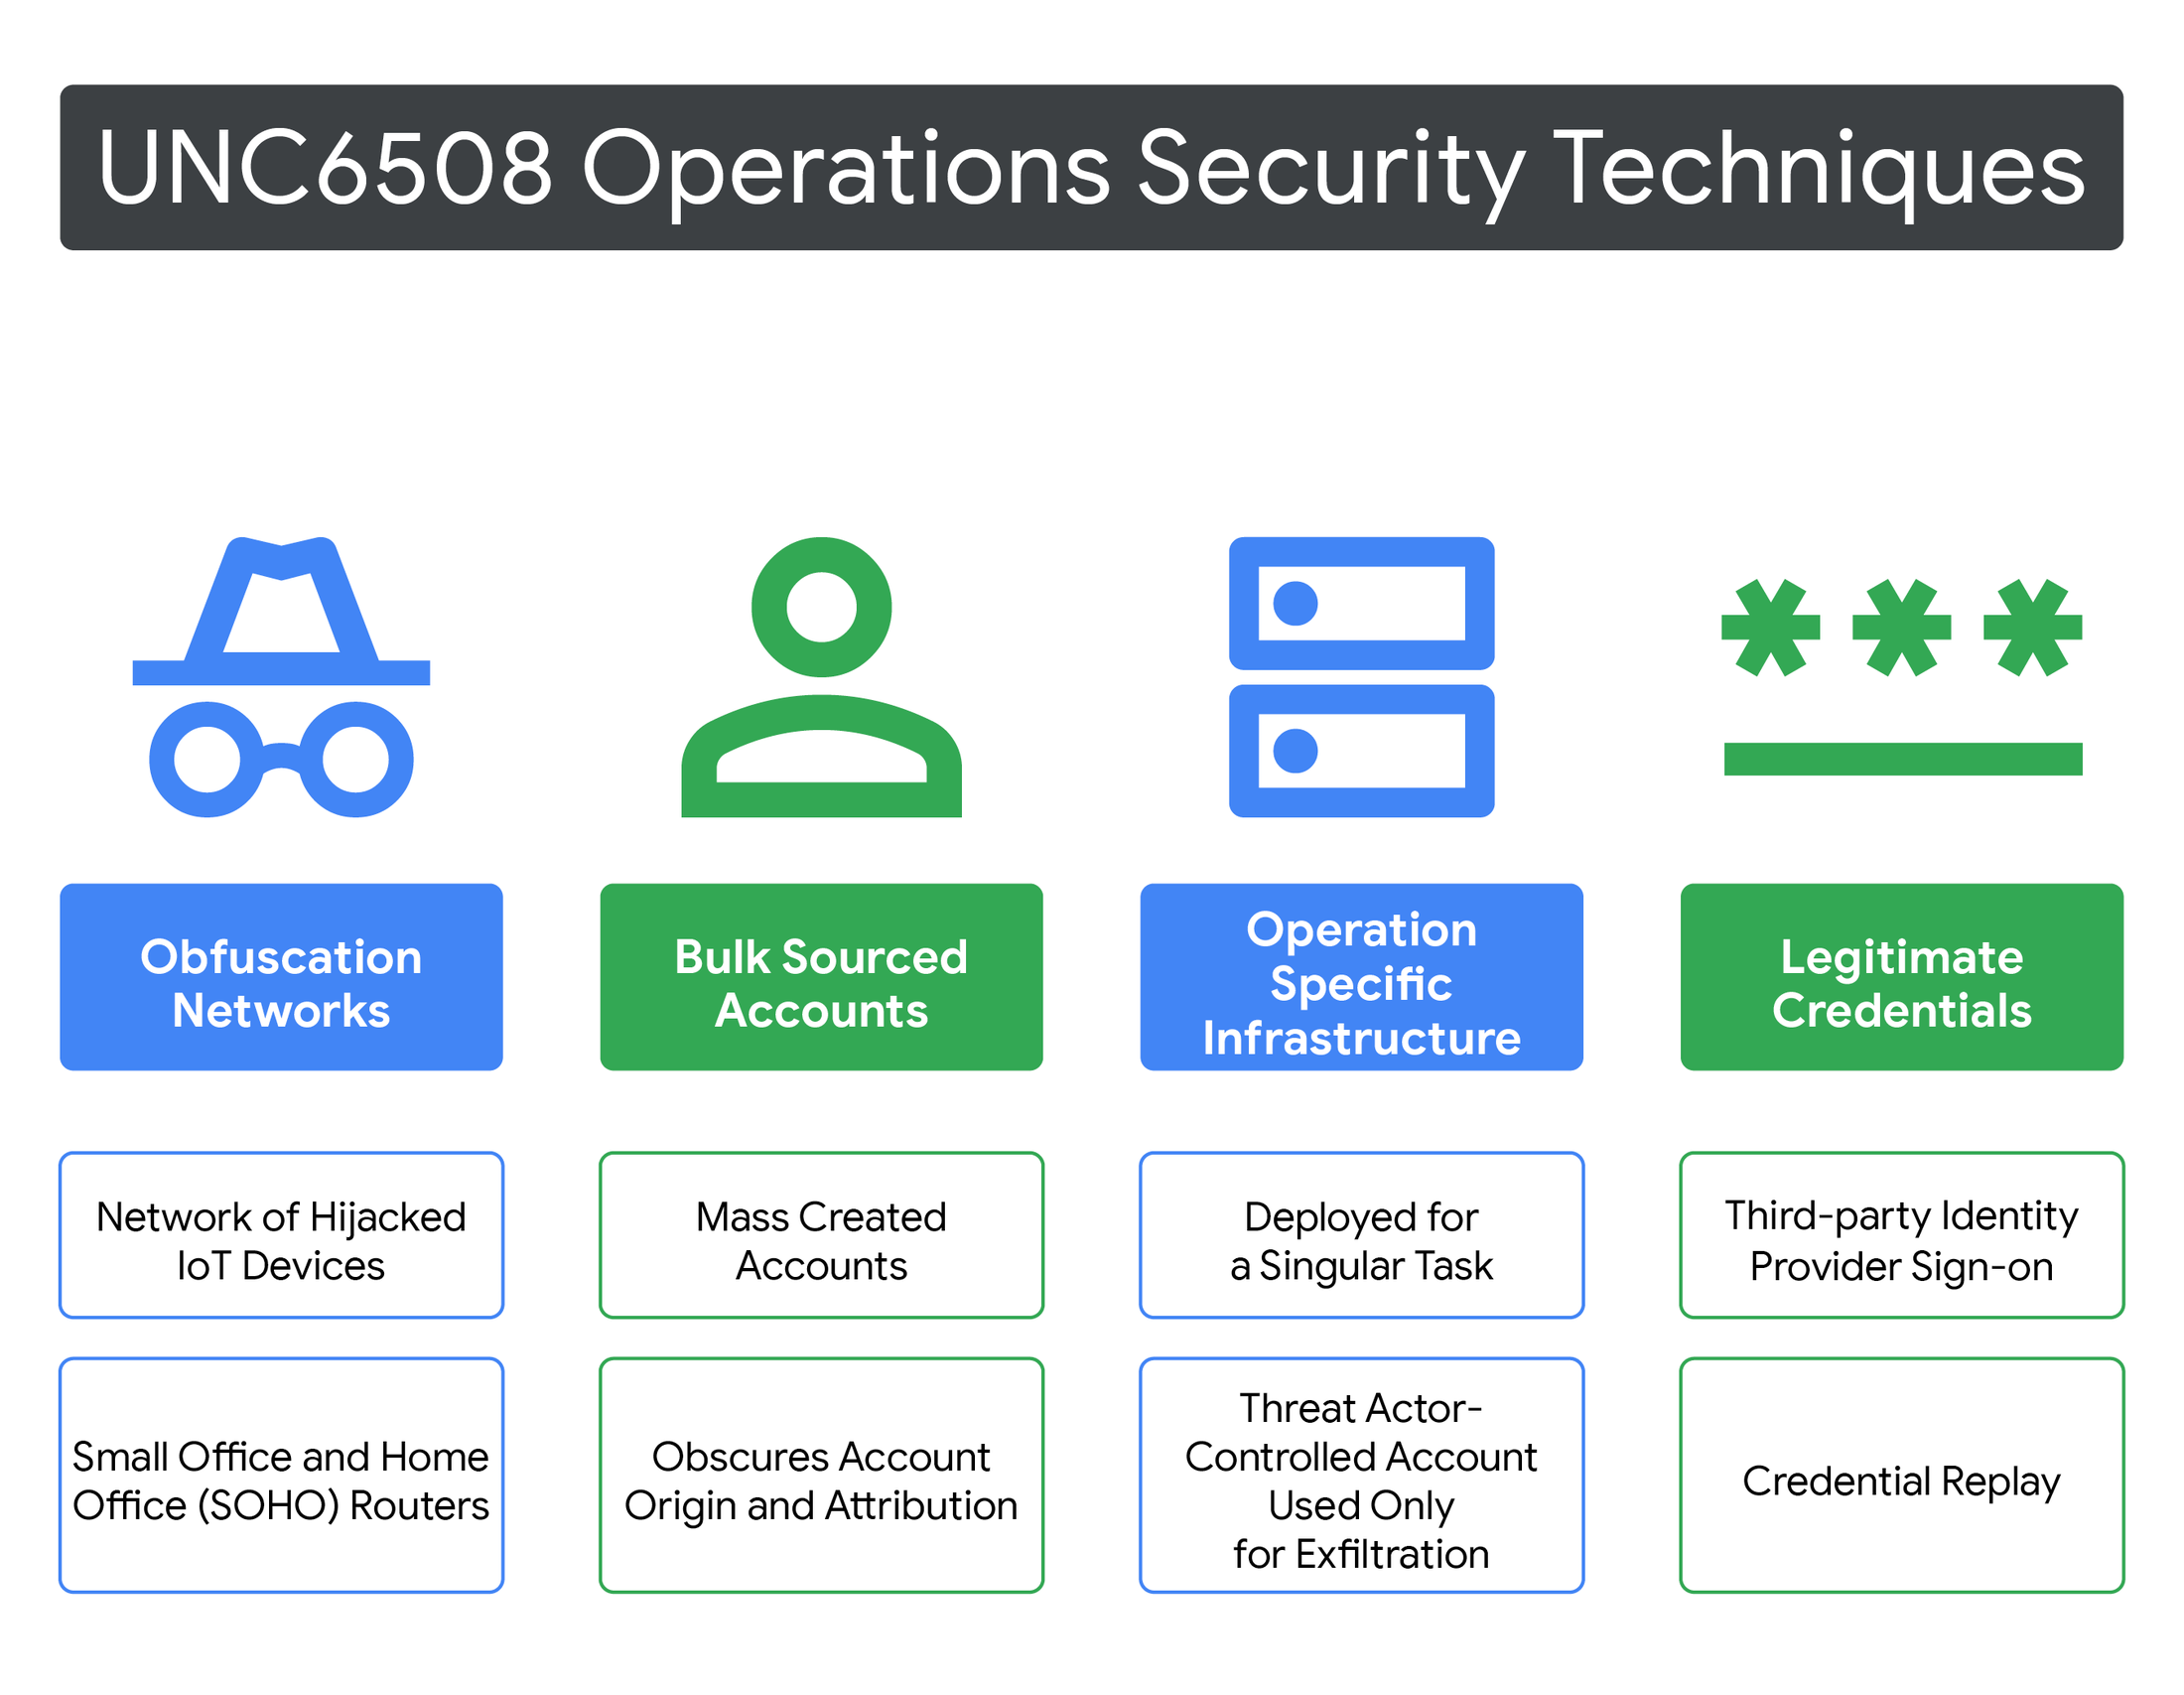
Một điểm nổi bật của chiến dịch là việc UNC6508 lạm dụng tính năng content compliance rules trong bộ công cụ email doanh nghiệp. Đây vốn là tính năng hợp pháp, thường dùng để kiểm soát nội dung thư theo từ khóa, mẫu văn bản hoặc quy định nội bộ. Sau khi có quyền quản trị, nhóm tạo một quy tắc có tên “Patroit” để dò tìm các email khớp với danh sách từ khóa và mẫu dữ liệu quan tâm.
Khi phát hiện nội dung phù hợp, hệ thống sẽ âm thầm gửi bản sao ẩn BCC tới một tài khoản Gmail do nhóm kiểm soát. Theo Google, tài khoản này đã bị vô hiệu hóa sau khi bị phát hiện. Việc dùng một tính năng hợp lệ để chuyển dữ liệu ra ngoài khiến hoạt động khó bị phân biệt với thao tác quản trị thông thường, đặc biệt trong môi trường lớn có nhiều quy tắc tự động.
Mục tiêu thu thập: Y tế, AI, công nghệ và quốc phòng
Các mẫu từ khóa được GTIG ghi nhận cho thấy phạm vi quan tâm rộng, bao gồm nghiên cứu y tế, công nghệ tiên tiến, chiến lược quân sự và chính sách địa chiến lược. Một số từ khóa liên quan trực tiếp đến cơ sở nghiên cứu y tế và mầm bệnh Chikungunya, cho thấy dữ liệu y sinh học có thể là một phần quan trọng trong mục tiêu tình báo.
Điều này phản ánh xu hướng đáng chú ý: dữ liệu nghiên cứu không còn chỉ là tài sản học thuật. Trong bối cảnh AI, dược phẩm, sinh học tính toán và y học chính xác ngày càng gắn với năng lực cạnh tranh quốc gia, các hệ thống hỗ trợ nghiên cứu trở thành mục tiêu hấp dẫn đối với hoạt động gián điệp mạng.
Vì sao vụ việc đáng lo với tổ chức y tế và nghiên cứu
Chiến dịch UNC6508 cho thấy rủi ro không dừng ở việc một máy chủ bị cài backdoor. Khi tài khoản, cơ sở dữ liệu và công cụ cộng tác bị xâu chuỗi, kẻ tấn công có thể chuyển từ môi trường nghiên cứu sang hệ thống email, từ dữ liệu ứng dụng sang dữ liệu trao đổi nội bộ, và từ quyền truy cập kỹ thuật sang khả năng thu thập tình báo liên tục.
Với các tổ chức y tế, hậu quả có thể bao gồm rò rỉ dữ liệu nhạy cảm, mất lợi thế nghiên cứu, ảnh hưởng đến hợp tác khoa học, rủi ro tuân thủ pháp lý và suy giảm niềm tin của bệnh nhân, đối tác cũng như nhà tài trợ. Với cộng đồng an ninh mạng, vụ việc là lời nhắc rằng các ứng dụng nghiên cứu chuyên ngành cần được bảo vệ như tài sản chiến lược, không phải hệ thống phụ trợ.
Defensive Lessons
Các tổ chức đang vận hành REDCap cần ưu tiên cập nhật lên phiên bản mới nhất, loại bỏ triển khai cũ không còn được bảo trì và rà soát mọi thay đổi bất thường trong tệp hệ thống. Tài khoản quản trị cần bật xác thực đa yếu tố, dùng thông tin đăng nhập riêng biệt giữa các miền bảo mật và kiểm tra nguy cơ credential replay.
Đối với email doanh nghiệp, đội ngũ bảo mật nên định kỳ kiểm tra quy tắc forwarding, BCC tự động, content compliance rules và các thay đổi do tài khoản quản trị tạo ra. Những thay đổi hợp lệ về mặt kỹ thuật nhưng bất thường về ngữ cảnh cần được đưa vào quy trình giám sát. Khi dữ liệu nghiên cứu có giá trị chiến lược, bảo vệ ứng dụng, danh tính và email phải được xem là một bài toán thống nhất.
Conclusion
Hồ sơ UNC6508 cho thấy một chiến dịch gián điệp hiện đại có thể bắt đầu từ nền tảng nghiên cứu chuyên dụng, sau đó mở rộng sang hạ tầng định danh và email để thu thập dữ liệu trong thời gian dài. Vụ việc cũng nhấn mạnh rằng phòng thủ an ninh mạng trong lĩnh vực y tế không chỉ là vá lỗ hổng, mà còn là kiểm soát chặt quyền quản trị, phát hiện lạm dụng tính năng hợp pháp và hiểu rõ giá trị chiến lược của dữ liệu đang được lưu trữ.
VNCyberS tổng hợp từ Google Threat Intelligence Group và BleepingComputer
















 Tiếng Việt
 English
