
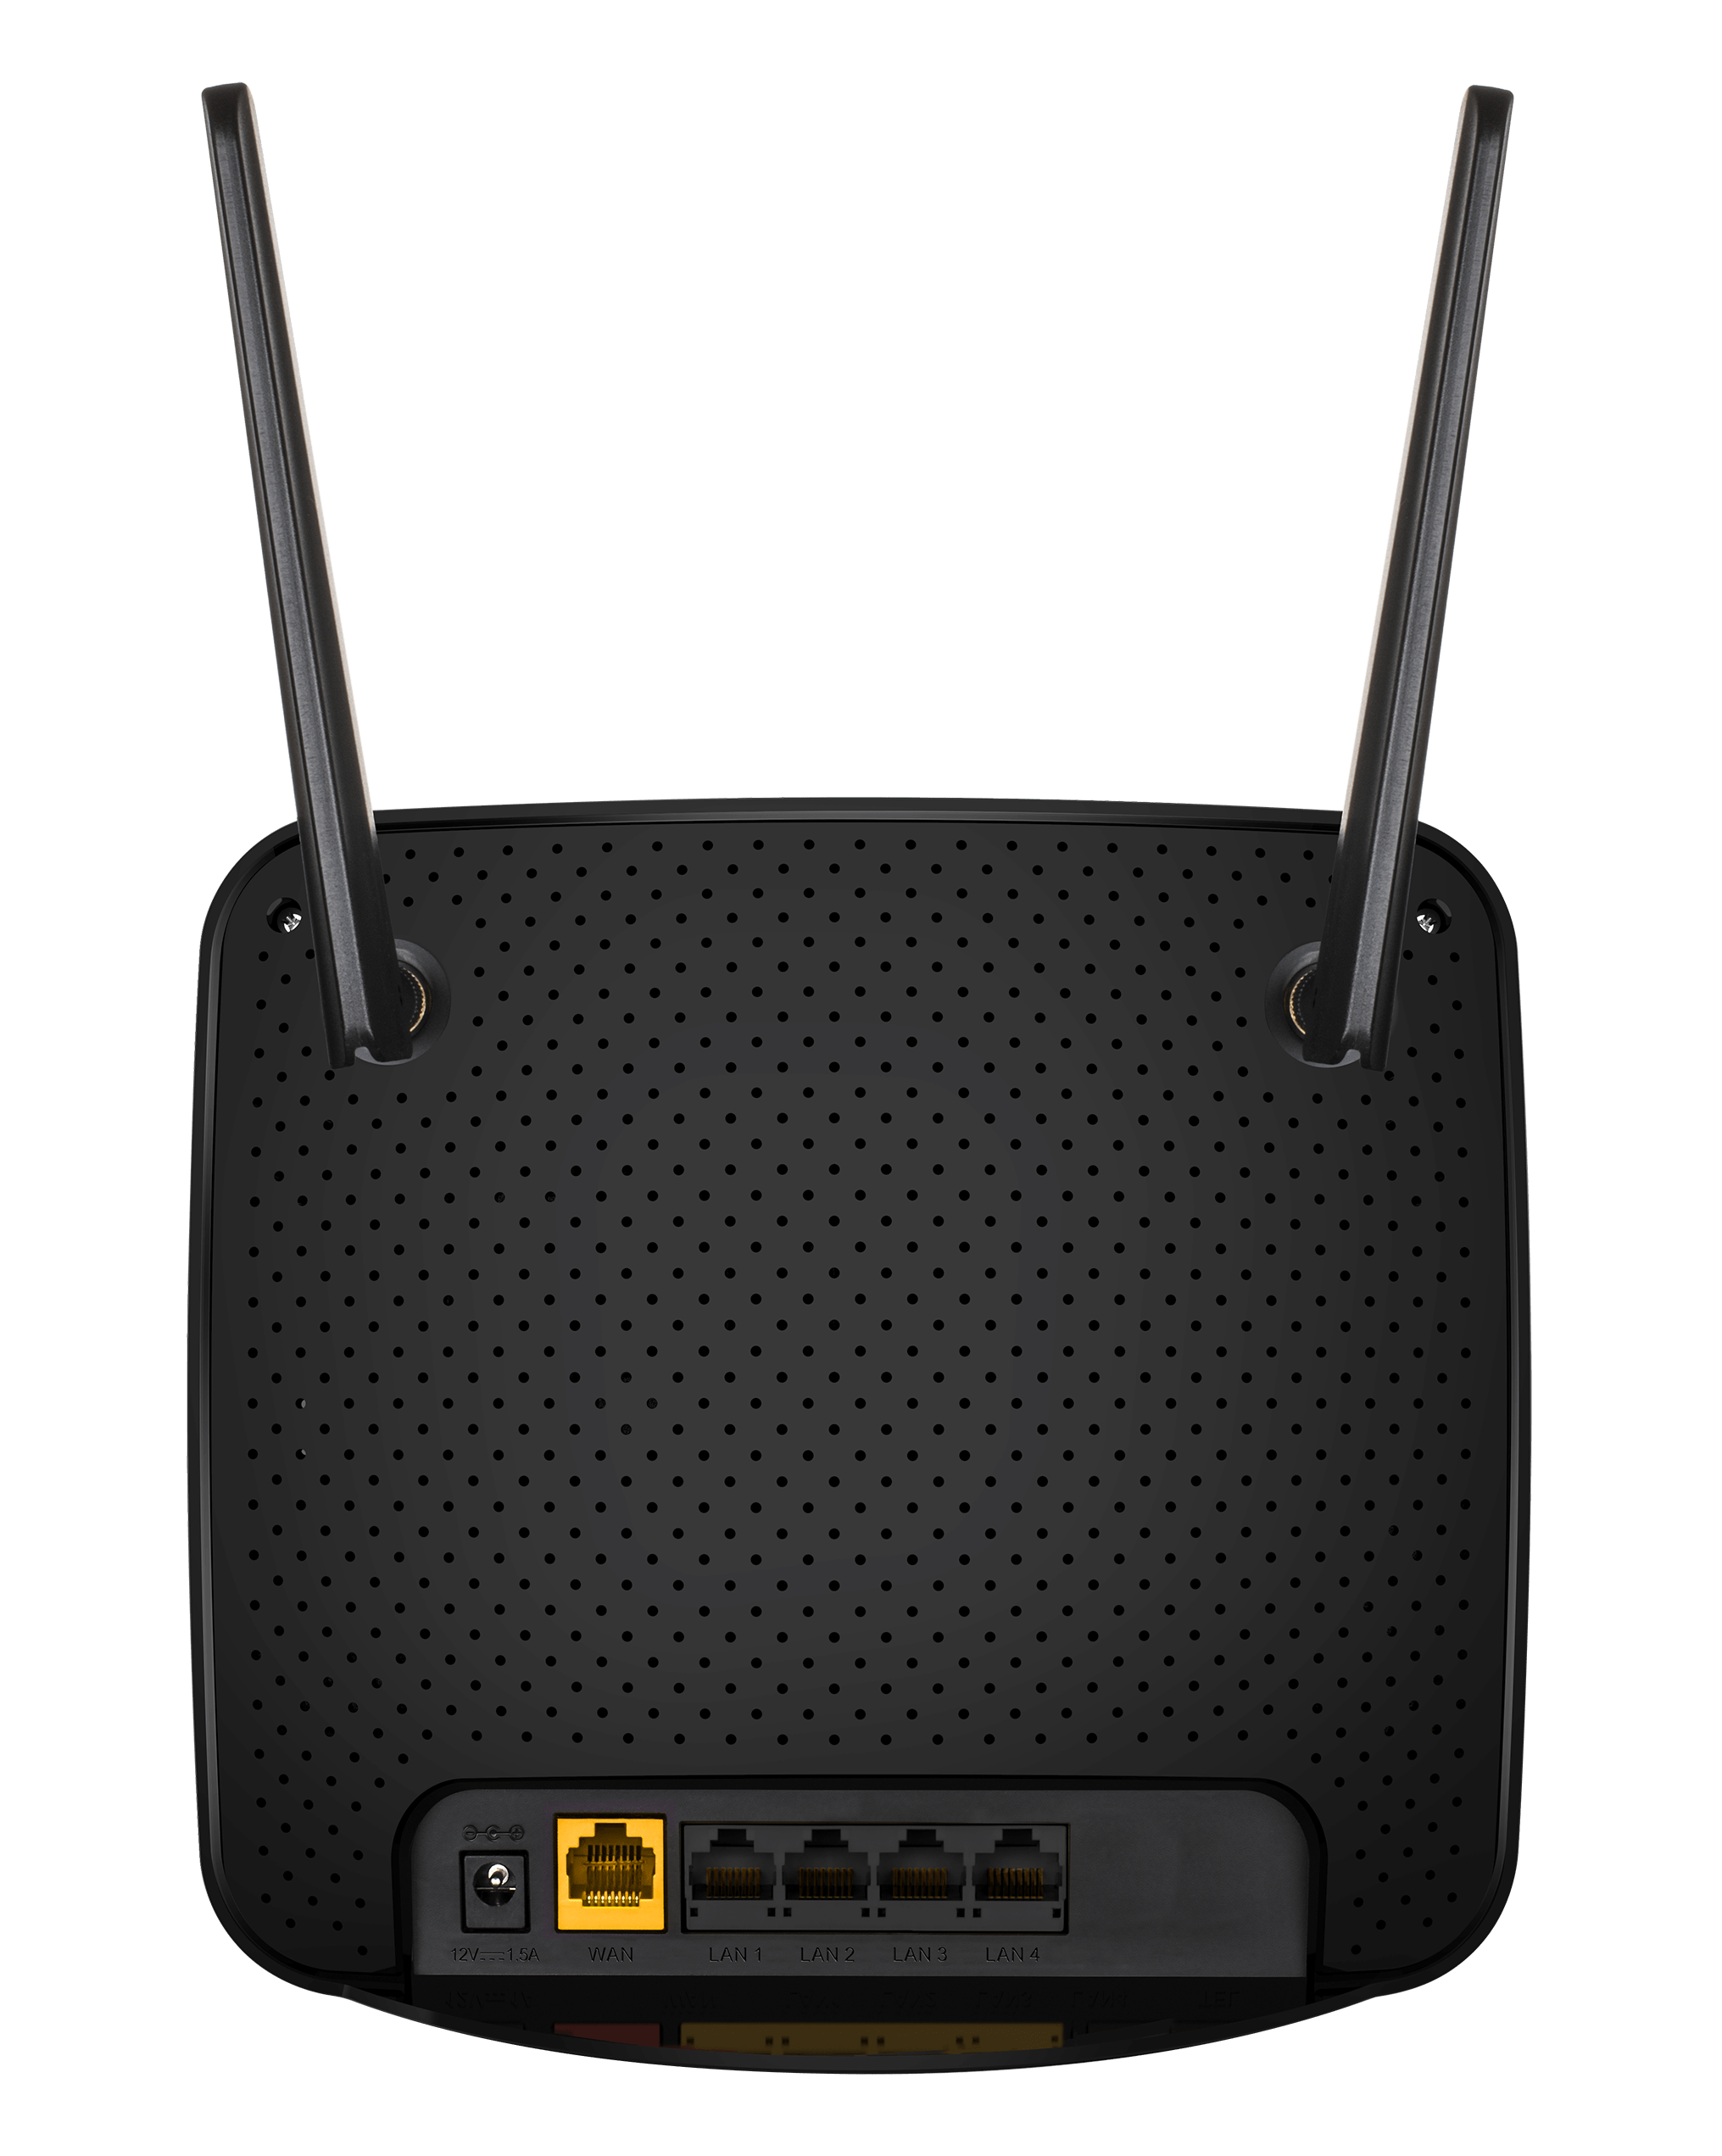
Một botnet mới được đặt tên AryStinger đang cho thấy rủi ro quen thuộc nhưng vẫn rất nghiêm trọng của các thiết bị mạng hết vòng đời: router gia đình và văn phòng nhỏ có thể bị biến thành hạ tầng proxy, quét mạng và trung chuyển lưu lượng cho kẻ tấn công. Theo BleepingComputer, chiến dịch đã ảnh hưởng hơn 4.000 router D-Link lỗi thời, chủ yếu là các dòng DIR-850L và DIR-818LW.
AryStinger là gì?
AryStinger là một botnet chưa được ghi nhận rộng rãi trước đó, được nhóm tình báo mối đe dọa XLab của Qianxin phân tích và BleepingComputer tổng hợp lại trong bản tin ngày 21/06/2026. Thay vì chỉ dùng thiết bị nhiễm mã độc để tấn công từ chối dịch vụ, hạ tầng này biến mỗi thiết bị thành một “executor” có thể nhận lệnh từ xa để quét mục tiêu, làm proxy, tạo đường hầm, thực thi lệnh và hỗ trợ các bước do thám ban đầu.
Điểm đáng chú ý nằm ở cách phân tán công việc. Kẻ vận hành có thể chia một nhiệm vụ quét lớn thành nhiều phần nhỏ rồi đẩy xuống nhiều thiết bị đã bị chiếm quyền. Cách làm này giúp hoạt động do thám diễn ra nhanh hơn, khó quy về một nguồn duy nhất và có thể tận dụng chính địa chỉ IP dân dụng hoặc doanh nghiệp nhỏ để che giấu nguồn gốc tấn công.
Các thiết bị bị nhắm mục tiêu
Thông tin hiện có cho thấy AryStinger khai thác các lỗ hổng cũ như CVE-2013-3307, CVE-2016-5681 và CVE-2025-11837. Mục tiêu chính là các router D-Link DIR-850L và DIR-818LW đã cũ, trong đó một số model từng bị các botnet khác như AVrecon nhắm đến trước đây.
Việc tập trung vào thiết bị hết vòng đời không phải ngẫu nhiên. Khi nhà sản xuất đã ngừng hỗ trợ, firmware mới có thể không còn được phát hành, giao diện quản trị thường vẫn mở trong mạng nội bộ hoặc bị cấu hình sai ra Internet, còn người dùng cuối ít khi kiểm tra bản vá cho router như với máy tính hay điện thoại.
Khả năng của botnet
Theo phân tích được công bố, AryStinger có ít nhất hai biến thể. Biến thể viết bằng C tập trung vào router lỗi thời, trong khi biến thể viết bằng Go nhắm tới NAS và có phạm vi hiện tại nhỏ hơn. Biến thể cho NAS được mô tả là có nhiều chức năng nâng cao hơn, bao gồm quét IP, quét DNS, thực thi lệnh, chạy payload và do thám mạng nội bộ thông qua việc tích hợp công cụ kiểm thử xâm nhập mã nguồn mở.
Rủi ro không dừng lại ở chuyện thiết bị bị dùng làm proxy. XLab cảnh báo mã độc có thể can thiệp thiết lập DNS, chuyển hướng truy cập web, theo dõi hoặc đánh cắp lưu lượng đi vào và đi ra thiết bị. Trong môi trường gia đình, điều này có thể ảnh hưởng trực tiếp đến tài khoản cá nhân. Trong doanh nghiệp nhỏ, một router bị chiếm quyền có thể trở thành điểm đứng chân để do thám hạ tầng nội bộ.
Phân bố lây nhiễm và dấu hiệu cần chú ý
Dữ liệu telemetry của XLab được BleepingComputer dẫn lại cho thấy gần một nửa số ca nhiễm nằm tại Hàn Quốc, tiếp theo là Trung Quốc, Thụy Điển, Malaysia và Singapore. Dù chưa có bằng chứng công khai rằng Việt Nam là trọng điểm, bản chất của chiến dịch cho thấy bất kỳ thiết bị cũ nào vẫn kết nối Internet đều có thể trở thành mục tiêu nếu lỗ hổng phù hợp còn tồn tại.
Những dấu hiệu đáng chú ý gồm DNS bị đổi bất thường, router tự phát sinh kết nối tới máy chủ lạ, tốc độ mạng giảm không rõ nguyên nhân, cổng quản trị xuất hiện trên Internet, hoặc nhật ký thiết bị ghi nhận yêu cầu lặp lại tới các endpoint quản trị cũ. Với thiết bị không còn nhận bản vá, việc chỉ đổi mật khẩu thường không đủ để loại bỏ rủi ro.
Khuyến nghị cho người dùng và quản trị viên
Ưu tiên đầu tiên là xác định model router, phiên bản firmware và trạng thái hỗ trợ từ nhà sản xuất. Nếu thiết bị đã hết vòng đời, phương án an toàn nhất là thay thế bằng model còn được cập nhật bảo mật. Với thiết bị vẫn còn hỗ trợ, cần cập nhật firmware mới nhất, thay mật khẩu quản trị mặc định, tắt quản trị từ xa nếu không cần thiết và hạn chế truy cập giao diện quản trị chỉ từ mạng tin cậy.
Đối với tổ chức, router chi nhánh, thiết bị văn phòng nhỏ và NAS cần được đưa vào danh mục tài sản bảo mật thay vì xem như thiết bị phụ trợ. Nhật ký DNS, lưu lượng outbound và cấu hình NAT/port forwarding nên được rà soát định kỳ. Những thiết bị không thể cập nhật cần được tách mạng, hạn chế quyền truy cập hoặc loại bỏ khỏi môi trường sản xuất.
Cybersecurity lesson
AryStinger nhắc lại một thực tế quan trọng: tấn công hiện đại không chỉ nhắm vào máy chủ lớn hay máy trạm của nhân viên, mà còn khai thác những thiết bị nhỏ ít được chú ý ở rìa mạng. Một router cũ có thể trở thành trạm trung chuyển, điểm do thám hoặc công cụ che giấu danh tính cho nhiều chiến dịch khác nhau.
Vì vậy, quản trị an toàn thiết bị mạng cần được xem là một phần của quản trị rủi ro tổng thể. Kiểm kê tài sản, theo dõi vòng đời hỗ trợ, cập nhật firmware và loại bỏ thiết bị không còn vá lỗi là các bước cơ bản nhưng có tác động lớn trong việc giảm bề mặt tấn công.
VNCyberS tổng hợp từ BleepingComputer và XLab
















 Tiếng Việt
 English
