CVE-2026-102255 là lỗ hổng giả mạo yêu cầu phía máy chủ (SSRF) nghiêm trọng trong giao diện Appliance WorkPlace của SonicWall SMA 1000. Với điểm CVSS 10,0, lỗ hổng cho phép kẻ tấn công từ xa không cần đăng nhập khiến thiết bị gửi yêu cầu thay cho họ, tiếp cận chức năng nội bộ và thực hiện thao tác trái phép.
SSRF là gì và vì sao nguy hiểm trên cổng VPN?
SSRF xuất hiện khi ứng dụng máy chủ nhận một địa chỉ hoặc đường dẫn do người dùng kiểm soát rồi tự gửi yêu cầu tới đích đó mà không kiểm tra đầy đủ. Từ Internet, kẻ tấn công có thể lợi dụng máy chủ dễ bị tổn thương như một “trạm trung chuyển” để gọi dịch vụ chỉ lắng nghe trên localhost hoặc mạng nội bộ.
Trên cổng truy cập từ xa, rủi ro cao hơn vì thiết bị thường nằm ở biên mạng, được công khai để phục vụ VPN nhưng đồng thời có quyền kết nối tới nhiều tài nguyên doanh nghiệp. Một lỗi tiền xác thực vì thế có thể vượt qua ranh giới vốn được dùng để bảo vệ các ứng dụng nội bộ.
CVE-2026-102255 ảnh hưởng những sản phẩm nào?
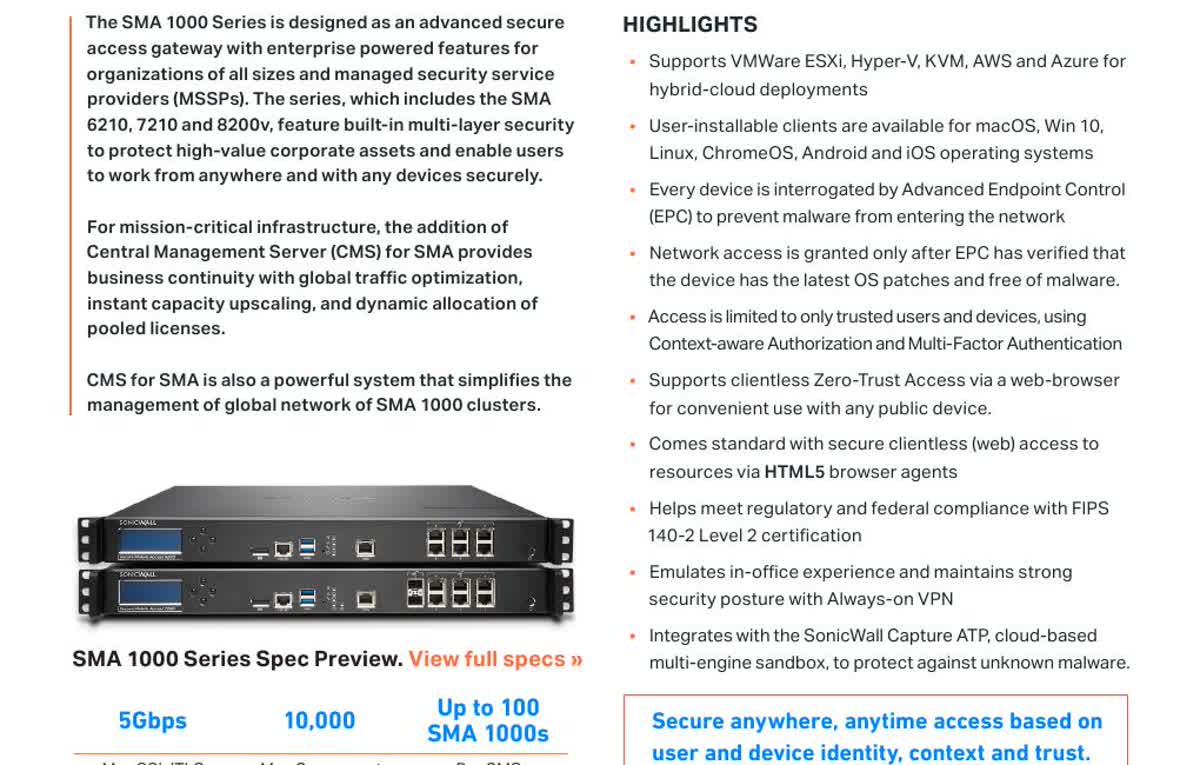
Theo SonicWall, lỗ hổng nằm trong Appliance WorkPlace của các mẫu SMA 1000 gồm SMA 6210, SMA 7210 và SMA 8200v. Dòng SMA 100 và chức năng SSL-VPN trên tường lửa SonicWall không nằm trong phạm vi của cảnh báo này.
Doanh nghiệp cần xác định chính xác dòng sản phẩm và phiên bản đang vận hành thay vì chỉ tìm tên thương hiệu. Máy ảo SMA 8200v cũng phải được kiểm kê như thiết bị vật lý vì bề mặt tấn công đến từ phần mềm WorkPlace.
Cách các yêu cầu khai thác được quan sát
Mạng honeypot của Previdian ghi nhận các yêu cầu OPTIONS được tạo đặc biệt nhắm vào giao diện WorkPlace Extraweb. Yêu cầu tìm cách khiến thiết bị truy cập dịch vụ CouchDB nội bộ tại 127.0.0.1:5984, đi vào tài liệu thiết kế và gọi chức năng _rewrite, kèm thông tin xác thực HTTP Basic.
Defused cũng xác nhận nhìn thấy lưu lượng SSRF không xác thực nhằm vào các hệ thống mồi SMA. Những quan sát này cho thấy đã có hành vi thử khai thác trên Internet, nhưng không tự động chứng minh mọi yêu cầu đều thành công hoặc đã dẫn tới xâm nhập hoàn chỉnh.
Phân biệt “đang bị thử khai thác” và “đã bị xâm nhập”
Dữ liệu quét và honeypot phản ánh ý định của kẻ tấn công, còn bằng chứng xâm nhập đòi hỏi nhật ký, thay đổi cấu hình, tệp lạ hoặc hoạt động hậu khai thác trên thiết bị thực. Khi đánh giá sự cố, tổ chức nên giữ hai kết luận này tách biệt để tránh cả chủ quan lẫn báo động quá mức.
Shadowserver theo dõi hơn 400 thiết bị SMA 1000 lộ diện trên Internet tại thời điểm báo cáo. Con số này không cho biết bao nhiêu thiết bị đã vá, là honeypot hoặc thực sự bị xâm nhập, nhưng cho thấy mục tiêu có thể được tìm thấy nhanh bằng hoạt động quét diện rộng.
Vì sao phải vá ngay?
SonicWall đã cung cấp bản sửa và khuyến nghị khách hàng nâng cấp. Tính chất không cần xác thực, điểm CVSS tối đa và vị trí ở biên mạng khiến việc trì hoãn đặc biệt rủi ro. SMA 1000 còn được doanh nghiệp lớn, cơ quan chính phủ và nhà cung cấp dịch vụ quản lý sử dụng để đưa người dùng vào ứng dụng nội bộ.
Lịch sử gần đây cũng cho thấy dòng thiết bị này là mục tiêu lặp lại. Trong năm 2026, các lỗ hổng SMA 1000 khác đã bị lợi dụng để triển khai mã độc tùy biến; một số hoạt động trước đó được CISA liên hệ với các nhóm ransomware. Lịch sử không chứng minh CVE mới có cùng tác nhân, nhưng làm tăng lý do phải xử lý khẩn cấp.
Quy trình giảm thiểu thực tế
- Kiểm kê toàn bộ SMA 6210, 7210 và 8200v, bao gồm máy dự phòng, môi trường thử nghiệm và thiết bị do nhà cung cấp quản lý.
- Đối chiếu phiên bản với cảnh báo chính thức của SonicWall và cài bản vá mới nhất theo quy trình thay đổi khẩn cấp.
- Hạn chế giao diện quản trị và dịch vụ không cần thiết khỏi Internet; chỉ cho phép nguồn quản trị tin cậy.
- Rà soát nhật ký WorkPlace, yêu cầu OPTIONS bất thường, truy cập tới CouchDB localhost, thay đổi tài khoản, cấu hình và tệp hệ thống.
- Nếu phát hiện dấu hiệu xâm nhập, cô lập thiết bị, bảo toàn bằng chứng, đổi thông tin xác thực và token có thể đã đi qua cổng VPN.
Bài học phòng thủ
Thiết bị VPN không chỉ là một hộp mạng cần vá định kỳ mà là hệ thống có giá trị tương đương máy chủ xác thực ở tuyến đầu. Tổ chức nên đưa chúng vào quản lý tài sản, giám sát nhật ký tập trung, quét cấu hình và diễn tập ứng phó sự cố như các máy chủ trọng yếu khác.
Với CVE-2026-102255, hành động phù hợp là vá trước, sau đó săn tìm dấu hiệu khai thác trong quá khứ. Chỉ chặn một mẫu yêu cầu đơn lẻ không thay thế được bản sửa, vì kỹ thuật khai thác có thể thay đổi trong khi nguyên nhân gốc vẫn tồn tại.
VNCyberS tổng hợp từ SonicWall và BleepingComputer
 Tiếng Việt
 English