
Hiểu AuthMask: Vì sao ứng dụng Android không quyền vẫn lấy được token Microsoft 365
AuthMask là tên nghiên cứu mô tả một lỗ hổng trong Microsoft Authenticator cho Android, nơi ứng dụng độc hại không cần khai báo quyền vẫn có thể mạo danh Teams hoặc một ứng dụng Microsoft khác để yêu cầu token tài khoản công việc. Microsoft theo dõi lỗi này với mã CVE-2026-80097, chấm 8,6/10 […]
Hiểu về Operation IXIM: Vì sao một trình cập nhật bỏ hoang có thể biến hàng triệu máy tính thành botnet
Một ứng dụng tưởng như đã bị lãng quên vẫn có thể âm thầm duy trì quyền quản trị trên hàng triệu máy tính. Operation IXIM của Eye Research cho thấy trình cập nhật Time4Popcorn tiếp tục kết nối tới một tên miền hết hạn, tải tệp qua HTTP không mã hóa và chạy nội […]
Hiểu PHP2Shell: Hai lỗ hổng RCE nghiêm trọng buộc máy chủ PHP phải cập nhật ngay
PHP vừa phát hành các bản vá khẩn cấp cho hai lỗ hổng thực thi mã từ xa không cần xác thực, CVE-2026-109618 và CVE-2026-109619, được gọi chung là PHP2Shell. Cả hai đều được chấm 9,2 theo CVSS v4.0 và nằm trong chính bộ máy PHP, vì vậy rủi ro không phụ thuộc vào việc […]
Hiểu vụ ConnectWise Cloud Backup: Khi danh tính ứng dụng mở cửa 173 tenant Microsoft 365
Một thông tin xác thực bị xâm phạm trong dịch vụ ConnectWise Cloud Backup đã cho phép kẻ tấn công đăng nhập vào hàng trăm tenant Microsoft 365 bằng danh tính ứng dụng. Sự cố là lời nhắc quan trọng: trong môi trường SaaS, tài khoản người dùng không phải là danh tính duy nhất […]
Hiểu chiến dịch CL-UNK-1211: AI hỗ trợ gián điệp hạ tầng Linux chính phủ
Unit 42 vừa công bố phân tích về CL-UNK-1211, một cụm hoạt động gián điệp nhắm vào cơ quan chính phủ và hạ tầng liên kết nhà nước. Hoạt động được quan sát từ tháng 10/2025 đến tháng 4/2026, tập trung vào máy chủ Linux, cơ sở dữ liệu và hệ thống thư điện tử. […]
Hiểu CVE-2026-102255: Vì sao lỗ hổng SSRF trên SonicWall SMA 1000 đặc biệt nguy hiểm
CVE-2026-102255 là lỗ hổng giả mạo yêu cầu phía máy chủ (SSRF) nghiêm trọng trong giao diện Appliance WorkPlace của SonicWall SMA 1000. Với điểm CVSS 10,0, lỗ hổng cho phép kẻ tấn công từ xa không cần đăng nhập khiến thiết bị gửi yêu cầu thay cho họ, tiếp cận chức năng nội bộ […]
Hiểu về ba vụ hack Pixel 10 tại Pwn2Own Ireland 2026
Ba nhóm nghiên cứu đã liên tiếp xâm nhập từ xa các điện thoại Google Pixel 10 được cập nhật đầy đủ tại Pwn2Own Ireland 2026. Tổng tiền thưởng cho ba màn trình diễn đạt 562.500 USD, cho thấy một thiết bị ở trạng thái vá mới nhất vẫn có thể tồn tại những đường […]
Hiểu về ClickFix “cache smuggling”: Khi mã độc ẩn trong bộ nhớ đệm trình duyệt
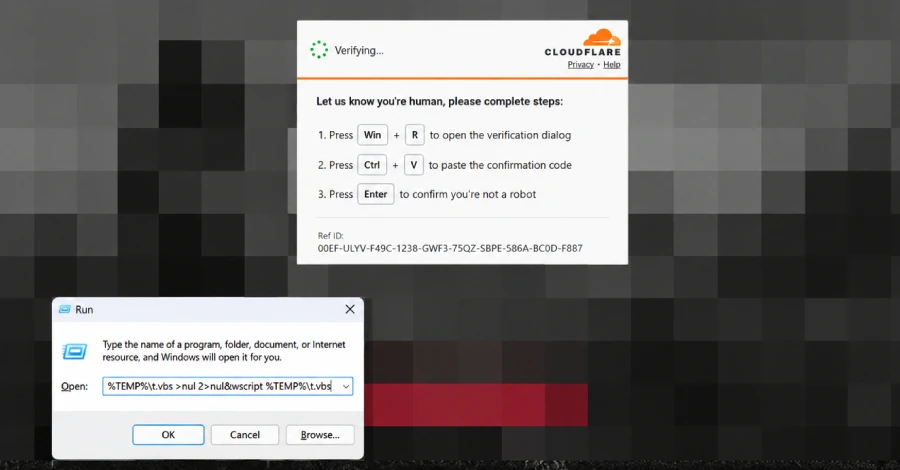
Một biến thể mới của ClickFix cho thấy tấn công phi kỹ thuật có thể kết hợp rất chặt với cơ chế hợp pháp của trình duyệt và Windows. Thay vì yêu cầu máy nạn nhân tải trực tiếp một tệp thực thi dễ bị phát hiện, website đã bị xâm nhập âm thầm đưa […]
Hiểu báo cáo Microsoft Digital Defense 2026: AI tăng tốc tấn công nhưng danh tính vẫn là tuyến phòng thủ chính
Microsoft Digital Defense Report 2026 cho thấy AI đang làm thay đổi tốc độ và quy mô của an ninh mạng, nhưng phần lớn sự cố vẫn bắt đầu từ con người, thông tin xác thực hoặc một mối quan hệ tin cậy bị lợi dụng. Báo cáo được xây dựng từ lượng tín hiệu […]
Hiểu về mã độc SC: Vì sao website WordPress tự tái nhiễm sau khi dọn dẹp?
Một chiến dịch mã độc WordPress mới được Sucuri phân tích cho thấy việc xóa vài tệp đáng ngờ không còn đủ để làm sạch website. Mã độc được đặt tên SC có thể duy trì ít nhất tám bản sao và cơ chế khôi phục trong tệp, cơ sở dữ liệu, tác vụ định […]
 Tiếng Việt
 English
