
Hiểu về CVE-2026-86950: Lỗ hổng CoreGraphics có thể bị khai thác trong tấn công nhắm mục tiêu
CVE-2026-86950 là lỗ hổng ghi ngoài giới hạn trong CoreGraphics vừa được Apple vá cho các phiên bản iOS, iPadOS và macOS cũ hơn. Apple cho biết đã nhận được báo cáo rằng điểm yếu này có thể từng bị khai thác trong một chiến dịch cực kỳ tinh vi nhằm vào một số cá […]
Hiểu về lỗi Cloudflare Containers: Vì sao dữ liệu đã xóa vẫn có thể rò rỉ giữa khách hàng?
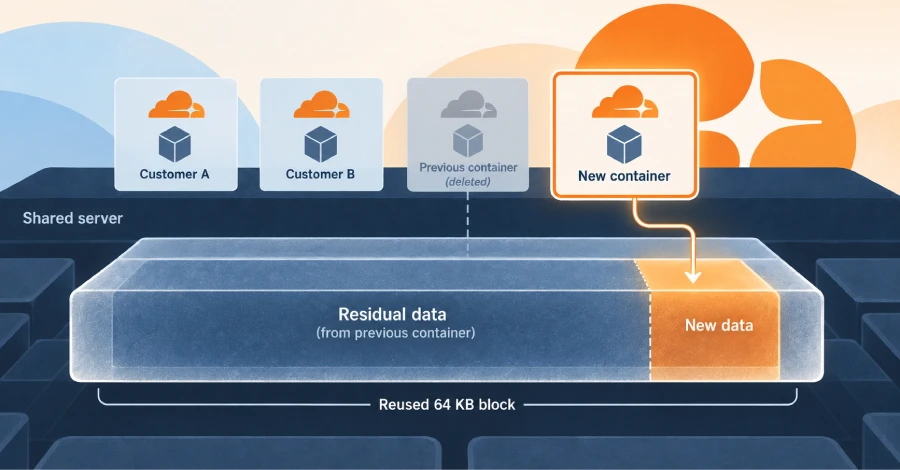
Dữ liệu đã xóa khỏi một container chưa chắc đã biến mất khỏi lớp lưu trữ vật lý. Một lỗ hổng trong Cloudflare Containers vừa được công bố cho thấy cấu hình tối ưu hiệu năng ở tầng cấp phát ổ đĩa có thể làm suy yếu ranh giới cách ly đa khách hàng. Sự […]
Hiểu về EvilTokens: Device code phishing vượt MFA như thế nào?
EvilTokens là nền tảng phishing-as-a-service (PhaaS) đã biến một luồng đăng nhập hợp pháp của Microsoft thành công cụ chiếm quyền tài khoản ở quy mô công nghiệp. Microsoft cho biết hạ tầng này góp phần xâm nhập hơn 12.000 hộp thư thuộc hơn 10.000 tổ chức trên toàn cầu trước khi bị phối hợp […]
Hiểu đúng cảnh báo “Microsoft Defender Antivirus is turned off” và cách xử lý an toàn
Microsoft đã khắc phục lỗi khiến Windows hiển thị cảnh báo “Microsoft Defender Antivirus is turned off” dù công cụ chống virus vẫn hoạt động bình thường. Sự cố ảnh hưởng đến nhiều phiên bản Windows dành cho máy trạm và máy chủ, nhưng bản chất là lỗi thông báo chứ không phải Defender tự […]
Hiểu về BragJack: Vì sao một extension có thể chiếm quyền trợ lý AI trong trình duyệt
BragJack là tên nhóm nghiên cứu Forever Security đặt cho một chuỗi kỹ thuật cho phép extension trình duyệt vượt qua ranh giới vốn có giữa trang web và thành phần AI đặc quyền. Nghiên cứu công bố ngày 16/9/2026 cho thấy cùng một ý tưởng có thể tác động đến Gemini Live trong Chrome, […]
Hiểu về mô hình AI an ninh mạng thế hệ mới: Gemini 3.8 Flash Cyber, Claude Mythos 5.1 và OpenAI Astra
Trong vài năm gần đây, trí tuệ nhân tạo (AI) đã chuyển từ vai trò hỗ trợ sang trở thành lực lượng tiên phong trong cuộc chiến an ninh mạng. Các tập đoàn công nghệ hàng đầu thế giới như Google, Anthropic và OpenAI đồng loạt ra mắt các mô hình AI chuyên biệt cho […]
Hiểu về việc Node.js runtime bị lạm dụng để phát tán mã độc
Node.js thường được nhìn nhận như một nền tảng hợp pháp để chạy ứng dụng JavaScript phía máy chủ, công cụ phát triển và nhiều quy trình tự động hóa trong doanh nghiệp. Chính sự hợp pháp đó đang khiến nó trở thành một lựa chọn hấp dẫn với kẻ tấn công: thay vì đưa […]
Vì sao 5 lỗ hổng plugin và theme WordPress có thể dẫn đến chiếm quyền website
Nhiều website WordPress vận hành an toàn trong thời gian dài nhờ hệ sinh thái plugin và theme phong phú. Tuy nhiên, tin mới từ The Hacker News ngày 29/8/2026 cho thấy chính sự tiện lợi này cũng có thể trở thành điểm yếu lớn nếu các thành phần mở rộng có lỗi xác thực, […]
Hiểu về bài kiểm tra red team của CISA: Vì sao công cụ bảo mật không đủ nếu thiếu quy trình
CISA vừa công bố kết quả hai cuộc đánh giá red team diễn ra song song tại hai tổ chức hạ tầng trọng yếu ở Mỹ. Điểm đáng chú ý không chỉ là việc cả hai môi trường đều bị đội red team đi tới mức kiểm soát miền, mà là cách hai trung tâm […]
Hiểu về ToxicPanda 2.0: Khi quyền VPN trên Android bị biến thành lớp chặn bảo vệ
ToxicPanda 2.0 cho thấy một xu hướng đáng chú ý trong thế giới mã độc di động: thay vì chỉ tìm cách ẩn mình sau biểu tượng ứng dụng giả mạo, mã độc bắt đầu lạm dụng chính các cơ chế tin cậy của Android để kiểm soát thiết bị sâu hơn. Theo BleepingComputer và […]
 Tiếng Việt
 English
