
EvilTokens là nền tảng phishing-as-a-service (PhaaS) đã biến một luồng đăng nhập hợp pháp của Microsoft thành công cụ chiếm quyền tài khoản ở quy mô công nghiệp. Microsoft cho biết hạ tầng này góp phần xâm nhập hơn 12.000 hộp thư thuộc hơn 10.000 tổ chức trên toàn cầu trước khi bị phối hợp gián đoạn vào tháng 9/2026.
Điểm đáng chú ý là nạn nhân không nhất thiết phải nhập mật khẩu vào một trang giả. Thay vào đó, họ có thể tự đăng nhập trên tên miền hợp pháp của Microsoft rồi vô tình cấp quyền cho phiên do kẻ tấn công khởi tạo. Vì vậy, chỉ nhìn vào biểu tượng ổ khóa hoặc tên miền đăng nhập là chưa đủ để nhận biết kiểu lừa đảo này.
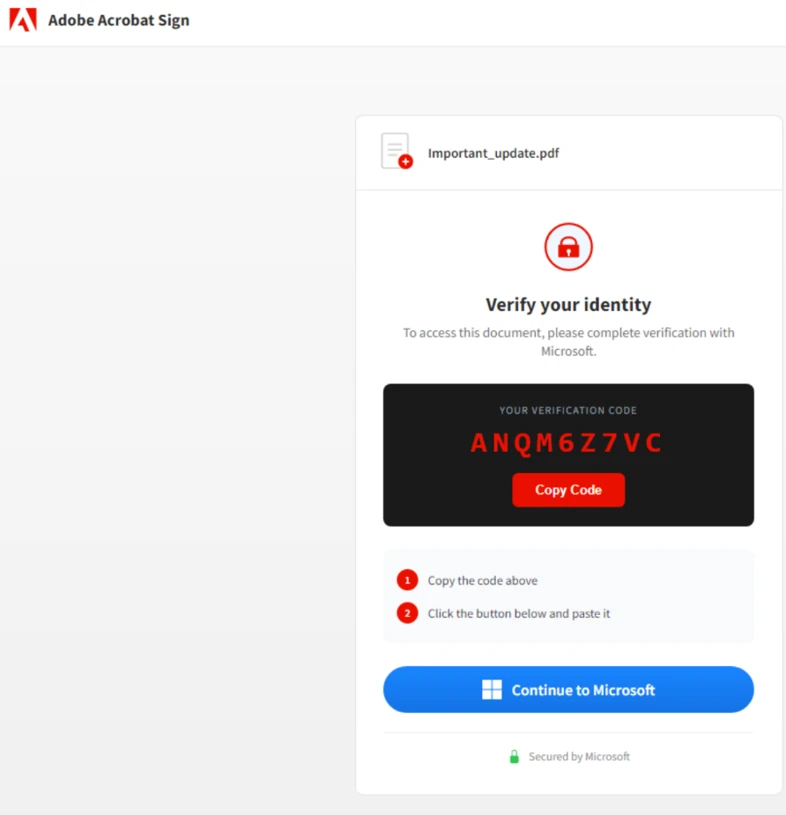
Device code là gì?
Device code flow là một cơ chế OAuth dành cho thiết bị có khả năng nhập liệu hạn chế, chẳng hạn TV thông minh, máy in, thiết bị hội nghị hoặc một số thiết bị Microsoft Teams. Thiết bị hiển thị một mã ngắn; người dùng mở trình duyệt trên máy khác, truy cập trang đăng nhập chính thức, nhập mã và hoàn tất xác thực.
Cơ chế này hữu ích, nhưng phiên yêu cầu quyền và thiết bị mà người dùng dùng để xác thực không được gắn chặt với nhau như trong luồng đăng nhập tương tác thông thường. Kẻ tấn công có thể khởi tạo yêu cầu trên thiết bị của chúng, sau đó dụ nạn nhân nhập mã. Khi nạn nhân xác thực, token được cấp cho phiên của kẻ tấn công.
Vì sao MFA vẫn có thể bị vượt qua?
MFA không bị phá bằng kỹ thuật mật mã. Nạn nhân vẫn thực hiện đúng bước xác thực đa yếu tố, nhưng họ xác nhận nhầm một yêu cầu do đối phương tạo ra. Kết quả là kẻ tấn công nhận token truy cập mà không cần biết mật khẩu và có thể sử dụng quyền của tài khoản trong thời gian token còn hiệu lực.
Đây là khác biệt quan trọng giữa đánh cắp thông tin đăng nhập truyền thống và lừa cấp quyền. Việc đổi mật khẩu sau sự cố có thể chưa đủ nếu token, phiên đăng nhập, quy tắc hộp thư hoặc thiết bị đã đăng ký chưa được thu hồi và kiểm tra.
EvilTokens đã công nghiệp hóa cuộc tấn công ra sao?
Theo Microsoft, EvilTokens xuất hiện từ tháng 2/2026 và được vận hành bởi tác nhân mà hãng theo dõi dưới tên Storm-2992. Dịch vụ cung cấp bảng điều khiển, hạ tầng chuyển hướng, tệp đính kèm, trang mồi và 44 chủ đề lừa đảo có thể tùy biến. Gói công cụ được quảng bá với mức 1.500 USD ban đầu hoặc 500 USD mỗi tháng, chưa gồm một số tiện ích bổ sung.
Các mồi nhử giả dạng yêu cầu báo giá, hóa đơn, tài liệu chia sẻ, thông báo hết hạn mật khẩu, thư thoại và nền tảng ký tài liệu. Hạ tầng nhiều tầng sử dụng PDF, HTML, CAPTCHA giả, website bị xâm nhập và dịch vụ đám mây hợp pháp để né bộ lọc tự động.
AI được sử dụng sau khi chiếm hộp thư
Sau khi có token, EvilTokens có thể dùng Microsoft Graph để lập bản đồ quan hệ trong tổ chức, tìm quyền và phân tích nội dung hộp thư. Các trợ lý AI hỗ trợ sàng lọc hóa đơn, giao dịch chuyển khoản hoặc trao đổi của lãnh đạo, rồi tạo email BEC phù hợp với ngữ cảnh thật.
Điều này làm tăng độ thuyết phục của giai đoạn tấn công tiếp theo. Một thư giả được viết dựa trên chuỗi trao đổi có thật, gửi từ tài khoản đã bị chiếm và nhắm đúng người phụ trách thanh toán sẽ khó bị phát hiện hơn email lừa đảo hàng loạt.
Phạm vi ảnh hưởng và hoạt động gián đoạn
Microsoft ghi nhận hơn 12.000 hộp thư tại hơn 10.000 tổ chức bị xâm nhập, trải rộng trong các lĩnh vực phân phối, xây dựng, tài chính, bất động sản, giáo dục đại học và y tế. Dữ liệu do SpyCloud thu hồi cho thấy phần lớn tài khoản liên quan thuộc tên miền doanh nghiệp.
Microsoft Digital Crimes Unit phối hợp với các đối tác và cơ quan thực thi pháp luật để gián đoạn hạ tầng EvilTokens. Hai người bị nghi quản trị dịch vụ đã bị bắt tại Anh rồi được tại ngoại trong khi điều tra tiếp tục. Tuy nhiên, đây không phải dấu chấm hết: các bộ công cụ tương tự và bản sao vẫn có thể tiếp tục hoạt động.
Dấu hiệu cần theo dõi
- Người dùng nhận mã đăng nhập thiết bị dù không chủ động thiết lập TV, máy in hoặc thiết bị hội nghị.
- Nhật ký Entra ID ghi nhận device code sign-in từ vị trí, địa chỉ IP hoặc ứng dụng không phù hợp.
- Hộp thư xuất hiện quy tắc tự động xóa, chuyển tiếp hoặc ẩn thư liên quan đến thanh toán và bảo mật.
- Có truy vấn Microsoft Graph bất thường, đăng ký thiết bị mới hoặc truy cập hộp thư sau một lần xác thực đáng ngờ.
- Email nội bộ đột ngột yêu cầu đổi tài khoản nhận tiền, mua thẻ quà tặng hoặc xử lý hóa đơn khẩn cấp.
Cách giảm rủi ro cho tổ chức
Microsoft khuyến nghị chặn device code flow nếu tổ chức không cần sử dụng. Nếu một số thiết bị Teams thực sự phụ thuộc vào cơ chế này, ngoại lệ nên được giới hạn cho đúng tài khoản tài nguyên và thiết bị cần thiết thay vì bật rộng cho toàn bộ người dùng.
Tổ chức nên ưu tiên phương thức xác thực chống phishing như khóa FIDO2 hoặc passkey, áp dụng Conditional Access, theo dõi đăng nhập rủi ro và cảnh báo khi xuất hiện device code flow ngoài ngữ cảnh dự kiến. Các cổng kết nối email bên thứ ba, quy tắc luồng thư và cơ chế chống giả mạo cũng cần được cấu hình đúng để giảm khả năng mồi nhử lọt vào hộp thư.
Khi nghi ngờ tài khoản đã bị chiếm, đội vận hành cần thu hồi phiên và refresh token, kiểm tra thiết bị đăng ký, ứng dụng được cấp quyền, quy tắc hộp thư, chuyển tiếp email và hoạt động Microsoft Graph. Đồng thời phải rà soát các giao dịch hoặc thư nội bộ phát sinh từ tài khoản đó.
Bài học cho người dùng
Một trang đăng nhập chính thức vẫn có thể nằm trong chuỗi lừa đảo. Trước khi nhập device code, người dùng cần tự hỏi mình có đang chủ động kết nối một thiết bị hay không, mã đến từ đâu và ứng dụng nào đang yêu cầu quyền. Nếu không có ngữ cảnh rõ ràng, hãy dừng lại và liên hệ bộ phận CNTT qua kênh độc lập.
Với tổ chức, nguyên tắc quan trọng là giảm bề mặt xác thực không cần thiết và phát hiện hành vi sau đăng nhập, thay vì chỉ tập trung vào mật khẩu. EvilTokens cho thấy khi tội phạm hóa quy trình cấp token và bổ sung AI, một thao tác xác nhận tưởng như bình thường có thể mở đường cho gian lận tài chính quy mô lớn.
VNCyberS tổng hợp từ Microsoft và BleepingComputer
















 Tiếng Việt
 English
