
Understanding ToxicPanda 2.0: When Android VPN Permission Becomes a Shield-Blocking Layer
ToxicPanda 2.0 cho thấy một xu hướng đáng chú ý trong thế giới mã độc di động: thay vì chỉ tìm cách ẩn mình sau biểu tượng ứng dụng giả mạo, mã độc bắt đầu lạm dụng chính các cơ chế tin cậy của Android để kiểm soát thiết bị sâu hơn. Theo BleepingComputer và […]
Understanding DNS Rebinding in Ray: How the Browser Can Become an RCE Bridge
CVE-2025-62593 in Ray shows how DNS rebinding can turn a developer’s browser into a bridge to internal services and remote code execution risk.
Hiểu về lỗ hổng API suy luận AI: Khi reasoning ẩn có thể làm lộ bí mật
Một nghiên cứu mới về bảo mật API mô hình ngôn ngữ lớn cho thấy các khối reasoning ẩn, vốn được thiết kế để duy trì trạng thái suy luận giữa nhiều lượt gọi API, có thể trở thành điểm rò rỉ dữ liệu nếu bị ghi lại và chia sẻ nguyên trạng trong log […]
Understanding Fake Chrome VPN Extensions: When Free Proxies Become Traffic Observation Points
A look at hundreds of suspicious Chrome VPN and proxy extensions, why brand impersonation raises risk, and how users and organizations should evaluate browser extensions that can control network traffic.
Understanding StormEncryptor: Why an RMM vulnerability can turn into a ransomware crisis
Các cảnh báo mới quanh N-able N-central và mã độc StormEncryptor cho thấy một rủi ro quen thuộc nhưng thường bị đánh giá thấp: khi nền tảng quản trị từ xa bị chiếm quyền, kẻ tấn công không chỉ có một máy chủ trong tay mà có thể chạm tới cả mạng lưới thiết bị […]
Understanding CSS attacks in webmail: Why email can cross mailbox boundaries
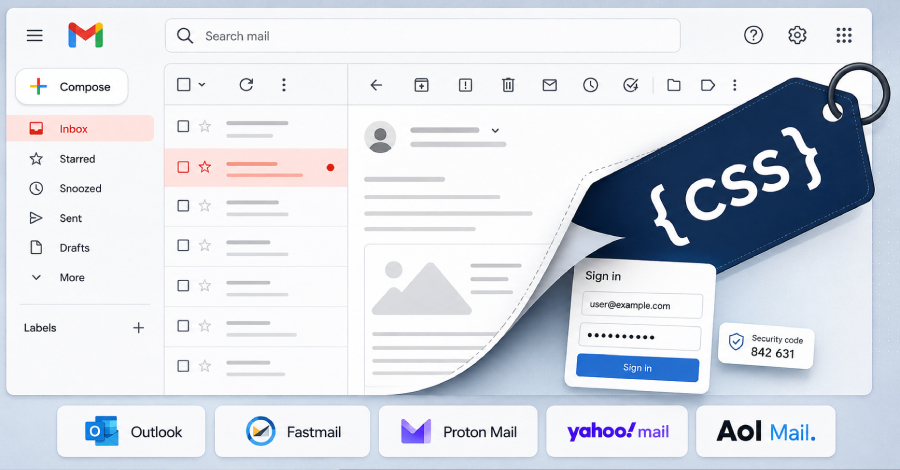
Các nghiên cứu mới về bảo mật webmail cho thấy nội dung CSS trong email không chỉ là vấn đề hiển thị. Trong một số điều kiện, CSS độc hại có thể vượt ra khỏi ranh giới của thư, tác động tới giao diện webmail và tạo đường dẫn để đánh cắp mật khẩu, token […]
Understanding the Keyv npm worm: Why one JavaScript package can pull in hundreds of malicious releases
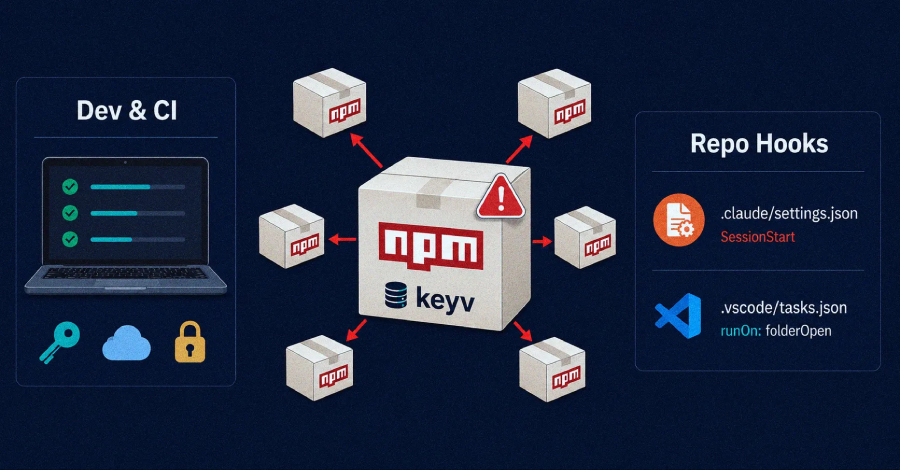
Chiến dịch Keyv npm worm cho thấy một điểm yếu quen thuộc của chuỗi cung ứng phần mềm hiện đại: chỉ một gói phụ thuộc bị nhiễm cũng có thể lan sang nhiều dự án, nhiều tài khoản phát hành và nhiều môi trường CI/CD trong thời gian rất ngắn. Theo The Hacker News, mã […]
Understanding Chrome New Tab extension protection: Why enterprise policies can be abused
Google Chrome is preparing to block extensions that abuse local policies to take over New Tab or search settings on personal computers.
Understanding Rails Active Storage CVE-2026-66066: Why uploading images can reveal server secrets
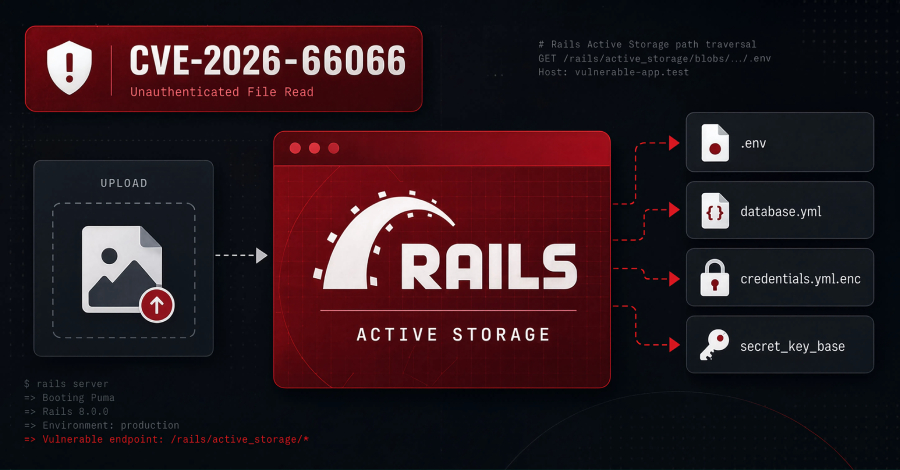
CVE-2026-66066 là lỗ hổng nghiêm trọng trong Active Storage của Ruby on Rails, liên quan đến cách ứng dụng xử lý ảnh tải lên bằng libvips. Vấn đề đáng chú ý không nằm ở một biểu mẫu upload đơn lẻ, mà ở ranh giới tin cậy giữa tệp do người dùng gửi lên, bộ xử […]
Understanding Dependabot cooldown: Why waiting 3 days can reduce supply chain risk
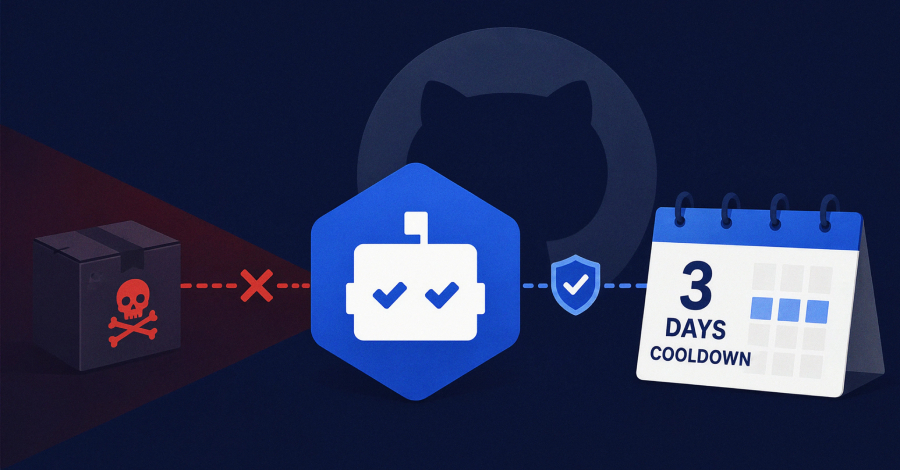
GitHub và PyPI đang bổ sung một lớp phòng thủ dựa trên thời gian cho Dependabot nhằm giảm khả năng các gói độc hại mới phát hành được tự động kéo vào dự án quá sớm. Thay vì xem mọi bản cập nhật phiên bản là tín hiệu cần nâng cấp ngay, cơ chế mới […]
 Tiếng Việt
 English
