
Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa bổ sung một lỗ hổng nghiêm trọng ảnh hưởng đến Microsoft SharePoint Server vào danh mục Các lỗ hổng bị khai thác đã biết (KEV). Đây là lời cảnh báo đanh thép đối với các tổ chức vẫn chưa thực hiện cập nhật bản vá từ tháng 5/2026.
Lỗ hổng này không chỉ đơn thuần là một lỗi kỹ thuật, mà nó đang trở thành “cánh cửa mở” cho các nhóm tội phạm mạng thực thi mã từ xa, xâm nhập sâu vào hệ thống quản trị nội bộ của các doanh nghiệp.
Chi tiết về lỗ hổng CVE-2026-45659
Lỗ hổng được theo dõi với mã định danh CVE-2026-45659 (điểm CVSS: 8.8), thuộc loại lỗi giải tuần tự hóa dữ liệu không đáng tin cậy (deserialization of untrusted data). Theo Microsoft, vấn đề này ảnh hưởng đến nhiều phiên bản phổ biến bao gồm:
- SharePoint Server Subscription Edition
- SharePoint Server 2019
- SharePoint Enterprise Server 2016
Điều đáng lo ngại nhất là kẻ tấn công chỉ cần có quyền truy cập cơ bản (Site Member) để kích hoạt lỗ hổng. Sau khi xác thực thành công, chúng có thể thực thi mã từ xa (RCE) trên máy chủ SharePoint mà không cần quyền quản trị viên cao cấp. Điều này cho thấy rủi ro cực lớn nếu một tài khoản người dùng bình thường bị chiếm đoạt thông qua phishing hoặc rò rỉ thông tin.
Sự co cụm của các nhóm đe dọa song song
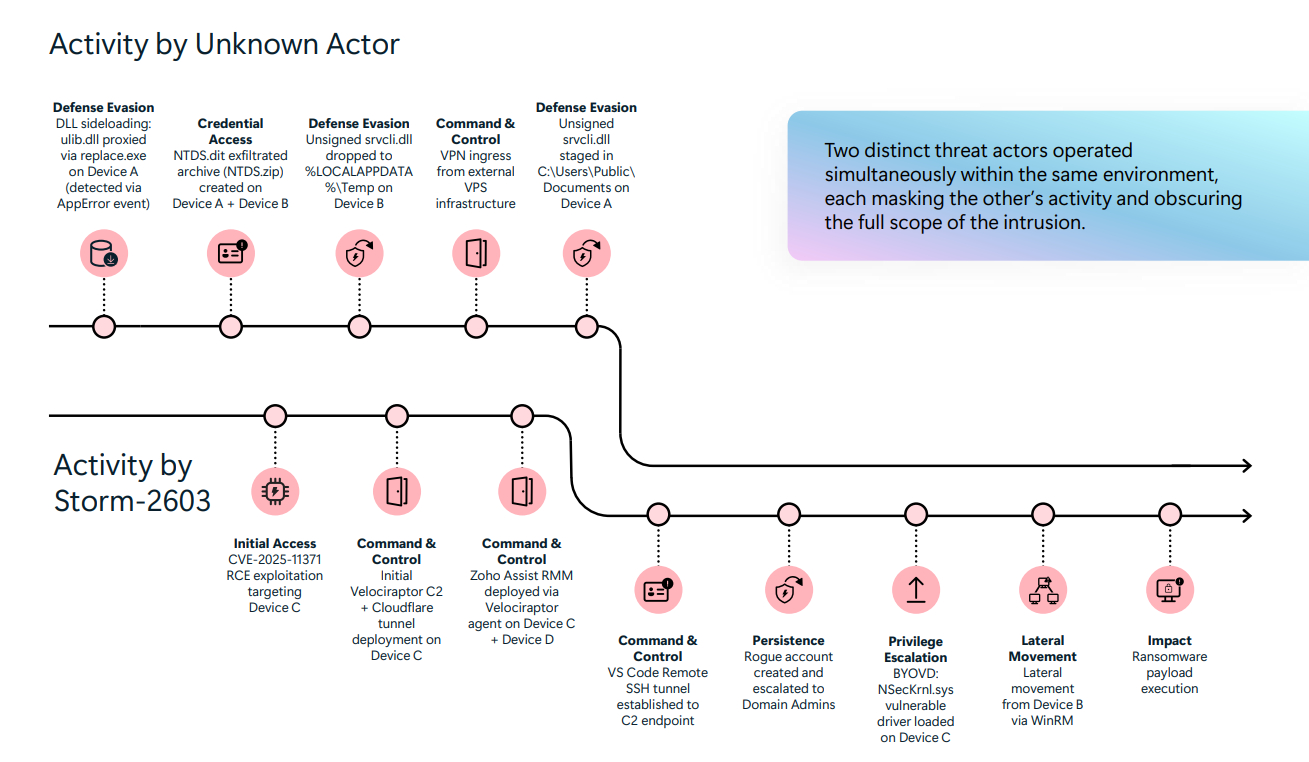
Cùng thời điểm bổ sung vào KEV, Microsoft đã tiết lộ một cuộc điều tra về mã độc tống tiền (ransomware) cho thấy một hiện tượng đáng báo động: nhiều nhóm tin tặc khác nhau cùng hoạt động trong một mạng lưới bị xâm nhập.
Nhóm Storm-2603, nổi tiếng với việc triển khai mã độc Warlock, đã liên tục khai thác các lỗ hổng trên máy chủ SharePoint tại chỗ (on-premises) từ giữa năm 2025. Trong một số trường hợp, các chuyên gia phát hiện Storm-2603 đã thiết lập các kênh truy cập liên tục thông qua Cloudflare tunneling và Zoho Assist để duy trì sự hiện diện lâu dài trong hệ thống.
Tuy nhiên, cuộc điều tra cũng phát hiện dấu vết của một nhóm đe dọa thứ hai, không liên quan đến Storm-2603, đang cùng tồn tại trong cùng một môi trường. Nhóm này sử dụng kỹ thuật DLL side-loading và các backdoor tùy chỉnh để che giấu hành vi, khiến việc truy vết và ngăn chặn trở nên vô cùng phức tạp.
Bài học về quản trị và bảo mật đa lớp
Việc CISA yêu cầu các cơ quan liên bang phải hoàn tất bản vá trước ngày 4/7/2026 cho thấy mức độ khẩn cấp của vấn đề. Đối với cộng đồng an ninh mạng, sự kiện này mang lại nhiều bài học quan trọng:
Đừng chủ quan với các bản vá cũ: Lỗ hổng đã được Microsoft vá từ tháng 5/2026, nhưng việc bị khai thác vào tháng 7 cho thấy sự chậm trễ trong cập nhật là tử huyệt của doanh nghiệp.
Cảnh giác với sự tồn tại song song của tin tặc: Một vụ tấn công ransomware đôi khi chỉ là phần nổi của tảng băng chìm. Trong khi doanh nghiệp tập trung xử lý ransomware, một nhóm tin tặc khác có thể đang lặng lẽ đánh cắp dữ liệu thông qua các backdoor tinh vi hơn.
Bảo mật tài khoản người dùng: Vì CVE-2026-45659 có thể bị khai thác bởi người dùng có quyền thấp, việc triển khai xác thực đa yếu tố (MFA) và giám sát hành vi người dùng là lớp phòng thủ không thể thiếu để bảo vệ VNCyberS và các hệ thống tương tự.
VNCyberS tổng hợp từ The Hacker News và Microsoft Security Blog
















 Tiếng Việt
 English
