
ClingSTUN là một backdoor Linux kiêm botnet nhắm vào router, đầu ghi hình và thiết bị IoT còn phơi bày trên Internet. Điểm đáng chú ý không nằm ở cách xâm nhập mới, mà ở việc mã độc biến giao thức STUN vốn phổ biến trong WebRTC, thoại và họp trực tuyến thành lớp ngụy trang cho liên lạc điều khiển.
Từ một lỗ hổng năm 2021 đến làn sóng khai thác mới
Nozomi Networks Labs cho biết họ ghi nhận số lần khai thác CVE-2021-35394 tăng mạnh từ khoảng ngày 5/9/2026. Đây là lỗ hổng thực thi mã từ xa trong thành phần UDPServer của Realtek Jungle SDK, được chấm 9,8/10 theo CVSS. Thành phần này đã được tích hợp vào nhiều router, điểm truy cập, bộ lặp sóng và thiết bị nhúng của nhiều nhà sản xuất.
Lỗ hổng đã có bản vá từ lâu nhưng thiết bị IoT thường ít được kiểm kê, khó nâng cấp hoặc đã hết vòng đời hỗ trợ. Chính độ trễ đó giúp một kỹ thuật cũ tiếp tục tạo ra điểm vào hiệu quả. Trong một phần lưu lượng quan sát được, kẻ tấn công tải xuống mẫu mã độc khác với các biến thể Mirai thông thường; Nozomi đặt tên nó là Cling, còn FortiGuard Labs gọi là ClingSTUN.
Chiến dịch mở rộng qua nhiều thế hệ tải mã độc
Báo cáo FortiGuard Labs ngày 5/10 mô tả chiến dịch trải qua ít nhất ba giai đoạn với các máy chủ tải xuống khác nhau. Ban đầu, tác nhân khai thác CVE-2022-36553 trên router Hytec Inter; ở các giai đoạn sau, họ mở rộng sang lỗ hổng trên thiết bị EnGenius, D-Link, Realtek, TP-Link, AVTECH, Tenda, Ivanti và nhiều nền tảng nhúng khác.
Các shell script tải biến thể phù hợp cho nhiều kiến trúc Linux, gồm ARM, x86, MIPS và PowerPC. Việc hỗ trợ nhiều kiến trúc cho thấy mục tiêu không phải một mẫu thiết bị đơn lẻ, mà là hệ sinh thái thiết bị mạng và IoT phân mảnh, nơi firmware cũ có thể tồn tại nhiều năm.
ClingSTUN bám trụ và loại bỏ đối thủ như thế nào?
Sau khi chạy, mã độc kiểm tra để chỉ duy trì một bản sao, rồi chép chính nó vào /root/.cling và /usr/local/bin/.cling. Nó sửa các tệp khởi động như /etc/inittab, /etc/init.d/rcS và /etc/rc.d/rc.boot để tự chạy lại sau khi thiết bị khởi động.
Một biến thể còn thay thế chương trình wget bằng mã độc, đồng thời chuyển bản hợp lệ sang vị trí khác. Khi tác vụ quản trị hoặc một tiến trình khác gọi wget, ClingSTUN có thể được kích hoạt lại trước khi chuyển tiếp tham số cho chương trình thật. Fortinet cũng ghi nhận hành vi vô hiệu hóa watchdog, kết thúc tiến trình cạnh tranh và che giấu thông tin tiến trình bằng dữ liệu giống PID 1.
STUN trở thành đường hầm ngụy trang cho C2
STUN, viết tắt của Session Traversal Utilities for NAT, giúp thiết bị phía sau NAT biết địa chỉ IP công khai và cổng đã được ánh xạ. Giao thức này xuất hiện thường xuyên trong Microsoft Teams, Zoom, Webex, SIP và các ứng dụng WebRTC, vì vậy lưu lượng STUN thường không bị xem là bất thường.
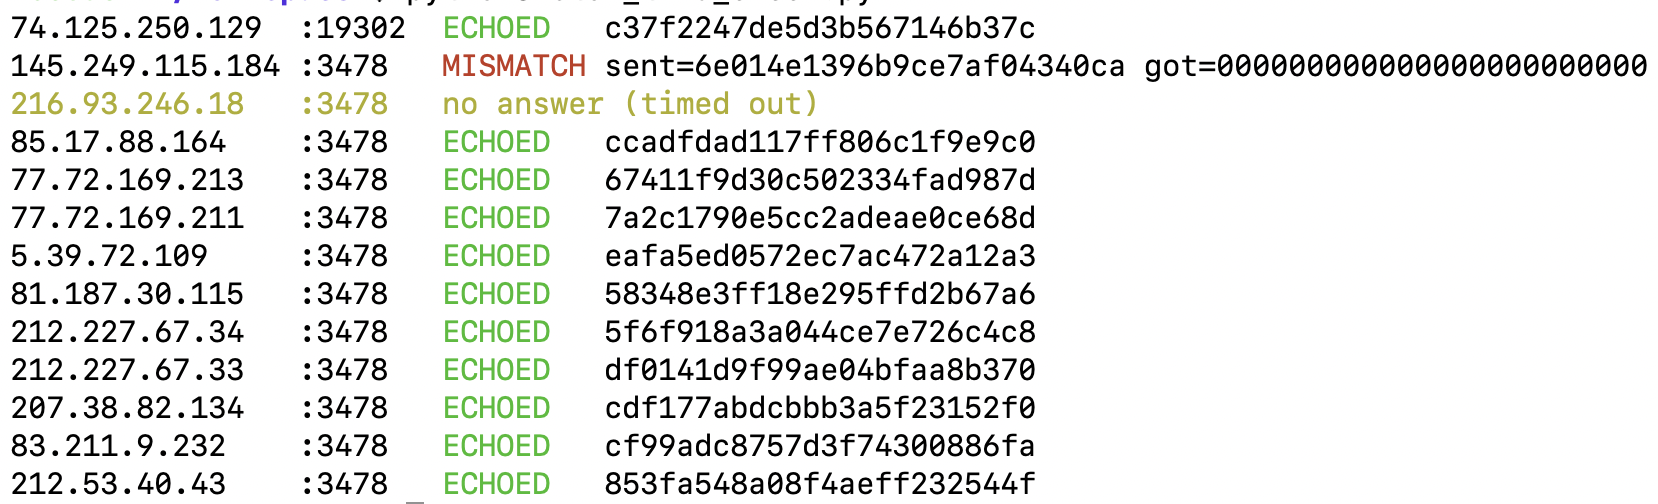
ClingSTUN gửi Binding Request khoảng mỗi năm giây tới danh sách máy chủ STUN công khai, ghi nhận cổng bên ngoài rồi gửi gói đăng ký tùy biến chứa phương thức lây nhiễm. Sau đó, bot chờ lệnh được mã hóa trong trường transaction ID dài 12 byte. Nozomi nhận thấy transaction ID của yêu cầu bị đặt toàn số 0 thay vì giá trị ngẫu nhiên theo RFC 8489 — một tín hiệu có thể dùng để săn tìm.
Vì sao lưu lượng có thể trông như đến từ Google?
Trong thử nghiệm có kiểm soát, Nozomi phát hiện một trong 13 máy chủ không phản hồi transaction ID đúng chuẩn. Khi nhóm nghiên cứu đăng ký các tập cổng riêng biệt, các lệnh sau đó xuất hiện trên những cổng chỉ báo cho máy chủ đáng ngờ, củng cố giả thuyết rằng hạ tầng này tham gia điều phối botnet.
Đáng chú ý hơn, một số gói lệnh có địa chỉ nguồn giống stun.l.google.com. Các nhà nghiên cứu đánh giá lời giải thích có khả năng nhất là giả mạo địa chỉ IP nguồn qua một mạng không triển khai xác thực nguồn đầy đủ, chứ không phải dịch vụ STUN của Google bị kiểm soát. Kết luận này được hỗ trợ bởi sự khác biệt ổn định về TTL giữa phản hồi hợp lệ và gói mang lệnh.
Từ thiết bị nhiễm thành proxy, đường hầm và công cụ DDoS
Bộ lệnh của ClingSTUN cho phép tải và thực thi payload, quét Internet để tự lan truyền, mở hoặc đóng đường hầm TCP, vận hành proxy chuyển tiếp và phát động tấn công từ chối dịch vụ. Nozomi đã quan sát lệnh quét mở rộng botnet cùng các yêu cầu flood nhắm vào hạ tầng ISP, cụm máy chủ đại học và máy chủ trò chơi.
Điều đó biến một router hoặc camera tưởng như ít giá trị thành nút proxy có thể che giấu nguồn tấn công, bàn đạp xâm nhập hoặc thành phần của mạng DDoS. Chủ sở hữu thiết bị có thể không thấy hỏng hóc rõ ràng, trong khi địa chỉ IP của họ bị lạm dụng và lưu lượng độc hại trộn lẫn với hoạt động hợp lệ.
Rủi ro kỹ thuật và khoảng trống quản trị IoT
Vụ việc cho thấy danh tiếng của một địa chỉ IP hoặc sự hợp lệ của một giao thức không đủ để kết luận lưu lượng an toàn. Nếu hệ thống giám sát chỉ cho phép STUN theo tên dịch vụ, ClingSTUN có thể lợi dụng vùng tin cậy đó. Ngược lại, chặn toàn bộ STUN có thể làm gián đoạn các ứng dụng liên lạc hợp pháp.
Vấn đề sâu hơn là trách nhiệm cập nhật bị chia nhỏ giữa nhà sản xuất chipset, hãng thiết bị, nhà cung cấp dịch vụ và người vận hành. SDK Realtek được nhúng vào nhiều sản phẩm khiến tổ chức khó biết thiết bị nào thực sự bị ảnh hưởng. Thiết bị hết hỗ trợ nhưng vẫn hoạt động cũng tạo ra một lớp hạ tầng “vô hình” mà chính sách vá lỗi thông thường không bao phủ.
Dấu hiệu săn tìm và biện pháp giảm thiểu
- Kiểm kê router, DVR, camera và thiết bị nhúng có dịch vụ quản trị phơi bày trên Internet; xác định firmware và tình trạng hỗ trợ.
- Ưu tiên xử lý CVE-2021-35394 cùng các lỗ hổng bị khai thác trong chiến dịch; cô lập hoặc thay thế thiết bị không còn bản vá.
- Giảm bề mặt tấn công bằng cách đóng dịch vụ không cần thiết, giới hạn nguồn truy cập quản trị và phân đoạn IoT khỏi mạng người dùng, máy chủ.
- Săn tìm các tệp
/root/.cling,/usr/local/bin/.cling, thay đổi bất thường ở script khởi động và chương trình wget bị thay thế. - Phân tích chuỗi Binding Request lặp lại tới nhiều STUN endpoint, transaction ID toàn số 0, gói đăng ký UDP không đúng chuẩn và chênh lệch TTL bất thường.
Bài học từ hồ sơ ClingSTUN
ClingSTUN không cần phát minh giao thức mới để tránh chú ý; nó chỉ cần đặt hành vi độc hại vào một lớp lưu lượng mà doanh nghiệp đã quen tin tưởng. Phòng thủ hiệu quả vì thế phải kết hợp ngữ cảnh mạng với trạng thái tiến trình, tính toàn vẹn tệp và hồ sơ tài sản, thay vì đánh giá từng chỉ báo riêng lẻ.
Đối với tổ chức, ưu tiên dài hạn là duy trì danh mục thiết bị chính xác, buộc firmware và thời hạn hỗ trợ trở thành tiêu chí mua sắm, đồng thời có lộ trình loại bỏ phần cứng không thể vá. Với cộng đồng bảo mật, chiến dịch là lời nhắc rằng các lỗ hổng cũ trong sản phẩm phổ biến vẫn có thể tạo ra botnet mới khi hệ sinh thái IoT không được bảo trì đồng đều.
VNCyberS tổng hợp từ Nozomi Networks Labs, FortiGuard Labs và The Hacker News
















 Tiếng Việt
 English
