CVE-2026-104935, lỗ hổng vượt qua xác thực nghiêm trọng trên Ivanti Connect Secure, đã bị khai thác như zero-day trong chuỗi tấn công cho phép thực thi lệnh với quyền root. Ivanti phát hành bản vá ngày 13/10/2026, trong khi CISA đưa lỗ hổng vào danh mục Known Exploited Vulnerabilities ngay trong ngày công bố.
Chuỗi zero-day được phát hiện như thế nào?
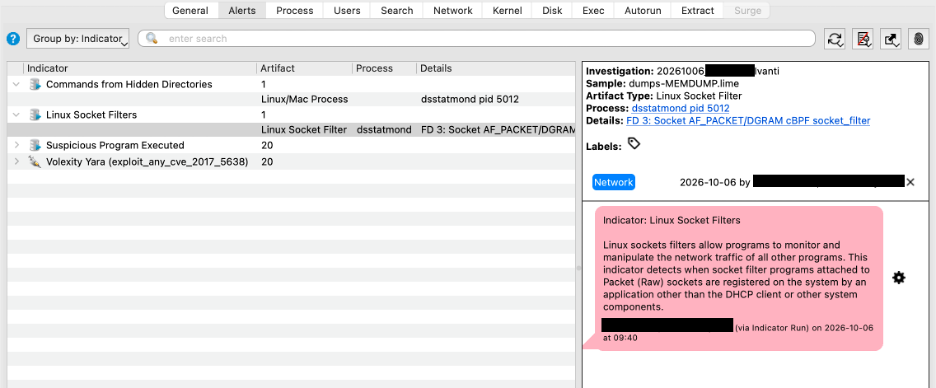
Volexity bắt đầu điều tra hoạt động đáng ngờ ngày 5/10 và xác định một thiết bị Ivanti Connect Secure chạy phiên bản 22.8R2.4, vốn được xem là đã cập nhật đầy đủ ở thời điểm đó, là điểm khởi phát. Dữ liệu điều tra cho thấy tác nhân UTA0576 đã khai thác hệ thống từ ít nhất ngày 3/10; một nguồn quan sát khác ghi nhận dấu hiệu sớm từ ngày 1/10.
Chuỗi tấn công kết hợp vượt qua xác thực, ghi tệp để thực thi mã và leo thang đặc quyền. Hai thành phần đầu được theo dõi dưới mã CVE-2026-104935; lỗ hổng leo thang đặc quyền riêng vẫn đang được Ivanti xử lý và dự kiến có bản vá sau.
CVE-2026-104935 cho phép điều gì?
Lỗ hổng có điểm CVSS 8,6 và thuộc nhóm giả mạo xác thực CWE-290. Kẻ tấn công từ xa không cần đăng nhập có thể chuyển yêu cầu từ trang đăng nhập công khai tới một CGI nội bộ, tải lên một tệp được tạo đặc biệt rồi lợi dụng khoảng thời gian ngắn trước khi tệp bị xóa để thực thi mã.
Sau đó, tác nhân khai thác cách một dịch vụ đặc quyền tin cậy dữ liệu cấu hình để chạy mã với quyền root. Mỗi lệnh được gửi qua một lần khai thác mới và kết quả trả về ngay trong phản hồi HTTPS, giúp đối phương không cần cài web shell hay duy trì kênh điều khiển riêng.
Mục tiêu là thông tin xác thực Active Directory
Sau khi kiểm soát thiết bị VPN, UTA0576 tập trung vào thông tin xác thực và bí mật trong Active Directory. Hoạt động quan sát được gồm trích xuất tài khoản LDAP lưu trên thiết bị, tìm mật khẩu quản trị cục bộ LAPS, khóa khôi phục BitLocker, thuộc tính chứa mật khẩu và siêu dữ liệu miền.
Đối phương còn triển khai công cụ Kerberos tùy biến, thử password spraying, dò mạng nội bộ và phân tích lưu lượng LDAP để tìm thông tin xác thực dạng rõ hoặc dữ liệu có thể bẻ khóa. Vì thiết bị VPN nằm ở biên mạng nhưng thường kết nối sâu vào hệ thống nhận dạng, một vụ xâm nhập có thể nhanh chóng mở rộng sang hạ tầng nội bộ.
Kỹ thuật chống điều tra làm tăng rủi ro
Volexity cho biết tác nhân xóa có chọn lọc dấu vết khỏi nhật ký gỡ lỗi của Ivanti và nhật ký audit của Linux, đồng thời khôi phục các thay đổi trong bộ nhớ sau khi leo thang đặc quyền. Mã độc trung gian chủ yếu chạy trong bộ nhớ và các tệp tạm được xóa sau khi sử dụng.
Chuỗi khai thác không để lại web shell lâu dài và có thể né Integrity Checker Tool vì công cụ này chủ yếu tìm thay đổi tệp trên đĩa. Do đó, một kết quả kiểm tra tính toàn vẹn sạch không đủ để kết luận thiết bị chưa bị xâm nhập; doanh nghiệp cần điều tra pháp chứng nếu có dấu hiệu di chuyển ngang hoặc hoạt động bất thường xuất phát từ VPN.
Phiên bản bị ảnh hưởng và bản sửa
- Nhánh 25.1.1.1 trở xuống: nâng cấp lên 25.1.1.2.
- Nhánh 25.1.2.2 trở xuống: nâng cấp lên 25.1.3.0 hoặc 25.1.3.1.
- Nhánh 22.8R2.4 trở xuống: nâng cấp lên 22.8R2.5.
Theo cảnh báo của hãng, phiên bản 22.7.x trở xuống không bị ảnh hưởng bởi CVE này. Tuy nhiên, tổ chức vẫn phải đối chiếu trực tiếp với tư vấn bảo mật mới nhất của Ivanti vì trạng thái hỗ trợ và hướng dẫn phục hồi có thể thay đổi.
Vì sao cần vừa vá vừa săn tìm xâm nhập?
Bản vá ngăn khai thác mới đối với CVE-2026-104935 nhưng không loại bỏ hậu quả của một vụ xâm nhập đã xảy ra. CISA xác nhận khai thác thực tế và thêm lỗ hổng vào KEV; Rapid7 khuyến nghị xử lý theo quy trình khẩn cấp ngoài chu kỳ vá thông thường.
Tổ chức nên giả định thiết bị có nguy cơ nếu từng chạy phiên bản bị ảnh hưởng trong thời gian khai thác, bảo toàn bằng chứng trước khi tái tạo hệ thống và kiểm tra các tài khoản từng được VPN sử dụng. Nếu phát hiện dấu hiệu đáng ngờ, cần luân chuyển thông tin xác thực LDAP, tài khoản dịch vụ, khóa và token liên quan thay vì chỉ nâng cấp phần mềm.
Danh sách hành động ưu tiên
- Kiểm kê mọi thiết bị Ivanti Connect Secure, kể cả máy dự phòng và hệ thống do nhà cung cấp quản lý.
- Nâng cấp ngay lên phiên bản đã sửa tương ứng và xác nhận dịch vụ hoạt động bình thường sau thay đổi.
- Thu thập nhật ký, ảnh bộ nhớ hoặc ảnh đĩa trước khi khôi phục nếu nghi ngờ xâm nhập; không chỉ dựa vào Integrity Checker Tool.
- Tìm hoạt động LDAP, Kerberos, password spraying, truy vấn LAPS và BitLocker bất thường bắt nguồn từ địa chỉ của thiết bị VPN.
- Đổi thông tin xác thực có khả năng bị lộ và theo dõi di chuyển ngang trong Active Directory.
Bài học cho hệ thống truy cập từ xa
Thiết bị VPN là máy chủ nhận dạng ở tuyến đầu, không chỉ là một thiết bị mạng. Khả năng tiếp cận Internet, lưu thông tin kết nối miền và nhìn thấy lưu lượng xác thực khiến chúng trở thành mục tiêu có giá trị cao, đồng thời là bàn đạp thuận lợi vào mạng doanh nghiệp.
Sự cố này cho thấy quản lý lỗ hổng phải đi cùng giám sát hành vi và năng lực pháp chứng. Với thiết bị biên đã có bằng chứng bị khai thác, chiến lược an toàn là vá ngay, kiểm tra lịch sử hoạt động, xác thực lại bí mật liên quan và tiếp tục theo dõi cảnh báo của Ivanti cùng các chỉ dấu do Volexity công bố.
VNCyberS tổng hợp từ Ivanti, Volexity, Rapid7 và BleepingComputer
 Tiếng Việt
 English