
Sony xác nhận rò rỉ 2,58 triệu hồ sơ khách hàng So-net và plala
Vụ rò rỉ dữ liệu Sony Network Communications đã làm lộ 2.585.481 hồ sơ khách hàng hiện tại và trước đây của các dịch vụ So-net và plala (S Course) tại Nhật Bản. Công ty cho biết truy cập trái phép xảy ra ngày 19/10/2026, được phát hiện ngày 23/10 và công bố ngày 27/10. […]
Tin tức Tailworm: 11 lỗ hổng chưa vá trong Tailscale và headscale có thể mở đường chiếm quyền root
Báo cáo bảo mật Tailworm công bố ngày 25/10/2026 mô tả 11 phát hiện trên Tailscale 1.104.2 và headscale 0.29.5. Rủi ro đáng chú ý nhất nằm ở Tailscale SSH: một thiết bị đã bị xâm nhập và được chính sách cho phép kết nối có thể trở thành bàn đạp di chuyển ngang, chạm […]
GitLab vá khẩn CVE-2026-110264: Lỗ hổng RCE CVSS 10 không cần xác thực
GitLab đã phát hành bản vá khẩn cho CVE-2026-110264, một lỗ hổng thực thi mã từ xa có điểm CVSS 10.0 trong bộ biên dịch biểu thức chính quy của GitLab Community Edition (CE) và Enterprise Edition (EE). Trong một số điều kiện, kẻ tấn công không cần tài khoản có thể gửi biểu thức […]
Cảnh báo Rank Math PRO 3.0.123: Bản cài chính thức bị cài mã độc tạo cửa hậu WordPress
Một số tệp cài đặt Rank Math PRO 3.0.123 tải từ website chính thức đã bị chèn mã độc trong khoảng 11 giờ. Quản trị viên đã kích hoạt bản bị ảnh hưởng cần coi website là đã bị xâm nhập, bởi việc cập nhật plugin không tự loại bỏ cửa hậu và thông tin […]
Vụ tấn công BAE Systems làm gián đoạn hệ thống thông báo phá sản của tòa án Mỹ
Một sự cố an ninh mạng tại BAE Systems đã khiến hệ thống do nhà thầu này vận hành cho cơ quan tư pháp liên bang Mỹ ngừng hoạt động. Sự việc làm gián đoạn việc tạo và phân phối thông báo phá sản trên phạm vi toàn quốc, cho thấy rủi ro dây chuyền […]
Cảnh báo Ivanti Connect Secure: Zero-day CVE-2026-104935 bị khai thác để chiếm quyền root
CVE-2026-104935, lỗ hổng vượt qua xác thực nghiêm trọng trên Ivanti Connect Secure, đã bị khai thác như zero-day trong chuỗi tấn công cho phép thực thi lệnh với quyền root. Ivanti phát hành bản vá ngày 13/10/2026, trong khi CISA đưa lỗ hổng vào danh mục Known Exploited Vulnerabilities ngay trong ngày công bố. […]
Liên minh 9 nước cảnh báo chiến dịch đánh cắp dữ liệu liên quan Integrity Tech
Một liên minh cơ quan an ninh mạng và tình báo của chín quốc gia vừa công bố cảnh báo chung về hoạt động tấn công mạng được cho là có liên hệ với chính phủ Trung Quốc. Theo cảnh báo AA26-281A do CISA phát hành ngày 8/10/2026, các tác nhân được Integrity Technology Group […]
Tin tặc chiếm quyền ba tên miền quốc gia, lấy chứng chỉ HTTPS cho Google và YouTube
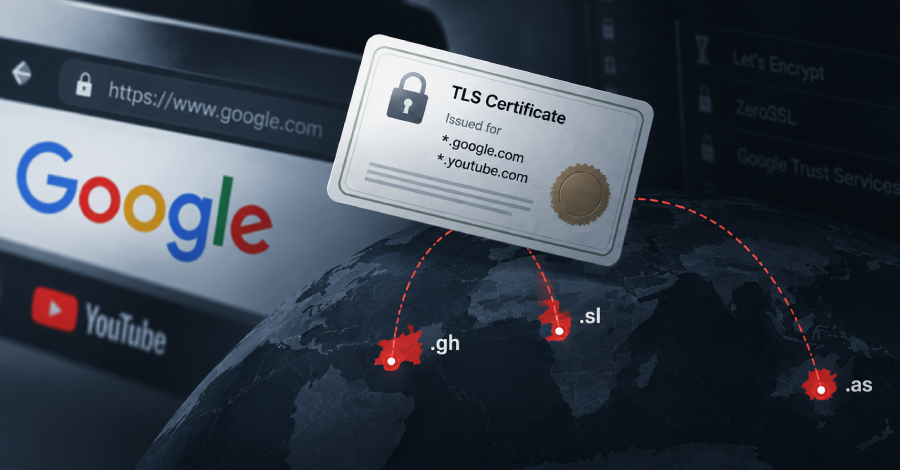
Google cho biết các cơ quan quản lý tên miền quốc gia .gh, .sl và .as đã bị chiếm quyền, cho phép kẻ tấn công thay đổi DNS có thẩm quyền và xin cấp chứng chỉ HTTPS trái phép cho nhiều tên miền Google, YouTube cùng các tổ chức khác. Sự cố không xâm nhập […]
Cảnh báo FortiMail: Zero-day CVE-2026-104286 đang bị khai thác
Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã đưa CVE-2026-104286, một lỗ hổng nghiêm trọng trong cổng bảo mật email Fortinet FortiMail, vào danh mục Known Exploited Vulnerabilities (KEV). Quyết định được đưa ra sau khi có bằng chứng lỗi đang bị khai thác thực tế. Lỗ hổng có điểm […]
CISA cảnh báo hai lỗ hổng Citrix NetScaler đang bị khai thác toàn cầu
Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) xác nhận hai lỗ hổng nghiêm trọng trong Citrix NetScaler ADC và NetScaler Gateway đang bị khai thác trên phạm vi toàn cầu. Hai lỗi mang mã CVE-2026-88771 và CVE-2026-88772 đều có điểm CVSS 9,5, cho phép kẻ tấn công chưa xác thực […]
 Tiếng Việt
 English
