
Kiteworks khuyến nghị tắt hệ thống 9 giờ trước nguy cơ tấn công mạng
Kiteworks đã đưa ra khuyến nghị phòng ngừa hiếm gặp: khách hàng nên tắt hệ thống trong chín giờ vào cuối tuần, sau khi công ty nhận được thông tin tình báo đáng tin cậy từ cơ quan liên bang Mỹ về khả năng một tác nhân đe dọa nhắm vào một số hệ thống […]
Cảnh báo F5 BIG-IP APM: Zero-day CVE-2026-94127 đang bị khai thác
F5 đã phát hành bản vá khẩn cấp cho CVE-2026-94127, một lỗ hổng zero-day nghiêm trọng trong BIG-IP Access Policy Manager (APM) đang bị khai thác thực tế. Lỗi cho phép kẻ tấn công không cần xác thực thực thi mã từ xa trên những hệ thống được cấu hình làm máy chủ ủy quyền […]
CISA cảnh báo ba lỗ hổng Linux Kernel đang bị khai thác thực tế
Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã đưa ba lỗ hổng trong Linux Kernel vào danh mục Known Exploited Vulnerabilities (KEV) sau khi xác nhận có bằng chứng khai thác thực tế. Các lỗi liên quan đến đường nhận TLS, ebtables và giao diện mật mã AF_ALG, có thể […]
Cảnh báo Unbound: Lỗ hổng DNSSEC nghiêm trọng có thể dẫn đến thực thi mã từ xa
NLnet Labs đã phát hành Unbound 1.26.1 để xử lý chín lỗ hổng bảo mật, nổi bật là CVE-2026-81642 trong bộ xác thực DNSSEC. Lỗi tràn bộ đệm heap được đánh giá nghiêm trọng, có thể khiến dịch vụ ngừng hoạt động và trong một số điều kiện cho phép thực thi mã từ xa. […]
Cảnh báo GitLab CVE-2026-85706: Lỗ hổng CVSS 10 bị khai thác để đọc tệp nhạy cảm
CVE-2026-85706, một lỗ hổng path traversal đạt điểm CVSS 10.0 trong GitLab Community Edition và Enterprise Edition, đã được CISA đưa vào danh mục Known Exploited Vulnerabilities (KEV). Các máy chủ GitLab tự quản trị chưa vá có thể bị kẻ tấn công không cần xác thực đọc tệp tùy ý, từ đó làm lộ […]
Cảnh báo phishing: Kẻ tấn công dùng ký tự Unicode vô hình để né bộ lọc email
Microsoft cảnh báo một chiến dịch phishing quy mô lớn đang lợi dụng các ký tự Unicode vô hình để chia nhỏ những từ khóa tài chính trong email, qua đó làm giảm khả năng bị bộ lọc thư điện tử nhận diện. Theo The Hacker News, chiến dịch này có thể phát tán tới […]
Cảnh báo JFrog Artifactory: Lỗ hổng CVE-2026-82329 đang bị khai thác để chiếm quyền quản trị
Những kẻ tấn công đã bắt đầu khai thác một lỗ hổng nghiêm trọng trong JFrog Artifactory chỉ vài ngày sau khi bản vá được công bố. Theo The Hacker News dẫn phân tích của watchTowr, lỗ hổng CVE-2026-82329 có điểm CVSS 9.8 và có thể cho phép kẻ tấn công không cần xác thực […]
Cảnh báo Fire Ant: Nhóm tin tặc liên hệ Trung Quốc biến router Cisco thành nền tảng do thám
Một chiến dịch gián điệp mạng liên hệ Trung Quốc được theo dõi với tên Fire Ant đã mở rộng từ môi trường VMware sang các lớp hạ tầng được tin cậy hơn, gồm router Cisco IOS XR, máy chủ TACACS và máy chủ Linux quản trị mạng. Theo phân tích của Sygnia, các thiết […]
Cảnh báo Next.js: Hai lỗi nghiêm trọng có thể cho phép RCE không cần xác thực
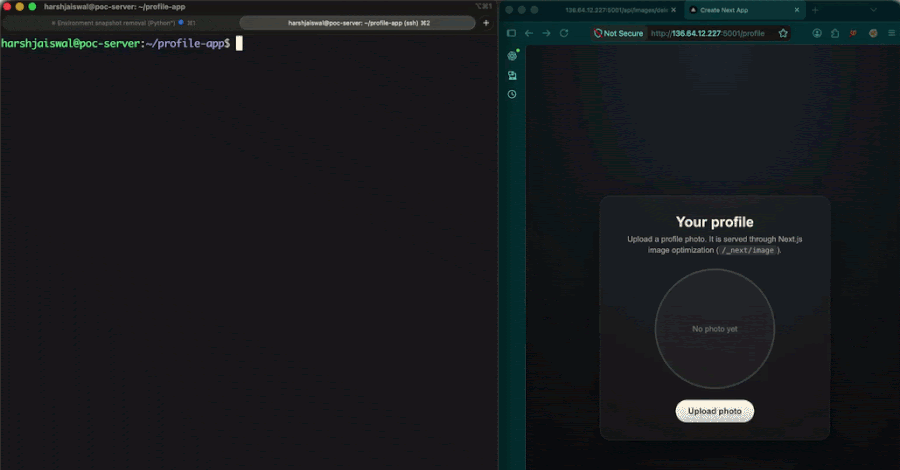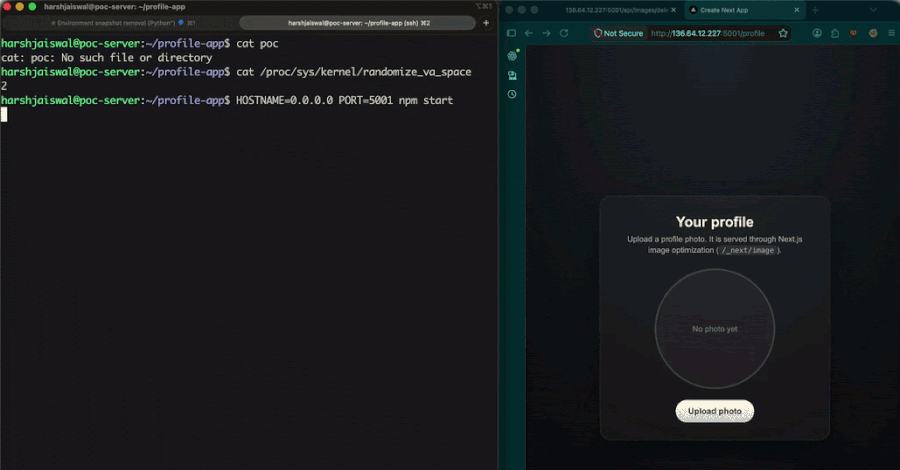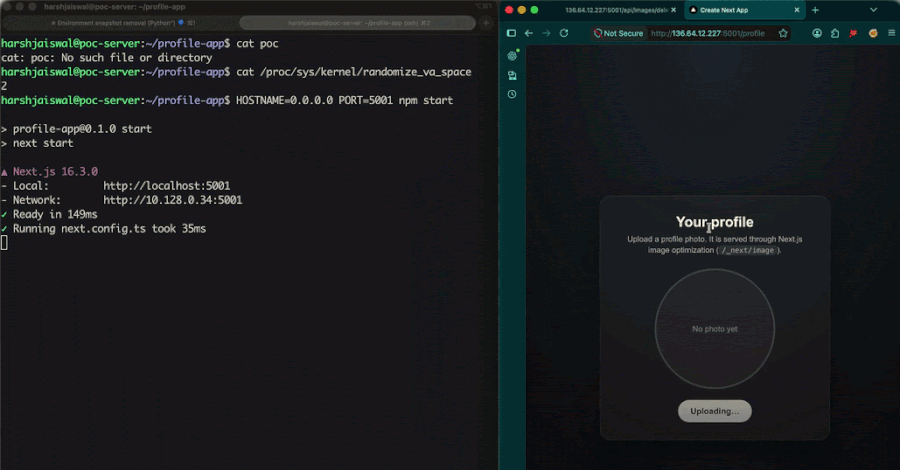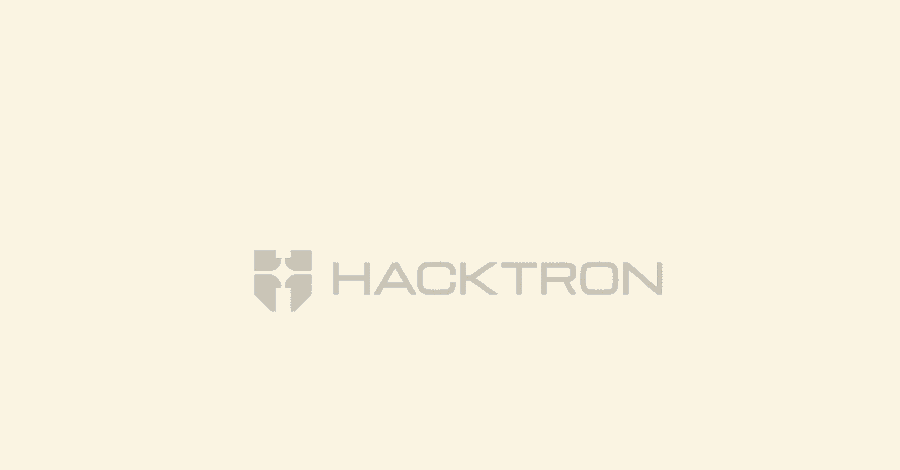
Vercel đã phát hành bản vá cho hai lỗ hổng mức nghiêm trọng trong Next.js, framework web phổ biến của hệ sinh thái React. Theo The Hacker News, cả hai lỗi đều có thể dẫn đến thực thi mã từ xa không cần xác thực trong một số điều kiện triển khai cụ thể, khiến […]
Cảnh báo Keycloak: Lỗ hổng CVE-2026-18963 có thể cho phép chiếm tài khoản qua đặt lại mật khẩu
Lỗ hổng nghiêm trọng trong Keycloak, nền tảng quản lý định danh và truy cập mã nguồn mở được nhiều tổ chức sử dụng, có thể cho phép kẻ tấn công chưa xác thực chiếm quyền tài khoản bằng cách thao túng quy trình đặt lại mật khẩu. Theo The Hacker News và advisory của […]
 Tiếng Việt
 English
