
Midnight Mimosa là chiến dịch mã độc chuỗi cung ứng được Bitdefender công bố ngày 8/10/2026, nhắm vào các điện thoại Android giá rẻ sử dụng nền tảng MediaTek. Thành phần độc hại được cài sẵn trong firmware, chạy với đặc quyền hệ thống và có thể âm thầm cài ứng dụng, gian lận quảng cáo hoặc biến điện thoại thành nút proxy dân cư trước khi chủ sở hữu có cơ hội tự bảo vệ.
Khác với phần lớn mã độc Android cần dụ người dùng tải APK hoặc cấp quyền, Midnight Mimosa đã nằm trong phân vùng hệ thống khi thiết bị được bán. Bitdefender ghi nhận hàng nghìn thiết bị tại hơn 150 quốc gia trong khoảng hai năm; Mexico, Pháp, Italy, Mỹ, Đức, Brazil và Tây Ban Nha là những khu vực có lượng phát hiện cao. Quy mô thực tế có thể lớn hơn vì dữ liệu chỉ phản ánh các thiết bị mà công nghệ của hãng quan sát được.
Một ca nhiễm bắt đầu từ trước khi mở hộp
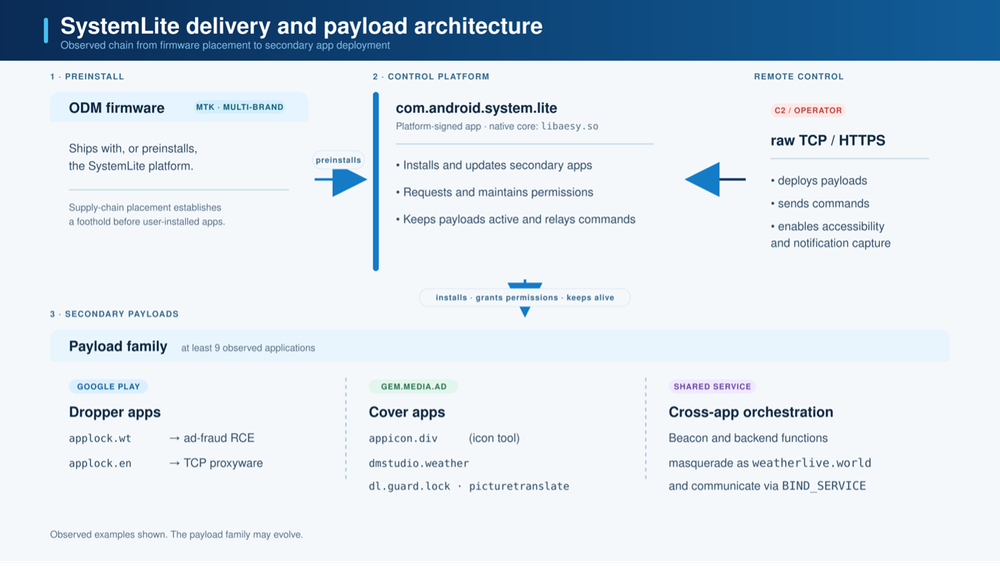
Cuộc điều tra bắt đầu khi cơ chế App Anomaly Detection của Bitdefender phát hiện gói com.android.system.lite mang dáng vẻ thành phần Android nhưng liên tục cài và gỡ những ứng dụng không liên quan. Gói này được ký bằng chứng chỉ nền tảng, chạy dưới tài khoản hệ thống, không có biểu tượng và không thể bị gỡ bằng thao tác thông thường.
Cùng lõi mã độc còn xuất hiện dưới nhiều tên có vẻ hợp lệ như com.android.sys.prot, com.android.sys.gmsprot và com.android.sys.bcprot. Việc đổi tên, bản dựng và chứng chỉ ký cho thấy tên gói riêng lẻ không phải chỉ dấu đủ tin cậy; hành vi chung và chuỗi hạ tầng mới là yếu tố liên kết các mẫu.
Đặc quyền hệ thống mở đường cho tải mã từ xa
Thành phần cài sẵn có quyền cài, xóa ứng dụng, cấp quyền thời gian chạy và thay đổi thiết lập bảo mật mà không cần tương tác. Logic nguy hiểm được giấu trong thư viện native libeasy.so; khi hoạt động, thư viện giải mã một framework Java rồi lấy cấu hình từ máy chủ điều khiển để tải các plugin DEX ở giai đoạn tiếp theo.
Bitdefender xác định ít nhất 32 ứng dụng ngụy trang thành công cụ thời tiết, khóa ứng dụng, quản lý tệp, OCR, chỉnh sửa âm thanh hoặc tùy biến biểu tượng. Các payload được cài rồi gỡ luân phiên, giúp giảm thời gian chúng xuất hiện trong danh sách ứng dụng, thay đổi dấu vết tệp và chuyển mô-đun kiếm tiền mà vẫn giữ nguyên thành phần hệ thống bám trụ.
Tắt Play Store để né lớp kiểm tra
Ngay trước khi cài payload, mã độc tạm vô hiệu hóa gói Google Play Store com.android.vending, được cho là nhằm tránh Play Protect quan sát quá trình cài đặt. Sau đó Play Store được bật lại; một cơ chế dự phòng cũng khôi phục ứng dụng khi người dùng đang thao tác để hạn chế gây nghi ngờ.
Một số biến thể còn sửa thông tin trình cài đặt để ứng dụng độc hại trông như được phân phối từ Google Play. Song song đó, nhóm nghiên cứu tìm thấy 13 ứng dụng trên Google Play dùng cùng mã gian lận quảng cáo và liên lạc với hạ tầng Midnight Mimosa. Các ứng dụng cửa hàng không có đặc quyền tương đương gói firmware, nhưng vẫn có thể hiển thị quảng cáo ngoài giao diện của chúng.
Từ gian lận quảng cáo đến proxy dân cư
Mô hình kiếm tiền chính dựa trên các ứng dụng vỏ bọc tải quảng cáo hợp lệ trong cửa sổ vô hình hoặc tự động tạo lượt hiển thị và nhấp chuột. Cách làm này chuyển chi phí dữ liệu, điện năng và hao mòn thiết bị sang người mua, đồng thời làm sai lệch hệ sinh thái quảng cáo.
Một payload giả dạng công cụ khóa ứng dụng còn tích hợp proxy TCP. Sau khi đăng ký thiết bị với máy chủ từ xa, nó có thể nhận lệnh kết nối đến đích chỉ định và chuyển tiếp lưu lượng qua địa chỉ IP của nạn nhân. Bitdefender xác nhận hạ tầng điều khiển vẫn nhận đăng ký, nhưng không quan sát được mục tiêu chuyển tiếp trong thử nghiệm, vì vậy chưa thể khẳng định lưu lượng tấn công cụ thể đã đi qua các máy kiểm tra.
Proxy dân cư có giá trị với tội phạm mạng vì lưu lượng xuất phát từ kết nối người dùng thật, khó bị phân biệt với hoạt động bình thường và có thể hỗ trợ gian lận, quét mục tiêu hoặc che giấu nguồn tấn công. Báo cáo cũng lưu ý quyền Accessibility, Notification Access và SMS đã có sẵn để nhà điều hành kích hoạt từ xa, dù nhóm nghiên cứu chưa quan sát chúng được sử dụng trong chiến dịch.
Điểm chưa rõ trong chuỗi cung ứng
Các mẫu xuất hiện trên nhiều thiết bị giá rẻ, gồm tên model gắn với Doogee S200 X, Cubot KINGKONG X và những điện thoại giả mạo sản phẩm Samsung hoặc Apple. Một số người dùng trên diễn đàn XDA cho biết ứng dụng đáng ngờ tự cài lại sau khi xóa; có trường hợp firmware chính thức mới đưa mã độc trở lại, trong khi khôi phục bản cũ làm nó biến mất.
Một số firmware được ký bằng chứng chỉ mang tên Shenzhen Zediel, nhưng Bitdefender nhấn mạnh điều đó không chứng minh chủ thể này tham gia hoặc biết về việc cài mã độc. Điểm bị can thiệp có thể nằm ở nhà thiết kế thiết bị, đơn vị tích hợp firmware, đối tác hậu cần hoặc một mắt xích khác. Chưa có đủ bằng chứng công khai để quy trách nhiệm cho một công ty cụ thể.
Người dùng và doanh nghiệp nên làm gì?
- Ưu tiên thiết bị có cam kết cập nhật rõ ràng: giá mua thấp không bù được rủi ro khi firmware không minh bạch hoặc nhà sản xuất thiếu kênh hỗ trợ bảo mật.
- Kiểm tra dấu hiệu bất thường: lưu lượng nền, pin hao nhanh, quảng cáo ngoài ứng dụng, Play Store bị tắt hoặc ứng dụng lạ tự xuất hiện là các tín hiệu cần điều tra.
- Cập nhật từ nguồn chính thức đã được xác minh: với model được nhà sản xuất xác nhận có bản vá, sao lưu dữ liệu rồi cài firmware sạch. Khôi phục cài đặt gốc có thể không hiệu quả nếu mã độc nằm trong phân vùng hệ thống.
- Cách ly thiết bị nghi nhiễm: không dùng cho ngân hàng, MFA, email doanh nghiệp hoặc truy cập mạng nội bộ; đổi thông tin đăng nhập từ một thiết bị tin cậy.
- Quản trị thiết bị doanh nghiệp: dùng MDM để chặn model không được phê duyệt, theo dõi gói hệ thống và phát hiện kết nối C2 hoặc proxy bất thường.
Với người dùng kỹ thuật, vô hiệu hóa gói độc hại qua ADB có thể giảm rủi ro, nhưng đây không phải biện pháp phổ quát và có thể làm thiết bị mất ổn định. Giải pháp đáng tin cậy cần firmware đã làm sạch, còn thiết bị không nhận được bản vá nên được ngừng sử dụng cho mọi hoạt động nhạy cảm.
Bài học từ hồ sơ Midnight Mimosa
Midnight Mimosa cho thấy mô hình tin cậy của thiết bị di động có thể thất bại ngay từ nhà máy: chữ ký nền tảng và quyền hệ thống vốn dùng để bảo vệ hệ điều hành lại trở thành lợi thế của kẻ vận hành khi firmware bị can thiệp. Quét ứng dụng tại thời điểm cài đặt không đủ; giám sát hành vi liên tục và khả năng truy xuất nguồn gốc firmware phải trở thành một phần của kiểm soát chuỗi cung ứng.
Đối với thị trường thiết bị giá rẻ, tính minh bạch về nhà tích hợp firmware, chứng chỉ ký, lịch cập nhật và kênh công bố lỗ hổng quan trọng không kém cấu hình phần cứng. Người mua và tổ chức nên coi điện thoại không rõ chuỗi cung ứng là một thiết bị không đáng tin cậy, đặc biệt khi nó được dùng làm yếu tố xác thực hoặc cổng truy cập dữ liệu công việc.
VNCyberS tổng hợp từ Bitdefender và BleepingComputer
















 Tiếng Việt
 English
