DarkBlinders đang vận hành một chiến dịch gián điệp mạng nhắm vào Israel và Khu vực Kurdistan của Iraq bằng các trang đăng nhập giả, dịch vụ lưu trữ đám mây nhái và một ứng dụng họp video giả mang tên StarkMeet. Báo cáo của Dream Research Labs công bố ngày 8/10/2026 cho biết chiến dịch được quan sát từ tháng 8 đến tháng 10/2026 và vẫn hoạt động tại thời điểm công bố.
Một chiến dịch kết hợp đánh cắp tài khoản và cài mã độc
DarkBlinders không phụ thuộc vào một kỹ thuật duy nhất. Nhóm dựng các trang Outlook Web App giả mạo Bộ Ngoại giao Kuwait và Ban Thư ký Hội đồng Hợp tác vùng Vịnh để thu thập tên người dùng, mật khẩu. Song song, các tên miền giả giao diện Google Drive được dùng để dụ nạn nhân tải tệp ZIP do kẻ tấn công kiểm soát.
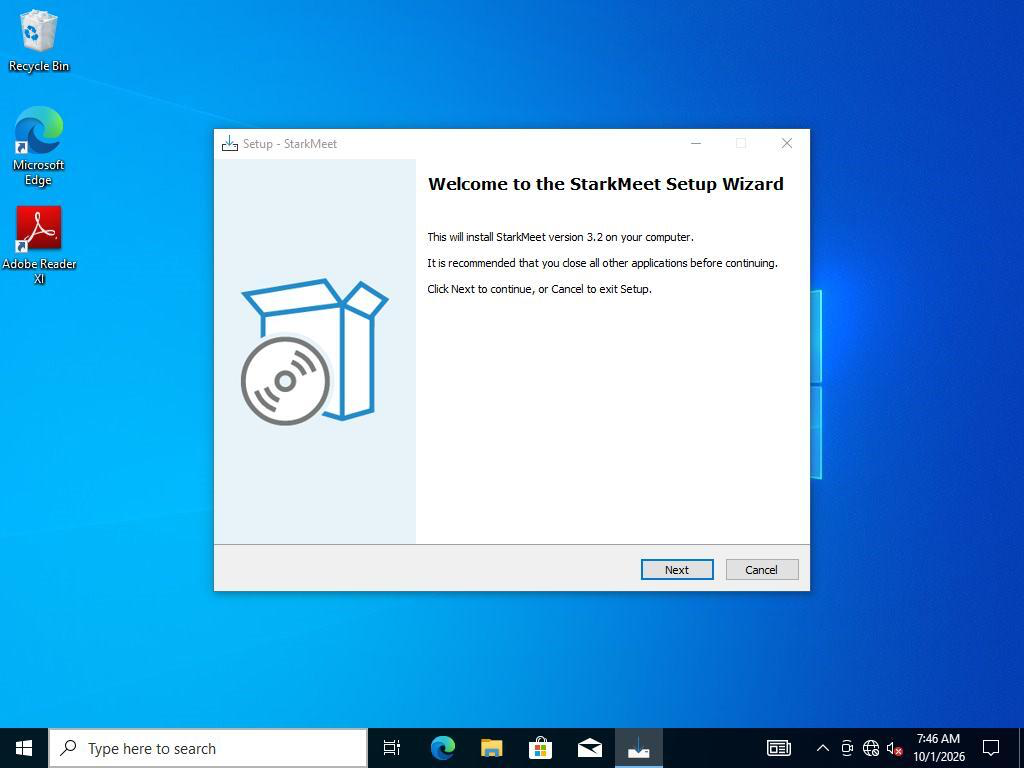
Nhánh StarkMeet tạo cảm giác đây là một phần mềm họp trực tuyến thông thường. Trình cài đặt hiển thị giao diện thiết lập hợp lý, còn ứng dụng mồi nhử cho phép xem trước camera, microphone và chia sẻ màn hình. Tuy nhiên, nút tham gia cuộc họp luôn trả lỗi cố định, trong khi các thành phần độc hại được cài riêng dưới thư mục RuntimeBroker.
Từ máy bị nhiễm đến backdoor chọn lọc
Chuỗi thực thi dùng một tệp .NET hợp lệ đã ký số, đổi tên thành RuntimeBroker.exe, để nạp RuntimeBroker.dll. Mã độc duy trì bám trụ qua khóa Run trong hồ sơ người dùng và thu thập thông tin hệ thống như tên máy, miền, múi giờ, bố cục bàn phím, tình trạng bám trụ cùng các dấu hiệu môi trường phân tích.
Thông tin này được gửi tới kho GitHub myLic dưới tài khoản PeakyBlindersTeam. Nhà điều hành xem xét từng máy trước khi cung cấp vật liệu kích hoạt riêng. Dream quan sát khoảng mười máy đăng ký ban đầu nhưng chỉ hai nạn nhân xuất hiện trong kênh tác vụ giai đoạn hai, cho thấy backdoor được bật có chọn lọc thay vì tự động trên mọi hệ thống.
GitHub trở thành hạ tầng điều khiển
RuntimeBroker.dll chứa token truy cập GitHub và đường dẫn tới kho myLic. Một phiên bản lịch sử của tệp Lic.txt còn giữ dữ liệu dùng để tạo khóa AES-256-CBC, cho phép giải mã RuntimeBrokerApi.dll. Thành phần giai đoạn hai được nạp thẳng vào bộ nhớ, giảm khả năng mẫu rõ bị thu thập từ ổ đĩa.
Backdoor sau đó liên lạc với kho myCode bằng token thứ hai, lấy lệnh khoảng 63 giây một lần và gửi kết quả trở lại GitHub. Nó có thể chạy PowerShell trong tiến trình hiện tại, tải lên hoặc tải xuống tệp, tải và giải nén tệp ZIP, đồng thời kiểm tra hạn mức API. Một Cloudflare Worker đóng vai trò kênh chuyển tiếp dự phòng.
Cơ chế đổi thông tin truy cập đáng chú ý
Để sống sót khi token bị thu hồi hoặc kho mã bị gỡ, mã độc tìm các bình luận công khai trong kho Microsoft/vscode. Một khối bình luận HTML ẩn, nếu có đúng cấu trúc và được giải mã thành công nhiều lớp, có thể cung cấp chủ sở hữu kho, tên kho và token mới. Cơ chế này biến một nền tảng công khai có uy tín thành bảng thông báo phục hồi cho hạ tầng điều khiển.
Việc sử dụng GitHub không đồng nghĩa hoạt động độc hại thuộc về nền tảng. Kỹ thuật lạm dụng dịch vụ hợp pháp giúp lưu lượng hòa vào hoạt động thông thường, tận dụng HTTPS và hạ tầng có độ sẵn sàng cao, qua đó làm tăng chi phí phát hiện và ngăn chặn.
Nạn nhân và mức độ ảnh hưởng đã xác nhận
Dream cho biết đã xác nhận một cá nhân nổi bật tại Israel có liên hệ với lĩnh vực an ninh và một môi trường đám mây chính phủ ở Khu vực Kurdistan bị xâm nhập. Hoạt động sau xâm nhập gồm đánh cắp thông tin đăng nhập và đưa ra ngoài ít nhất 1 GB dữ liệu từ môi trường đám mây của chính phủ.
Hạ tầng lừa đảo còn giả mạo các cơ quan ngoại giao tại Kuwait và Hội đồng Hợp tác vùng Vịnh, cho thấy phạm vi nhắm mục tiêu có thể rộng hơn các nạn nhân đã xác nhận. Tuy vậy, dấu vết hạ tầng chỉ phản ánh ý định hoặc chuẩn bị; không nên coi mọi tổ chức bị giả mạo là đã bị xâm nhập.
Mối liên hệ với APT34
Dream đánh giá với độ tin cậy từ trung bình đến cao rằng DarkBlinders thuộc cùng cụm hoạt động với UNC5795 và Dust Specter. Hạ tầng dùng chung, nhóm nạn nhân chồng lấn và nghiên cứu quy kết trước đó cũng gợi ý, với độ tin cậy trung bình, rằng cụm này cùng UNC5187 có thể là các nhánh liên quan trong hệ sinh thái APT34 có liên hệ với Iran.
Đây là đánh giá quy kết, không phải kết luận tuyệt đối. Tên nhóm khác nhau giữa các hãng bảo mật có thể mô tả các phần chồng lấn của cùng một hệ sinh thái, vì vậy cần ưu tiên hành vi, hạ tầng và chỉ dấu kỹ thuật khi phòng thủ.
Dấu hiệu phòng thủ cần ưu tiên
- Giám sát tiến trình có tên RuntimeBroker chạy từ
%LOCALAPPDATA%\Microsoft\RuntimeBroker, thay vì vị trí hệ thống Windows thông thường. - Rà soát giá trị
MicrosoftRuntimetrong khóa Run của người dùng và các tiến trình .NET tải System.Management.Automation nhưng không sinh tiến trình powershell.exe. - Phân tích truy cập GitHub API bất thường theo chu kỳ đều, đặc biệt từ máy trạm không có nhu cầu phát triển phần mềm.
- Đối chiếu tên miền gần giống cổng webmail, lưu trữ đám mây hoặc dịch vụ họp của cơ quan; yêu cầu xác minh lời mời cài ứng dụng qua kênh độc lập.
- Thu hồi phiên đăng nhập, đổi thông tin xác thực và kiểm tra dữ liệu đám mây nếu phát hiện trang OWA giả, ngay cả khi máy trạm chưa có cảnh báo mã độc.
Bài học từ chiến dịch DarkBlinders
Chiến dịch cho thấy ranh giới giữa lừa đảo thông tin đăng nhập và xâm nhập thiết bị ngày càng mờ. Một giao diện quen thuộc có thể đồng thời đánh cắp tài khoản, thuyết phục người dùng chạy phần mềm và tạo vị trí bám trụ lâu dài. Phòng thủ hiệu quả vì thế cần kết hợp bảo vệ danh tính, giám sát điểm cuối, phân tích lưu lượng tới dịch vụ mã nguồn và quy trình xác minh lời mời họp.
Với tổ chức chính phủ và ngoại giao, việc phân loại tài khoản đặc quyền, hạn chế token tồn tại lâu, áp dụng xác thực chống lừa đảo và theo dõi hành vi tải dữ liệu hàng loạt là các biện pháp đặc biệt quan trọng. Cần coi ứng dụng họp được gửi ngoài kênh phân phối chính thức là rủi ro cao, kể cả khi giao diện hoạt động có vẻ thuyết phục.
VNCyberS tổng hợp từ Dream Research Labs
 Tiếng Việt
 English