
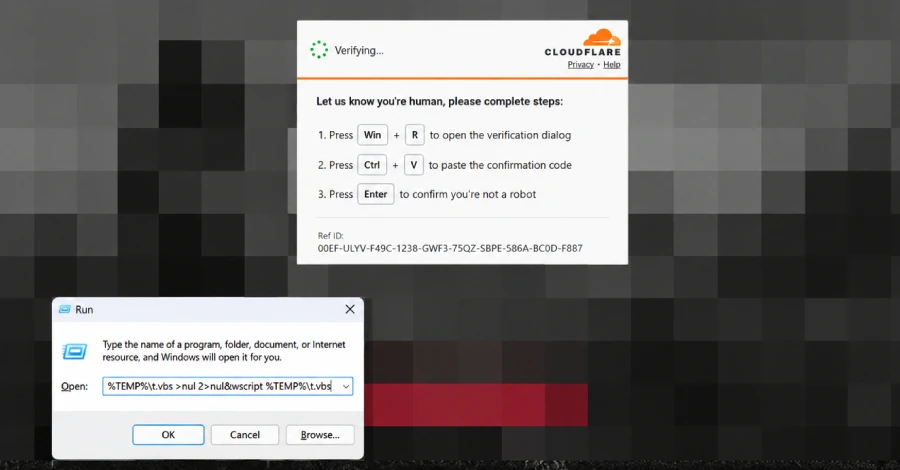
Một biến thể mới của ClickFix cho thấy tấn công phi kỹ thuật có thể kết hợp rất chặt với cơ chế hợp pháp của trình duyệt và Windows. Thay vì yêu cầu máy nạn nhân tải trực tiếp một tệp thực thi dễ bị phát hiện, website đã bị xâm nhập âm thầm đưa một đoạn VBScript vào bộ nhớ đệm trình duyệt, ngụy trang dưới dạng ảnh PNG. Sau đó, một hướng dẫn xác minh giả lừa người dùng tự mở hộp thoại Run và kích hoạt nội dung đã nằm sẵn trên thiết bị.
ClickFix là gì và vì sao vẫn hiệu quả?
ClickFix là tên gọi chung cho các chiến dịch dựng thông báo lỗi, CAPTCHA, yêu cầu cập nhật trình duyệt hoặc bước “khắc phục” giả. Trang web yêu cầu người dùng sao chép một lệnh, mở Windows Run, PowerShell hay Terminal, dán lệnh và nhấn Enter. Chính nạn nhân trở thành mắt xích thực thi, giúp kẻ tấn công tránh phải khai thác một lỗ hổng phần mềm theo cách truyền thống.
Mồi nhử có sức thuyết phục vì mô phỏng những tình huống quen thuộc: cuộc họp không hoạt động, trang web cần xác minh hoặc trình duyệt báo lỗi. Lệnh chạy qua công cụ có sẵn của hệ điều hành cũng có thể trông ít đáng ngờ hơn một tệp thực thi tải về. Tuy nhiên, CAPTCHA hợp pháp không yêu cầu người dùng mở Run, PowerShell hoặc Terminal để chạy mã.
“Cache smuggling” thay đổi chuỗi tấn công ra sao?
Theo Microsoft Threat Intelligence, các website bị xâm nhập trong chiến dịch mới sẽ nạp trước payload vào browser cache và làm nó trông giống một tệp PNG. Khi người dùng làm theo hướng dẫn ClickFix, lệnh được dán không cần chứa toàn bộ mã độc hoặc một URL tải tệp dài. Nó chỉ cần tìm đúng mục trong bộ nhớ đệm, sao chép mục đó ra thư mục tạm với phần mở rộng .vbs rồi thực thi.
Cách làm này giúp vượt qua giới hạn độ dài khoảng 260 ký tự của nội dung nhập vào hộp thoại Windows Run. Nó cũng tách thời điểm đưa payload xuống máy khỏi thời điểm thực thi. Lưu lượng tải ban đầu có thể bị nhìn nhận như tài nguyên web thông thường, trong khi lệnh ngắn do người dùng tự chạy đóng vai trò cầu nối đến mã độc đã được cất sẵn.
Chuỗi thực thi từ browser cache đến đánh cắp thông tin
Trong mẫu Microsoft quan sát, VBScript gọi cmd.exe để duyệt đệ quy các tệp có tên bắt đầu bằng f_ trong thư mục hồ sơ trình duyệt, chẳng hạn hồ sơ Firefox dưới %LOCALAPPDATA%. Thay vì tìm một chuỗi đánh dấu trong nội dung, script so sánh kích thước từng tệp với giá trị dự kiến. Mục cache khớp kích thước được sao chép thành %LOCALAPPDATA%\Temp\t.vbs và chạy bằng wscript.exe; đầu ra và lỗi đều bị ẩn.
VBScript tiếp tục thu thập thông tin máy qua Windows Management Instrumentation, lấy một PowerShell script từ máy chủ bên ngoài và khởi chạy nó. Các tầng PowerShell sau đó tải thêm dữ liệu, đọc và thực thi trong cửa sổ ẩn. Chuỗi cuối cùng nạp assembly .NET vào bộ nhớ, chèn mã vào tiến trình Windows hợp pháp timeout.exe và nhắm tới thông tin xác thực của trình duyệt cũng như thiết bị.
Điểm quan trọng là browser cache không tự biến thành mã độc. Rủi ro xuất hiện khi nội dung do kẻ tấn công kiểm soát được đổi phần mở rộng, chuyển đến vị trí mới và thực thi bởi công cụ script. Vì vậy, chỉ xóa cache có thể loại bỏ một phần vật liệu ban đầu nhưng không đủ nếu payload đã chạy, đã tạo cơ chế bám trụ hoặc đã đánh cắp thông tin.
Dấu hiệu phòng thủ nên theo dõi
Microsoft khuyến nghị đội phòng thủ không chỉ săn sự kiện tải tệp. Các tín hiệu đáng chú ý gồm lệnh bất thường trong khóa lịch sử RunMRU, wscript.exe hoặc PowerShell sinh ra từ chuỗi tiến trình lạ, script được tạo trong thư mục Temp, truy vấn browser profile và tác vụ định kỳ mới xuất hiện. Kết nối ra ngoài từ tiến trình Windows vốn hiếm khi truy cập Internet cũng cần được điều tra.
Nhật ký PowerShell Script Block Logging, bảo vệ web và mạng trên nền tảng đám mây, cùng chính sách kiểm soát ứng dụng có thể cung cấp lớp quan sát bổ sung. Với môi trường doanh nghiệp, nên đối chiếu telemetry trình duyệt, tiến trình, registry và DNS theo cùng một mốc thời gian để tránh bỏ sót chuỗi hoạt động bị chia nhỏ thành nhiều giai đoạn.
Cách giảm rủi ro cho người dùng và tổ chức
- Đào tạo người dùng nhận biết nguyên tắc đơn giản: CAPTCHA hoặc bước xác minh web không bao giờ yêu cầu dán lệnh vào Run, PowerShell hay Terminal.
- Chặn hoặc hạn chế VBScript, PowerShell không ký và các trình thông dịch script ở nhóm người dùng không có nhu cầu nghiệp vụ.
- Bật bảo vệ web, kiểm soát ứng dụng, Script Block Logging và chuyển log về hệ thống giám sát tập trung.
- Giám sát quan hệ tiến trình, đặc biệt khi trình duyệt được theo sau bởi
cmd.exe,wscript.exe, PowerShell hoặc tiến trình hệ thống có kết nối mạng bất thường. - Nếu nghi người dùng đã chạy lệnh, cô lập máy, bảo toàn log, rà soát cơ chế bám trụ và đặt lại thông tin xác thực từ một thiết bị sạch.
- Vá website và plugin bị khai thác để chèn mồi ClickFix; đồng thời kiểm tra tính toàn vẹn của mã phía máy chủ và JavaScript phục vụ cho khách truy cập.
Bài học từ kỹ thuật giấu payload trong cache
Cache smuggling không làm thay đổi bản chất của ClickFix: cuộc tấn công vẫn cần khiến con người thực hiện một hành động nguy hiểm. Điểm mới là payload được bố trí trước trong vùng lưu trữ hợp pháp và lệnh kích hoạt được rút ngắn, khiến mô hình phát hiện chỉ dựa vào lượt tải tệp hoặc chuỗi lệnh dài kém hiệu quả hơn.
Phòng thủ tốt cần kết hợp giáo dục người dùng với kiểm soát kỹ thuật và phân tích chuỗi hành vi. Khi một trang web yêu cầu thao tác vượt khỏi trình duyệt để “xác minh”, đó phải được coi là dấu hiệu xâm nhập ban đầu, không phải một bước sửa lỗi thông thường.
VNCyberS tổng hợp từ Microsoft Threat Intelligence và The Hacker News
















 Tiếng Việt
 English
