
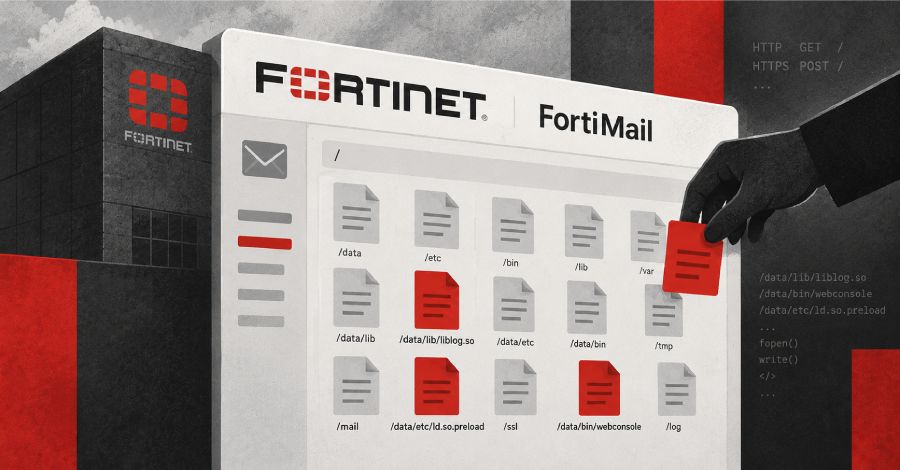
Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã đưa CVE-2026-104286, một lỗ hổng nghiêm trọng trong cổng bảo mật email Fortinet FortiMail, vào danh mục Known Exploited Vulnerabilities (KEV). Quyết định được đưa ra sau khi có bằng chứng lỗi đang bị khai thác thực tế. Lỗ hổng có điểm CVSS 9,8 và có thể cho phép kẻ tấn công chưa xác thực ghi tệp tùy ý lên hệ thống thông qua yêu cầu HTTP hoặc HTTPS được tạo đặc biệt.
CVE-2026-104286 nguy hiểm như thế nào?
Theo khuyến cáo FG-IR-26-175 của Fortinet, vấn đề kết hợp hai điểm yếu: giới hạn đường dẫn không đúng (path traversal, CWE-22) và xử lý ký tự NULL không an toàn (CWE-158). Một yêu cầu độc hại có thể vượt qua thư mục được giới hạn và ghi tệp lên thiết bị mà không cần thông tin đăng nhập.
Khả năng ghi tệp tùy ý đặc biệt nghiêm trọng trên thiết bị biên như cổng email. Nếu tệp được đặt vào vị trí có thể thực thi hoặc được nạp bởi dịch vụ hệ thống, kẻ tấn công có thể tạo bàn đạp để chạy mã, duy trì quyền truy cập, thay đổi cấu hình hoặc thu thập dữ liệu. Fortinet và CISA đều xác nhận hoạt động khai thác, nhưng chưa công bố danh tính tác nhân, thời điểm chiến dịch bắt đầu hay tổng số nạn nhân.
Các phiên bản FortiMail bị ảnh hưởng
Phạm vi ảnh hưởng được công bố gồm FortiMail 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8 và 7.2.0–7.2.9. Người dùng nhánh 7.2 được khuyến nghị nâng cấp lên nhánh 7.4 hoặc mới hơn. Các bản 8.0.2, 7.6.7 và 7.4.9 được Fortinet liệt kê là phiên bản chứa bản sửa lỗi khi phát hành.
Do bản vá cho một số nhánh chưa sẵn sàng tại thời điểm cảnh báo, quản trị viên cần áp dụng biện pháp giảm thiểu ngay. Fortinet khuyến nghị tắt tính năng IBE bằng lệnh cấu hình chính thức, đồng thời vô hiệu hóa truy cập Internet vào giao diện quản trị hoặc chỉ cho phép truy cập từ các mạng riêng đáng tin cậy.
Dấu hiệu xâm nhập cần rà soát
Fortinet công bố hai địa chỉ IP liên quan đến hoạt động tấn công là 79.141.169[.]187 và 45.129.0[.]192. Các tệp được ghi thêm gồm /data/lib/liblog.so, /data/bin/webconsole, /data/bin/mailservice và /data/etc/ld.so.preload. Các tệp /bin/smit, /data/etc/httpd.conf và /data/migadmin.tar.gz có thể đã bị sửa đổi.
Nhật ký đáng chú ý bao gồm tác vụ cron bất thường liên quan đến /migadmin, sự kiện đăng xuất quản trị viên với giao diện không xác định, lỗi giải mã IBE do dữ liệu Base64 không hợp lệ và việc tạo tài khoản lưu trữ từ dòng lệnh. Sự xuất hiện của chỉ dấu không đồng nghĩa tuyệt đối thiết bị đã bị chiếm quyền, nhưng cần kích hoạt quy trình điều tra và bảo toàn bằng chứng.
Vì sao chỉ cài bản vá là chưa đủ?
Khi một lỗ hổng đã bị khai thác, cập nhật phần mềm chỉ chặn đường tấn công trong tương lai. Bản vá không tự động xóa web shell, thư viện độc hại, tài khoản trái phép hoặc thay đổi cấu hình đã được tạo trước đó. Vì vậy, tổ chức phải xem đây vừa là nhiệm vụ quản lý lỗ hổng vừa là một tình huống ứng phó sự cố.
CISA yêu cầu các cơ quan liên bang dân sự Mỹ hoàn thành phân tích pháp chứng và biện pháp giảm thiểu trước ngày 4/10/2026. Dù yêu cầu này chỉ áp dụng trực tiếp cho khối liên bang Mỹ, mọi tổ chức vận hành FortiMail công khai nên sử dụng mốc thời gian đó như một chỉ báo về mức độ khẩn cấp.
Quy trình ứng phó được khuyến nghị
- Lập danh sách toàn bộ thiết bị FortiMail, xác định phiên bản và kiểm tra giao diện quản trị nào đang tiếp xúc Internet.
- Hạn chế giao diện quản trị về mạng riêng hoặc danh sách địa chỉ tin cậy; tắt IBE theo hướng dẫn của Fortinet nếu chưa thể cập nhật.
- Đối chiếu địa chỉ IP, đường dẫn tệp, giá trị băm và sự kiện nhật ký với bộ chỉ dấu xâm nhập chính thức.
- Nếu phát hiện dấu hiệu bất thường, cô lập thiết bị, bảo toàn nhật ký và ảnh đĩa, đồng thời rà soát hệ thống từng kết nối với FortiMail.
- Thay đổi thông tin xác thực, khóa API, chứng thư và bí mật có khả năng bị lộ; dựng lại thiết bị từ nguồn tin cậy nếu xác nhận xâm nhập.
- Cài phiên bản đã khắc phục ngay khi khả dụng, sau đó tiếp tục giám sát lưu lượng và tiến trình bất thường.
Bài học cho quản trị hạ tầng email
Cổng email thường xử lý dữ liệu nhạy cảm và nằm tại ranh giới giữa Internet với mạng nội bộ. Do đó, một lỗi chưa xác thực trên giao diện quản trị có thể tạo ra hậu quả vượt xa bản thân thiết bị. Tách biệt mạng quản trị, hạn chế quyền truy cập, lưu nhật ký tập trung và chuẩn bị quy trình dựng lại thiết bị là những kiểm soát cần có trước khi sự cố xảy ra.
Danh mục KEV giúp tổ chức ưu tiên theo bằng chứng khai thác thực tế thay vì chỉ dựa vào điểm CVSS. Với CVE-2026-104286, thông điệp quan trọng là phải đồng thời giảm bề mặt tấn công, kiểm tra khả năng đã bị xâm nhập và chuẩn bị cập nhật ngay khi bản vá phù hợp được phát hành.
VNCyberS tổng hợp từ CISA, Fortinet, The Hacker News và BleepingComputer
















 Tiếng Việt
 English
