
Rạng sáng ngày 10/06/2026 (theo giờ Việt Nam), Microsoft đã tung ra bản cập nhật bảo mật định kỳ Patch Tuesday tháng 6, chính thức xác lập kỷ lục mới về số lượng lỗ hổng được vá trong một tháng với tổng cộng 206 lỗi bảo mật.
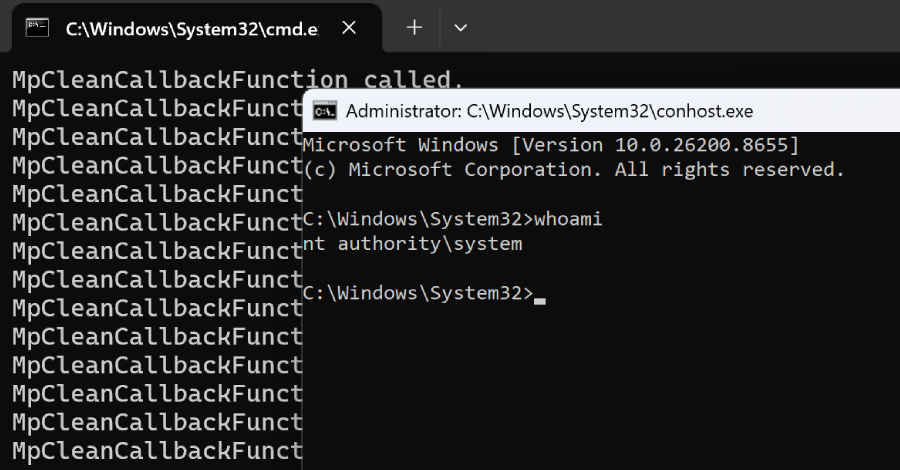
Sự bùng nổ này không chỉ nằm ở con số 206 mà còn ở mức độ nghiêm trọng khi có tới 39 lỗ hổng được xếp hạng Nghiêm trọng (Critical) và 167 lỗi Quan trọng (Important). Đặc biệt, bản cập nhật lần này giải quyết trực tiếp 3 lỗ hổng Zero-day đã bị công bố công khai trước đó, gây áp lực cực lớn lên đội ngũ quản trị hệ thống trên toàn cầu.
Kỷ lục bị xô đổ bởi “cơn bão” AI
Theo các chuyên gia từ Zero Day Initiative (ZDI), việc số lượng lỗ hổng tăng vọt – vượt xa tổng số lỗi của cả năm 2018 cộng lại – phần lớn là do sự tham gia của trí tuệ nhân tạo (AI) trong quá trình rà quét và tìm kiếm lỗi (AI-assisted vulnerability discovery). Các công cụ AI hiện nay có khả năng phát hiện những sai sót trong mã nguồn ở quy mô và tốc độ mà con người không thể theo kịp.
Satnam Narang, kỹ sư nghiên cứu cao cấp tại Tenable, nhận định: “Chiếc hộp Pandora đã được mở ra. Với các mô hình AI tiên tiến hơn, chúng tôi dự đoán xu hướng số lượng lỗ hổng được tìm thấy sẽ tiếp tục tăng cao trong tương lai.”
Những lỗ hổng “vũ khí hóa” cực kỳ nguy hiểm
Trong danh sách Patch Tuesday tháng này, VNCyberS ghi nhận một số lỗi có khả năng bị khai thác từ xa (Remote Code Execution – RCE) mà không cần sự tương tác của người dùng:
- CVE-2026-45657 (CVSS 9.8): Lỗi Use-After-Free trong Windows Kernel. Kẻ tấn công có thể gửi các gói tin mạng độc hại để chiếm toàn quyền điều khiển hệ thống (SYSTEM privileges).
- CVE-2026-44815 (CVSS 9.8): Lỗi tràn bộ đệm trong Windows DHCP Client. Đây là thành phần cốt lõi của mạng, cho phép mã độc lây lan nhanh chóng qua mạng LAN mà không cần thông tin đăng nhập.
- CVE-2026-49160: Lỗi từ chối dịch vụ (DoS) liên quan đến kỹ thuật tấn công HTTP2/Bomb, có khả năng làm cạn kiệt bộ nhớ RAM của máy chủ web chỉ trong vài chục giây.
3 lỗ hổng Zero-day và sự xuất hiện của “GreenPlasma”
Bản vá tháng 6 cũng đã “chốt chặn” thành công 3 lỗi Zero-day đã bị rò rỉ thông tin trước đó, bao gồm:
- CVE-2026-45586: Lỗi leo thang đặc quyền liên quan đến Windows Collaborative Translation Framework (CTFMON), được biết đến với tên mã GreenPlasma.
- CVE-2026-50507: Lỗi bỏ qua tính năng bảo mật BitLocker (bitskrieg).
- CVE-2026-49160: Lỗi HTTP.sys DoS đã đề cập ở trên.
Tuy nhiên, ngay sau khi Microsoft tung ra bản vá, nhà nghiên cứu bảo mật nổi tiếng “Chaotic Eclipse” đã tiếp tục công bố bằng chứng khai thác (PoC) cho một lỗ hổng Zero-day khác mang tên RoguePlanet nhắm vào Microsoft Defender. Điều này cho thấy cuộc chạy đua giữa giới bảo mật và tin tặc đang trở nên khốc liệt hơn bao giờ hết.
Khuyến nghị từ VNCyberS
Với số lượng lỗ hổng kỷ lục này, việc ưu tiên vá lỗi là bắt buộc đối với mọi cá nhân và tổ chức. VNCyberS khuyến nghị đại ca và các quản trị viên:
- Ưu tiên cập nhật ngay cho các máy chủ đang chạy dịch vụ DHCP và HTTP.sys.
- Kiểm tra cấu hình registry “MaxHeadersCount” mới được bổ sung để chống lại các cuộc tấn công DoS qua HTTP/2.
- Luôn bật tính năng Windows Update và kiểm tra kỹ trạng thái sau khi cập nhật để đảm bảo hệ thống đã an toàn.
VNCyberS tổng hợp từ The Hacker News, Microsoft Security Response Center và ZDI
















 Tiếng Việt
 English
