
Các chiến dịch tống tiền dữ liệu đang thay đổi nhanh: thay vì chỉ dựa vào mã độc, kẻ tấn công ngày càng khai thác niềm tin của nhân viên đối với bộ phận hỗ trợ kỹ thuật. Báo cáo mới của Google Cloud/Mandiant cho biết nhóm UNC3753, còn được biết đến với các tên Silent Ransom Group, Luna Moth và Chatty Spider, đã nhắm vào nhiều tổ chức dịch vụ pháp lý, tài chính và chuyên nghiệp tại Mỹ trong giai đoạn từ tháng 1 đến tháng 5/2026.
Điểm đáng chú ý là chuỗi tấn công không nhất thiết bắt đầu bằng một tập tin độc hại. Nhiều trường hợp mở đầu bằng email hóa đơn có vẻ vô hại, sau đó là cuộc gọi giả danh hỗ trợ IT nhằm thuyết phục nạn nhân tham gia phiên chia sẻ màn hình, cài công cụ quản trị từ xa hoặc thực hiện thao tác thay cho kẻ tấn công.
Vishing là gì và vì sao nguy hiểm?
Vishing là hình thức lừa đảo qua thoại, trong đó kẻ tấn công dùng lời nói, áp lực thời gian và bối cảnh có vẻ hợp lý để khiến nạn nhân tự trao quyền truy cập. Với UNC3753, kịch bản thường xoay quanh việc xử lý sự cố bảo mật, hỗ trợ di chuyển dữ liệu hoặc xác minh một email hóa đơn đáng ngờ.
Đây là dạng tấn công khó phát hiện nếu tổ chức chỉ dựa vào bộ lọc email hoặc phần mềm chống mã độc. Khi nhân viên tự mở phiên Zoom, Microsoft Teams, Quick Assist, AnyDesk, Bomgar hoặc Zoho Assist, lưu lượng có thể trông giống hoạt động hỗ trợ hợp pháp. Kẻ tấn công vì vậy có thể vượt qua nhiều lớp kiểm soát kỹ thuật bằng chính hành vi hợp tác của nạn nhân.
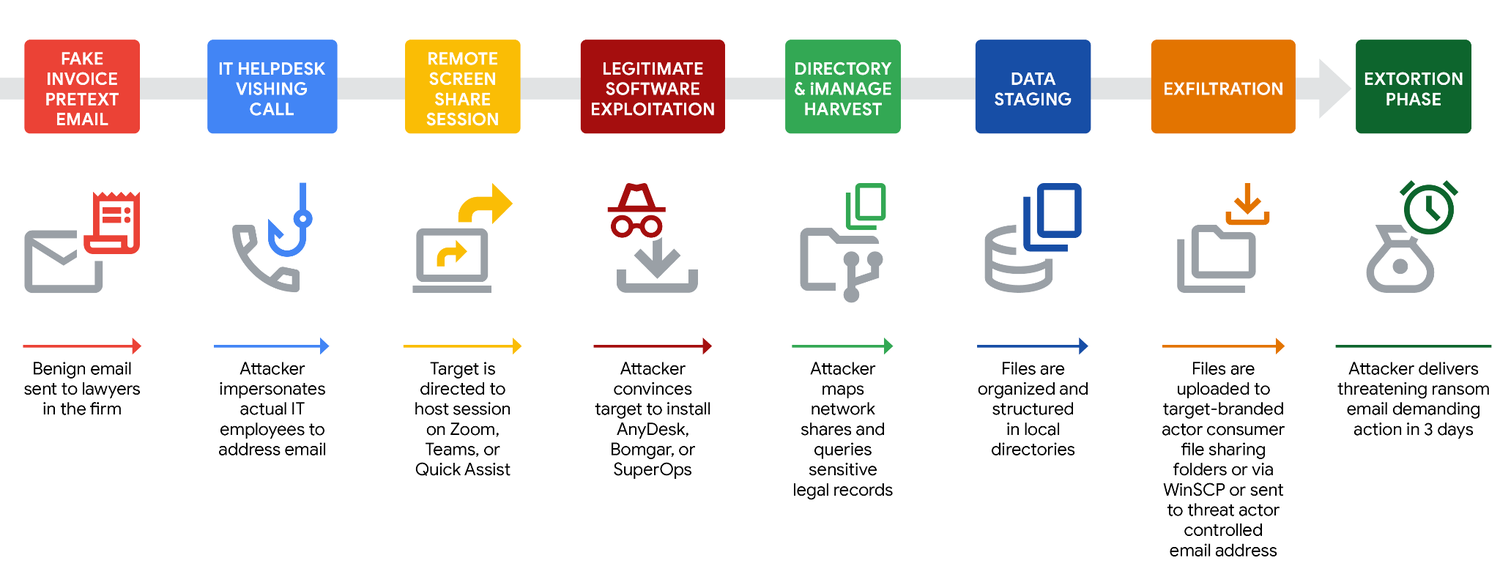
Chuỗi tấn công diễn ra như thế nào?
Theo Mandiant, nhiều vụ việc có nhịp độ rất nhanh: từ lúc liên hệ ban đầu đến khi tìm kiếm, gom dữ liệu và gửi thư tống tiền có thể chỉ diễn ra trong cùng một ngày làm việc. Một số tình huống ghi nhận hoạt động tìm kiếm và đánh cắp dữ liệu bắt đầu trong chưa đầy một giờ.
Sau khi vào được môi trường làm việc, kẻ tấn công thường lập bản đồ thư mục cục bộ, kiểm tra OneDrive, ổ đĩa mạng hoặc hệ thống quản lý tài liệu. Các từ khóa liên quan đến hồ sơ thuế, hợp đồng, thông tin nhận dạng cá nhân và dữ liệu tài chính được dùng để khoanh vùng tài liệu nhạy cảm.
Dữ liệu sau đó có thể bị đưa ra ngoài bằng WinSCP, Rclone, tài khoản lưu trữ đám mây do kẻ tấn công kiểm soát hoặc thậm chí qua email của chính nạn nhân. Google cho biết đã vô hiệu hóa các tài khoản Drive và tài sản liên quan đến hoạt động này khi phát hiện.
Khi tấn công mạng bước ra đời thực
Một điểm leo thang đáng lo ngại là yếu tố truy cập vật lý. Google Cloud/Mandiant dẫn cảnh báo từ FBI cho biết trong một số vụ có liên quan, người giả danh kỹ thuật viên đã đến trực tiếp văn phòng nạn nhân, yêu cầu thao tác trên máy tính với lý do sao lưu hoặc xử lý sự cố, rồi tìm cách sao chép dữ liệu ra thiết bị USB.
Điều này cho thấy ranh giới giữa an ninh mạng và an ninh cơ sở vật lý đang mờ dần. Một doanh nghiệp có thể đầu tư mạnh vào tường lửa, MFA và EDR nhưng vẫn gặp rủi ro nếu quy trình tiếp nhận khách, xác minh nhân sự IT hoặc kiểm soát thiết bị lưu trữ rời không đủ chặt.
Bài học phòng thủ cho doanh nghiệp và người dùng
Với các tổ chức, khuyến nghị quan trọng nhất là chuẩn hóa quy trình xác minh ngoài kênh. Khi nhận cuộc gọi tự xưng là hỗ trợ IT, nhân viên nên dừng tương tác và gọi lại qua số nội bộ đã được công bố chính thức. Không nên cài công cụ điều khiển từ xa, chia sẻ màn hình hoặc chạy lệnh do người gọi cung cấp nếu chưa được xác minh qua kênh độc lập.
Doanh nghiệp cũng cần kiểm soát chặt phần mềm RMM và công cụ chia sẻ màn hình. Chỉ các công cụ được phê duyệt mới được phép chạy; những phiên hỗ trợ có quyền điều khiển máy cần được ghi log, giới hạn theo thiết bị doanh nghiệp và giám sát theo thời gian thực.
Ở lớp vật lý, nhân viên lễ tân và bộ phận hành chính cần có quy trình kiểm tra danh tính kỹ thuật viên, lịch hẹn, đơn vị cử người và người giám sát nội bộ. Thiết bị USB lạ không nên được cắm vào máy doanh nghiệp; chính sách MDM hoặc Group Policy có thể giới hạn quyền đọc ghi của thiết bị lưu trữ rời.
Với người dùng cá nhân, bài học tương tự cũng rất thực tế: không cấp quyền điều khiển máy tính cho người lạ qua điện thoại, không làm theo hướng dẫn cài phần mềm hỗ trợ nếu cuộc gọi đến bất ngờ, và luôn xác minh lại qua kênh chính thức của ngân hàng, công ty, nhà cung cấp dịch vụ hoặc bộ phận IT.
Kết luận
Chiến dịch UNC3753 cho thấy tấn công mạng hiện đại không chỉ là cuộc đua giữa mã độc và phần mềm phòng thủ. Nút yếu thường nằm ở quy trình, thói quen tin tưởng và khoảng trống giữa an ninh kỹ thuật với an ninh vận hành. Khi một cuộc gọi có thể trở thành cửa vào của một vụ đánh cắp dữ liệu, đào tạo nhận thức, xác minh danh tính và kiểm soát truy cập vật lý cần được xem là một phần của cùng một chiến lược phòng thủ.
Nguồn tham khảo: Google Cloud/Mandiant, TechCrunch, BleepingComputer.
VNCyberS tổng hợp từ Google Cloud/Mandiant, TechCrunch và BleepingComputer
















 Tiếng Việt
 English
