
XCPE là một botnet được cài sẵn trong firmware của nhiều mẫu Android TV box, thay vì xâm nhập qua lỗ hổng hoặc lừa người dùng cài ứng dụng độc hại. Google Threat Intelligence Group (GTIG) cho biết mạng lưới này đã đưa hơn 1,3 triệu thiết bị tại hơn 200 quốc gia vào hạ tầng tội phạm mạng trước khi bị Google và các đối tác phối hợp triệt phá.
Vụ việc là ví dụ điển hình về rủi ro chuỗi cung ứng thiết bị: một sản phẩm vẫn có thể vượt qua quy trình chứng nhận ban đầu nhưng tải mã độc sau lần khởi động đầu tiên. Với người dùng và doanh nghiệp, bài học quan trọng không chỉ là chọn thiết bị có thương hiệu, mà còn phải kiểm soát firmware, lưu lượng mạng và vòng đời cập nhật.
XCPE khác botnet thông thường như thế nào?
Phần lớn botnet hình thành sau khi kẻ tấn công khai thác mật khẩu yếu, lỗ hổng chưa vá hoặc phần mềm giả mạo. XCPE đi theo hướng nguy hiểm hơn: thành phần x.cpe, còn xuất hiện dưới tên com.oemservice, được tích hợp vào phân vùng firmware và chạy với đặc quyền hệ thống Android.
Theo GTIG, nếu người dùng gỡ thành phần này, nó có thể tự cài lại từ phân vùng /oem/ sau khi thiết bị khởi động lại. Cơ chế bám trụ ở cấp firmware khiến thao tác khôi phục cài đặt gốc hoặc xóa ứng dụng thông thường không đủ để làm sạch thiết bị.
Kiến trúc ba tầng biến TV box thành nền tảng tội phạm
Từ cuối năm 2024, XCPE phát triển thành kiến trúc mô-đun gồm ba tầng. Tầng đầu là cửa hậu có nhiệm vụ liên lạc với máy chủ điều khiển; tầng thứ hai là bộ nạp và công cụ thực thi; tầng cuối là các mô-đun kiếm tiền do nhiều nhóm liên kết cung cấp.
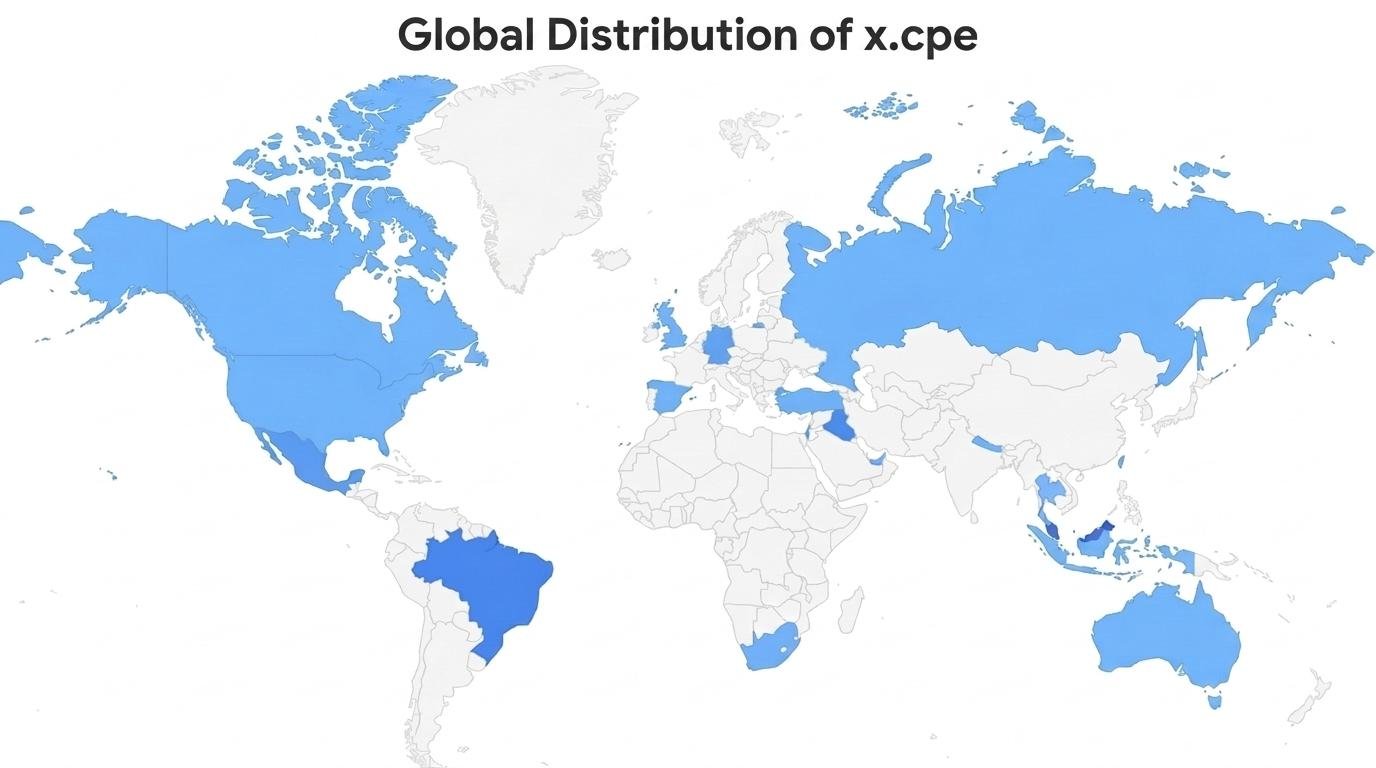
Cách tách lớp này giúp thành phần cốt lõi duy trì kín đáo, trong khi các mô-đun được thay đổi theo nhu cầu của đối tác tội phạm. Thiết bị nhiễm mã độc có thể trở thành điểm thoát proxy dân dụng, công cụ gian lận quảng cáo hoặc bàn đạp để cài thêm cửa hậu.
Thiết bị nhận lệnh từ xa ra sao?
XCPE sử dụng quy trình điều khiển hai giai đoạn. Trước tiên, thiết bị gửi yêu cầu HTTP để lấy cấu hình, thông tin vị trí và tham số kết nối. Sau đó, nó duy trì kết nối MQTT để nhận lệnh theo thời gian thực, phù hợp với các thiết bị có băng thông thấp hoặc kết nối không ổn định.
Quyền hệ thống cho phép nhà vận hành âm thầm cài ứng dụng, thực thi lệnh shell, chụp màn hình, thu thập thông tin tài khoản và khảo sát mạng nội bộ. Khi lưu lượng độc hại được chuyển tiếp qua địa chỉ IP gia đình, hoạt động của tội phạm cũng khó bị phân biệt với truy cập hợp pháp.
Vì sao cơ chế chứng nhận ban đầu không phát hiện?
Google đánh giá với độ tin cậy cao rằng cửa hậu được Videostrong Technology phát triển và vận hành có chủ đích để kiếm lợi. Mã độc sử dụng kỹ thuật làm rối và chỉ tải thành phần độc hại sau lần khởi động đầu tiên, qua đó khai thác khoảng trống trong các bài kiểm tra tương thích và bảo mật trước khi xuất xưởng.
Đây là điểm cần lưu ý trong quản trị chuỗi cung ứng: chứng nhận tại một thời điểm không đảm bảo firmware sẽ giữ nguyên trạng thái an toàn trong suốt vòng đời. Việc xác minh cần tiếp tục sau khi thiết bị được kích hoạt và kết nối vào mạng thật.
Chiến dịch triệt phá đã làm được gì?
Google phối hợp với Cơ quan Cảnh sát Quốc gia Nhật Bản, Lumen, HUMAN Security, Plume, Synthient và TrendAI để phân tích và ngắt hạ tầng. Các biện pháp gồm hành động pháp lý nhằm vô hiệu hóa tên miền và máy chủ điều khiển, cắt liên lạc của hơn một chục họ mã độc liên quan, đồng thời chặn quyền tiếp cận ít nhất 10 triệu thiết bị bị xâm nhập qua các kênh khác.
Google cũng chấm dứt quan hệ với Videostrong, cấm công ty cùng các đơn vị liên quan sản xuất thiết bị Android được chứng nhận hoặc cung cấp phần mềm cho nhà sản xuất được chứng nhận. Quy trình kiểm tra tính toàn vẹn firmware của Android TV cũng được điều chỉnh.
Người dùng Android TV box nên kiểm tra gì?
- Kiểm tra chính xác nhà sản xuất, mẫu thiết bị và nguồn firmware; không chỉ dựa vào tên thương mại trên vỏ hộp.
- Cài bản firmware sạch được nhà cung cấp đáng tin cậy xác nhận; nếu không thể xác minh, ngắt thiết bị khỏi Internet và mạng chứa dữ liệu quan trọng.
- Tách TV box và thiết bị IoT sang mạng khách hoặc VLAN riêng, hạn chế quyền truy cập đến máy tính, NAS và hệ thống quản trị.
- Theo dõi kết nối ra ngoài bất thường, đặc biệt là phiên MQTT kéo dài, lưu lượng proxy và truy vấn đến tên miền không liên quan chức năng phát nội dung.
- Không nhập tài khoản nhạy cảm hoặc bật quyền gỡ lỗi trên thiết bị không rõ chuỗi cung ứng.
Bài học cho doanh nghiệp và đội ngũ bảo mật
Danh mục tài sản phải bao gồm cả thiết bị ngoại vi giá rẻ như màn hình, đầu phát, thiết bị hội nghị và phần cứng y tế kết nối mạng. Những thiết bị này thường nằm ngoài hệ thống quản lý điểm cuối nhưng vẫn có thể quan sát mạng nội bộ hoặc trở thành proxy cho kẻ xấu.
Kiểm soát hiệu quả nên kết hợp yêu cầu xuất xứ firmware, danh sách thành phần phần mềm, phân đoạn mạng, DNS filtering và giám sát hành vi sau triển khai. Khi phát hiện cửa hậu ở cấp firmware, thay thiết bị hoặc nạp lại firmware sạch đáng tin cậy thường an toàn hơn việc chỉ xóa ứng dụng.
Kết luận
XCPE cho thấy rủi ro chuỗi cung ứng có thể bắt đầu ngay từ nhà máy và tồn tại bền bỉ trong phân vùng hệ thống. Việc triệt phá hạ tầng điều khiển làm giảm khả năng khai thác tức thời, nhưng không đồng nghĩa mã độc đã biến mất khỏi mọi thiết bị. Phòng vệ dài hạn cần dựa trên khả năng xác minh firmware, cô lập thiết bị và giám sát liên tục sau khi đưa sản phẩm vào sử dụng.
VNCyberS tổng hợp từ Google Threat Intelligence Group, BleepingComputer và The Hacker News







 Tiếng Việt
 English
