
CISA, FBI, HHS, USDA và Bộ Giao thông Mỹ ngày 5/11/2026 phát cảnh báo chung về hoạt động tấn công mạng đang nhắm vào hệ thống làm lạnh công nghiệp và nền tảng giám sát chuỗi lạnh trên toàn cầu. Các hệ thống này bảo vệ thực phẩm, thuốc, mẫu y tế và nhiều hàng hóa nhạy cảm với nhiệt độ, nên một sự cố mạng có thể nhanh chóng biến thành thiệt hại vật lý và rủi ro an toàn.
Cảnh báo đáng chú ý vì phạm vi không chỉ giới hạn ở siêu thị hay kho thực phẩm. CISA cho biết thiết bị điều khiển nhiệt độ và bộ điều khiển làm lạnh thương mại được dùng rộng rãi trong y tế, hóa chất, nông nghiệp, vận tải lạnh và các cơ sở lưu trữ chuyên dụng.
Kẻ tấn công đang nhắm vào điểm yếu nào?
Theo tài liệu chung, tác nhân đe dọa tìm kiếm bộ điều khiển chưa vá hoặc có thể truy cập trực tiếp từ Internet. Ba con đường chính gồm vượt qua xác thực, chèn mã tùy ý và lợi dụng cấu hình yếu, đặc biệt là mật khẩu mặc định hoặc quyền truy cập từ xa không được bảo vệ.
Sau khi xâm nhập, kẻ tấn công có thể thay đổi điểm đặt nhiệt độ, buộc thiết bị chạy liên tục ở chế độ sưởi hoặc rã đông, hoặc làm người vận hành mất khả năng quan sát nhiệt độ thực tế. Đây là dạng tấn công công nghệ vận hành (OT), nơi tác động không dừng ở dữ liệu mà có thể ảnh hưởng trực tiếp đến máy móc và hàng hóa.
Hậu quả có thể vượt khỏi không gian mạng
CISA cảnh báo việc thay đổi nhiệt độ có thể rút ngắn tuổi thọ thiết bị, gây mất hàng tồn kho, tạo nguy cơ cháy và gián tiếp gây hại cho người tiêu dùng nếu thực phẩm hoặc thuốc được sử dụng sau khi bảo quản ở điều kiện không an toàn. Mất dữ liệu quan sát cũng có thể khiến nhân viên tin rằng hệ thống vẫn hoạt động bình thường trong khi nhiệt độ thực tế đã lệch khỏi ngưỡng.
Đặc tính này khiến chuỗi lạnh trở thành mục tiêu có sức ép cao. Một cuộc tấn công thành công có thể làm gián đoạn hoạt động, tạo chi phí thay thế hàng hóa lớn và buộc tổ chức phải ra quyết định trong thời gian rất ngắn để bảo vệ bệnh nhân, khách hàng và môi trường.
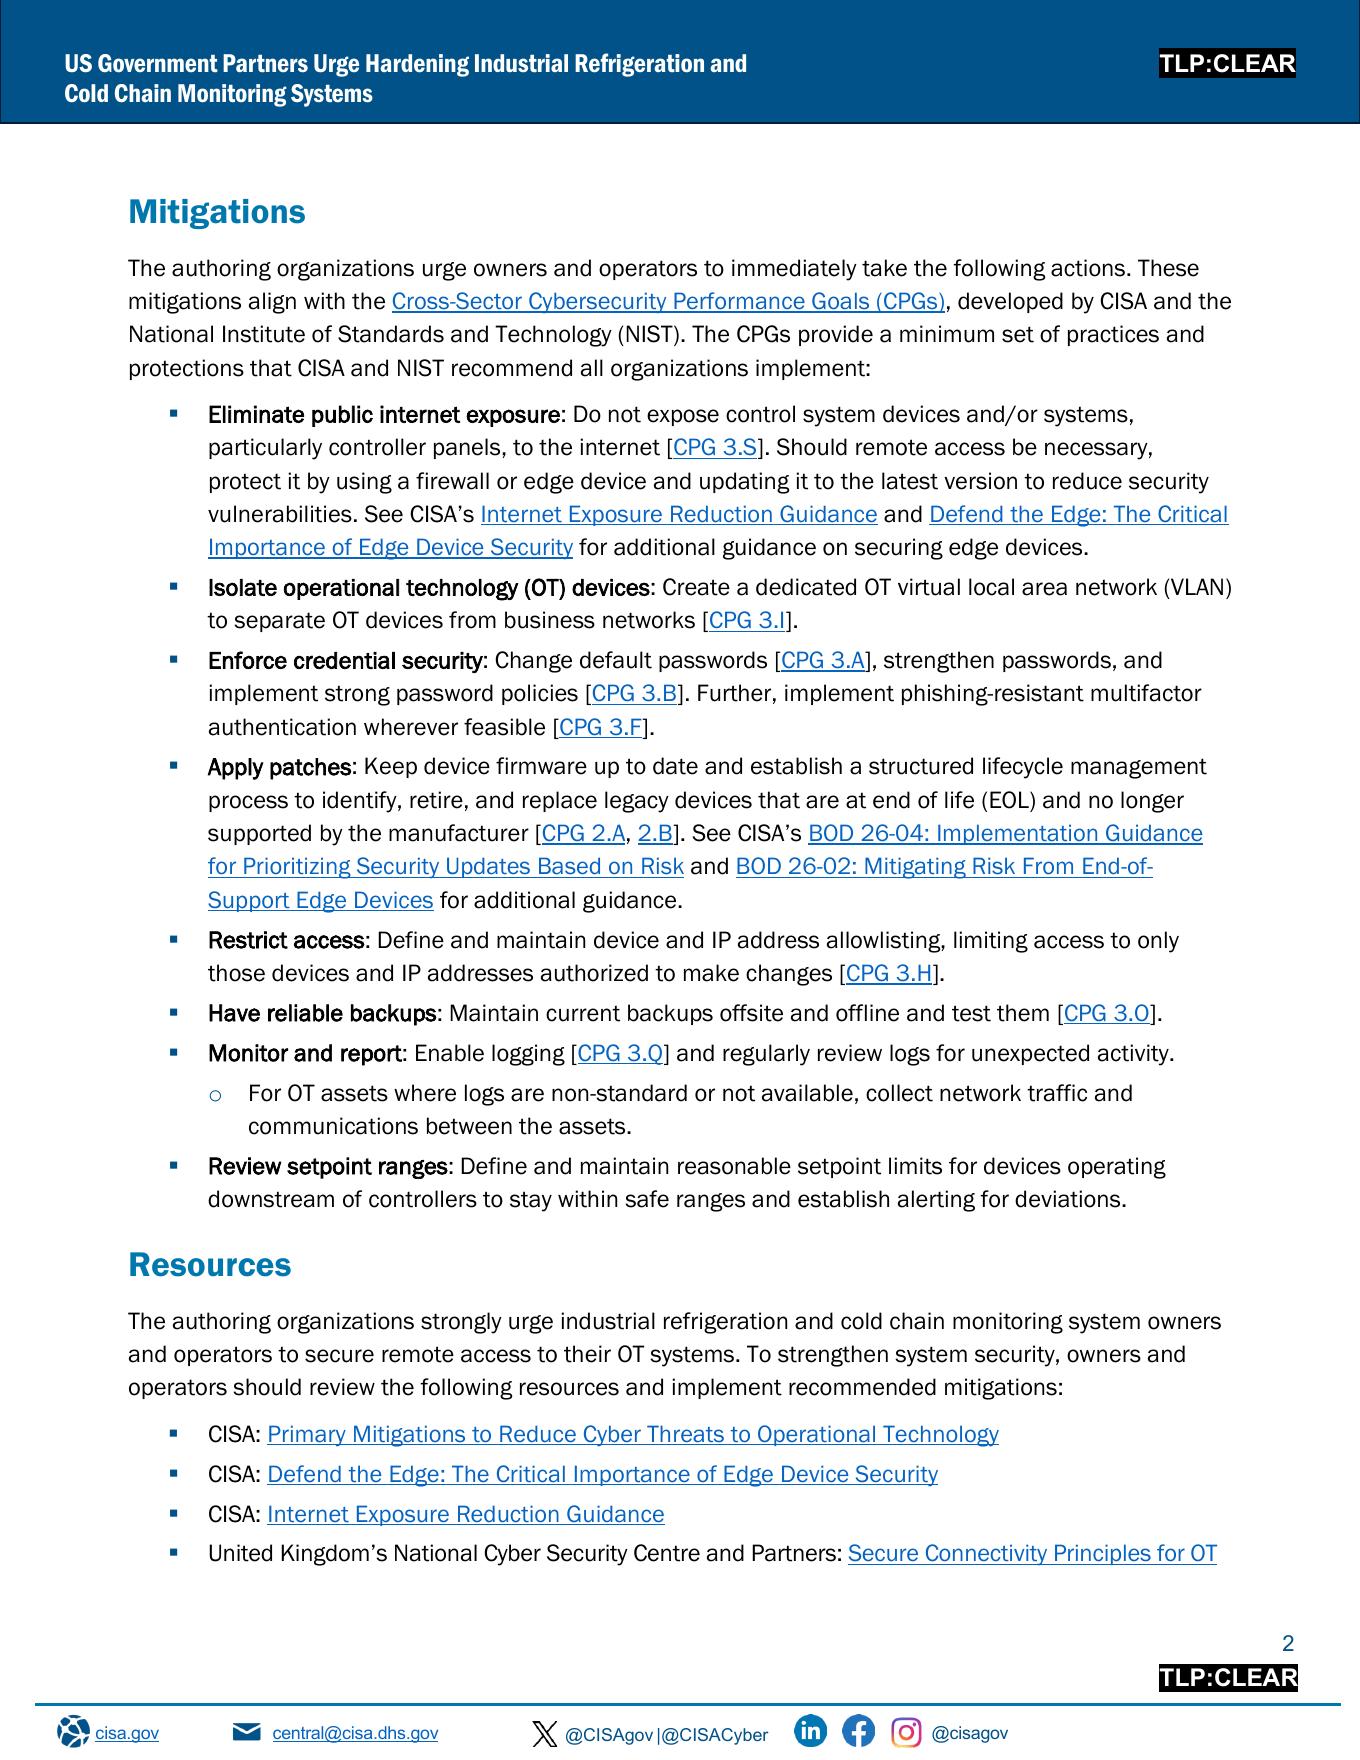
Ưu tiên loại bỏ thiết bị điều khiển khỏi Internet
Khuyến nghị đầu tiên là xác định toàn bộ bộ điều khiển, bảng điều khiển và cổng quản trị đang có thể truy cập công khai, sau đó loại bỏ kết nối Internet không cần thiết. Nếu bắt buộc phải truy cập từ xa, tổ chức nên đặt thiết bị sau tường lửa hoặc thiết bị biên đã cập nhật, chỉ cho phép các địa chỉ được phê duyệt và áp dụng xác thực đa yếu tố chống lừa đảo khi khả thi.
Mạng OT cũng cần được tách khỏi mạng văn phòng bằng VLAN hoặc cơ chế phân đoạn tương đương. Việc phân tách làm giảm khả năng kẻ tấn công di chuyển từ email, máy trạm hoặc tài khoản doanh nghiệp sang bộ điều khiển nhiệt độ.
Vá lỗi, thay mật khẩu mặc định và quản lý vòng đời
Chủ sở hữu hệ thống cần cập nhật firmware, thay toàn bộ mật khẩu mặc định và duy trì chính sách mật khẩu mạnh. Thiết bị đã hết hỗ trợ phải được nhận diện, lập kế hoạch thay thế và không nên tiếp tục để lộ ra Internet chỉ vì vẫn còn vận hành được.
CISA đồng thời khuyến nghị duy trì bản sao lưu ngoại tuyến, thử nghiệm khả năng khôi phục và giới hạn quyền thay đổi cấu hình theo nguyên tắc tối thiểu. Các biện pháp này không thay thế việc vá lỗi, nhưng giúp giảm thiệt hại khi thiết bị hoặc máy chủ quản lý bị xâm nhập.
Giám sát cả lưu lượng khi thiết bị không có nhật ký
Nhiều thiết bị OT cũ không tạo nhật ký theo chuẩn hoặc cung cấp rất ít dữ liệu điều tra. Trong trường hợp đó, đội vận hành nên thu thập lưu lượng mạng và theo dõi giao tiếp giữa các thiết bị, đồng thời cảnh báo khi có phiên quản trị lạ, thay đổi cấu hình hoặc kết nối từ nguồn chưa được phê duyệt.
Doanh nghiệp cũng nên đặt giới hạn hợp lý cho điểm đặt nhiệt độ ở các thiết bị phía sau bộ điều khiển và phát cảnh báo khi giá trị vượt ngưỡng. Kiểm soát kỹ thuật này có thể ngăn một lệnh sai hoặc độc hại đẩy hệ thống vào trạng thái nguy hiểm.
Việc cần làm ngay với đơn vị vận hành chuỗi lạnh
- Lập danh mục tài sản OT, phiên bản firmware, chủ sở hữu và đường truy cập từ xa.
- Quét phạm vi Internet của tổ chức để tìm bảng điều khiển làm lạnh đang bị phơi bày.
- Đổi mật khẩu mặc định, bật MFA, giới hạn IP và tắt các tài khoản không còn sử dụng.
- Phân đoạn mạng OT, cập nhật thiết bị, kiểm tra bản sao lưu và diễn tập xử lý mất kiểm soát nhiệt độ.
- Đối chiếu dữ liệu cảm biến với kiểm tra vật lý và báo cáo hoạt động đáng ngờ cho cơ quan chức năng phù hợp.
Cảnh báo mới cho thấy các thiết bị tưởng như chỉ phục vụ vận hành cơ sở vật chất đã trở thành một phần của bề mặt tấn công mạng. Với chuỗi lạnh, bảo mật bộ điều khiển, giám sát nhiệt độ độc lập và kế hoạch phản ứng vật lý cần được quản lý như một quy trình thống nhất.
VNCyberS tổng hợp từ CISA, FBI và BleepingComputer







 Tiếng Việt
 English
