
Turla, nhóm gián điệp mạng được đánh giá có liên hệ với Nga, đã phát triển bộ công cụ Cereal để ẩn sâu trong Microsoft Exchange, thu thập email chọn lọc và dùng chính máy chủ của nạn nhân làm hạ tầng điều khiển. Phát hiện mới của ESET cho thấy một chiến dịch kiên nhẫn, am hiểu sâu Exchange và được thiết kế để giảm tối đa dấu vết mạng.
Turla là ai?
Turla, còn được biết đến với các tên Snake, Uroburos và KRYPTON, hoạt động ít nhất từ năm 2004. Nhóm thường nhắm tới cơ quan chính phủ, cơ quan ngoại giao và tổ chức quốc phòng tại châu Âu, Trung Á và Trung Đông. ESET cho biết khoảng 70% số quốc gia mà Turla nhắm tới từ năm 2022 là các nước cộng hòa thuộc Liên Xô cũ hoặc các quốc gia châu Âu từng có quan hệ gần gũi với Liên Xô.
Dấu vết từ Kazakhstan đến Romania
Ngày 28/11/2025, ESET phát hiện bộ công cụ chưa từng được ghi nhận trên máy chủ Exchange của một cơ quan chính phủ Kazakhstan. Sau khi tinh chỉnh khả năng phát hiện, các nhà nghiên cứu tìm thấy cùng bộ công cụ tại một cơ quan chính phủ Romania bị xâm nhập ngày 23/12/2025. Ở Romania, Cereal được cấu hình để nhận diện thư gửi tới hoặc nhận từ các địa chỉ của NATO và Liên minh châu Âu.
Một hệ sinh thái mã độc mô-đun
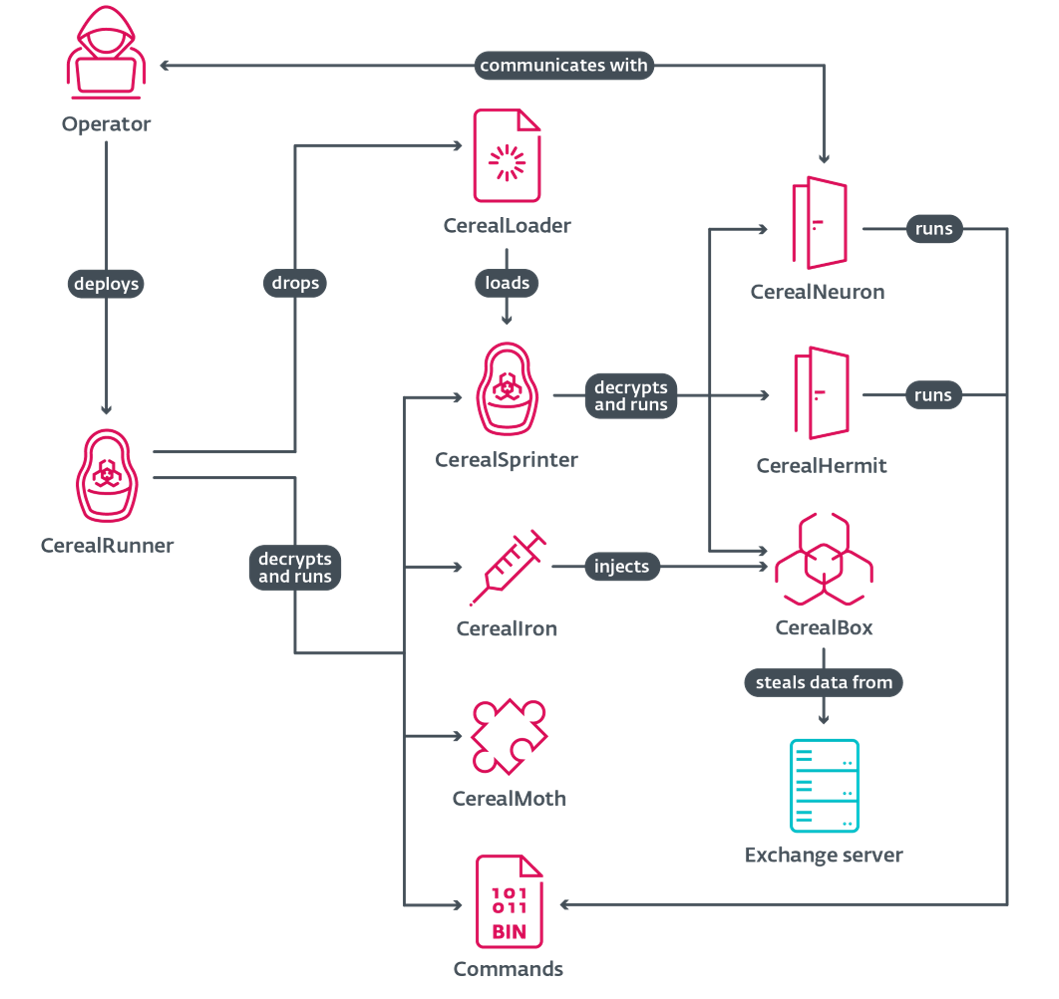
Cereal không phải một cửa hậu đơn lẻ. CerealLoader nạp assembly .NET từ tệp mã hóa; CerealRunner và CerealSprinter đóng gói, chuyển giao lệnh; CerealNeuron chờ yêu cầu mạng đến; CerealHermit đọc lệnh mã hóa từ đĩa; CerealIron hỗ trợ tiêm mã; còn CerealBox lọc và sao chép email ngay trong dịch vụ vận chuyển thư của Exchange. Phần lớn payload được giải mã khi chạy và thực thi trong bộ nhớ.
Dùng máy chủ nạn nhân làm C&C
Điểm khác biệt quan trọng là ESET không quan sát thấy hạ tầng chỉ huy và điều khiển bên ngoài. CerealNeuron thụ động chờ các yêu cầu đi vào những đường dẫn trông giống OWA, Autodiscover hoặc ActiveSync. Khi yêu cầu vượt qua các bước kiểm tra và giải mã, payload được thực thi; yêu cầu không hợp lệ bị chuyển tới trang lỗi Exchange có vẻ bình thường. Cách làm này khiến lưu lượng độc hại hòa lẫn với dịch vụ thư hợp pháp và làm giảm hiệu quả của việc chặn theo tên miền hoặc địa chỉ IP.
CerealBox lấy email mà không làm gián đoạn luồng thư
CerealBox được tiêm vào tiến trình vận chuyển thư của Exchange, bọc các trình xử lý đã có trong bộ nhớ và kiểm tra email trước khi chuyển quyền điều khiển trở lại. Mô-đun có thể lọc theo người gửi, người nhận, chủ đề, tên tệp và loại tệp đính kèm; các thư phù hợp được sao chép, nén, mã hóa và lưu tạm để lấy về sau. Email gốc vẫn tiếp tục hành trình nên người dùng khó nhận thấy bất thường.
Kỹ thuật .NET cho thấy năng lực trưởng thành
Bộ công cụ lợi dụng các cơ chế ít gặp như Vtable Fixups để chạy mã native trước luồng .NET thông thường, DLL side-loading trong thư mục Windows và bộ nhớ đệm ảnh native của .NET. Các lệnh được chuyển thành những chương trình .NET nhỏ, biên dịch riêng cho từng tác vụ như truy vấn Active Directory, lấy LSA Secrets, liệt kê tiến trình, đọc tệp hoặc truy xuất hộp thư. Thiết kế nhất quán gợi ý một framework nội bộ có khả năng tự động hóa việc biên dịch và đóng gói lệnh.
Tác động và dấu hiệu cần giám sát
Chiến dịch cho thấy máy chủ Exchange tại chỗ vẫn là mục tiêu tình báo giá trị cao: một điểm xâm nhập có thể mở đường tới email, danh tính và cấu trúc mạng nội bộ. Đội phòng thủ cần đối chiếu chỉ báo trong báo cáo kỹ thuật của ESET, săn tìm assembly lạ trong tiến trình Exchange, thay đổi bất thường tại thư mục WMI và .NET native image cache, cũng như các yêu cầu hiếm gặp tới OWA, Autodiscover và ActiveSync. Việc vá lỗi, giới hạn bề mặt Internet, phân tách quyền quản trị và thu thập telemetry cấp tiến trình cần được thực hiện đồng thời.
Bài học từ hồ sơ Turla
Cereal phản ánh chiến lược lâu dài của Turla: ưu tiên bí mật, tái sử dụng hạ tầng đáng tin cậy và phát triển công cụ phù hợp sát với mục tiêu. Với tổ chức vận hành Exchange, chỉ theo dõi kết nối ra ngoài là chưa đủ; cần giám sát tính toàn vẹn của tiến trình, assembly được nạp và đường đi của thư. Các tuyên bố quy kết cũng nên được hiểu theo mức độ tin cậy: ESET đánh giá Turla là tác giả với độ tin cậy cao dựa trên thành phần liên quan đã biết và tương đồng khái niệm với mã độc trước đây.
VNCyberS tổng hợp từ ESET Research, BleepingComputer và The Hacker News







 Tiếng Việt
 English
