
File UAC-0099: Campaign uses fake Notepad++ plugin to install LunchPoke malware
Chiến dịch mới được CERT-UA phát hiện cho thấy một hướng tấn công quen thuộc nhưng vẫn rất hiệu quả: đóng gói phần mềm hợp pháp cùng thành phần độc hại, sau đó lợi dụng cơ chế tải plugin bình thường để bám trụ trên máy nạn nhân. Theo BleepingComputer, cụm đe dọa UAC-0099 đang […]
FakeGit Profile: 7,600 fake GitHub repositories spreading SmartLoader
FakeGit là tên chiến dịch được The Hacker News ghi nhận ngày 20/7/2026, trong đó gần 7.600 kho GitHub độc hại được dựng lên để phát tán mã độc SmartLoader. Điểm đáng chú ý không chỉ nằm ở quy mô, mà còn ở cách kẻ tấn công sao chép dự án hợp pháp, dựng hồ […]
CylindricalCanine Profile: The Group Behind the DigiCert Certificate Theft
CylindricalCanine, a branch of GoldenEyeDog, has been linked to the DigiCert code-signing certificate theft and abuse to sign Zhong Stealer malware.
Hồ sơ LabubaRAT: Mã độc Rust giả mạo NVIDIA để kiểm soát máy Windows
Hồ sơ LabubaRAT, mẫu RAT viết bằng Rust giả mạo NVIDIA để tạo điểm bám, thu thập thông tin máy Windows và duy trì điều khiển qua nhiều kênh liên lạc.
Hồ sơ Jscrambler 8.14.0: Gói npm bị cài mã đánh cắp dữ liệu ngay trong bước cài đặt
Phiên bản 8.14.0 của gói npm jscrambler đã bị chèn mã độc và có thể chạy trình đánh cắp dữ liệu ngay khi quá trình cài đặt bắt đầu. Sự cố được The Hacker News ghi nhận ngày 11/07/2026, sau khi Socket phát hiện bản phát hành bất thường chỉ vài phút sau khi nó […]
Hồ sơ DEBULL: Khi luồng đăng nhập thiết bị Microsoft 365 trở thành đường chiếm tài khoản
Chiến dịch DEBULL cho thấy một hướng tấn công đáng chú ý trong hệ sinh thái Microsoft 365: kẻ tấn công không cần dựng trang đăng nhập giả, mà lợi dụng chính luồng đăng nhập thiết bị hợp pháp để lấy token và chiếm quyền tài khoản. Theo The Hacker News dẫn báo cáo của […]
Hồ sơ BlueHammer: Lỗ hổng Microsoft Defender được CISA xác nhận có trong chiến dịch ransomware
CISA đã cập nhật hồ sơ lỗ hổng BlueHammer, định danh CVE-2026-33825, để ghi nhận việc lỗ hổng leo thang đặc quyền trong Microsoft Defender đã xuất hiện trong các chiến dịch ransomware. Diễn biến này biến một vấn đề từng được nhắc đến như zero-day cục bộ thành rủi ro vận hành thực tế […]
Hồ sơ DuneSlide: Hai lỗ hổng RCE nghiêm trọng đe dọa người dùng Cursor IDE
Cato AI Labs vừa công bố chi tiết về “DuneSlide” – bộ đôi lỗ hổng thực thi mã từ xa (RCE) cực kỳ nguy hiểm trong Cursor, một trong những trình soạn thảo mã nguồn tích hợp AI phổ biến nhất hiện nay. Với điểm số CVSS lên tới 9.8/10, DuneSlide cho phép kẻ tấn […]
Hồ sơ Mustang Panda: Zoho WorkDrive trở thành kênh điều khiển trong chiến dịch nhắm vào Ấn Độ
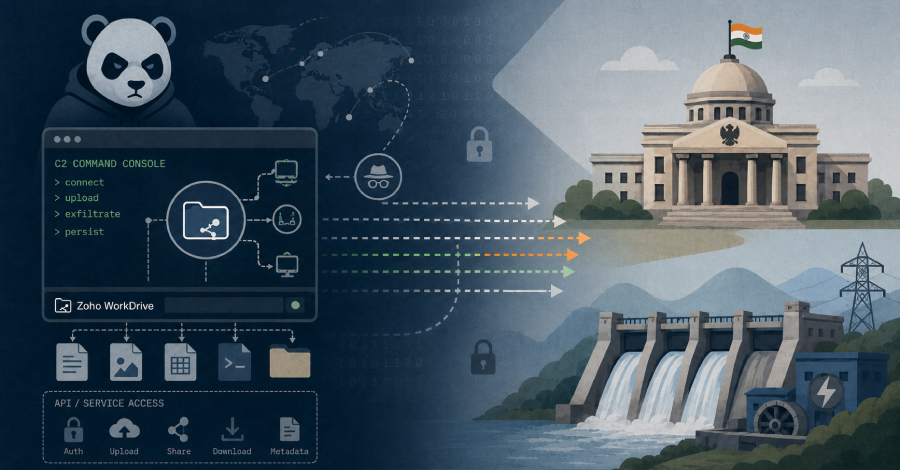
Nhóm gián điệp mạng Mustang Panda, thường được các hãng bảo mật xếp vào nhóm có liên hệ với Trung Quốc, đang bị Acronis Threat Research Unit theo dõi trong hai chiến dịch nhắm vào cơ quan chính phủ Ấn Độ và các mục tiêu liên quan đến thủy điện. Theo The Hacker News, chiến […]
Hồ sơ CL-STA-1062: TinyRCT và chiến dịch nhắm vào chính phủ, hạ tầng năng lượng Đông Nam Á
Palo Alto Networks Unit 42 vừa công bố hồ sơ kỹ thuật về CL-STA-1062, một cụm hoạt động nói tiếng Trung Quốc được ghi nhận nhắm vào cơ quan chính phủ và hạ tầng trọng yếu tại Đông Nam Á trong năm 2025. Báo cáo đáng chú ý vì khu vực mục tiêu gần với […]
 Tiếng Việt
 English
