
Chiến dịch DEBULL cho thấy một hướng tấn công đáng chú ý trong hệ sinh thái Microsoft 365: kẻ tấn công không cần dựng trang đăng nhập giả, mà lợi dụng chính luồng đăng nhập thiết bị hợp pháp để lấy token và chiếm quyền tài khoản. Theo The Hacker News dẫn báo cáo của ZeroBEC, hoạt động này diễn ra từ cuối tháng 6 đến đầu tháng 7/2026, sử dụng mồi nhử mang màu sắc cộng tác, thanh toán hoặc thư mục chia sẻ.
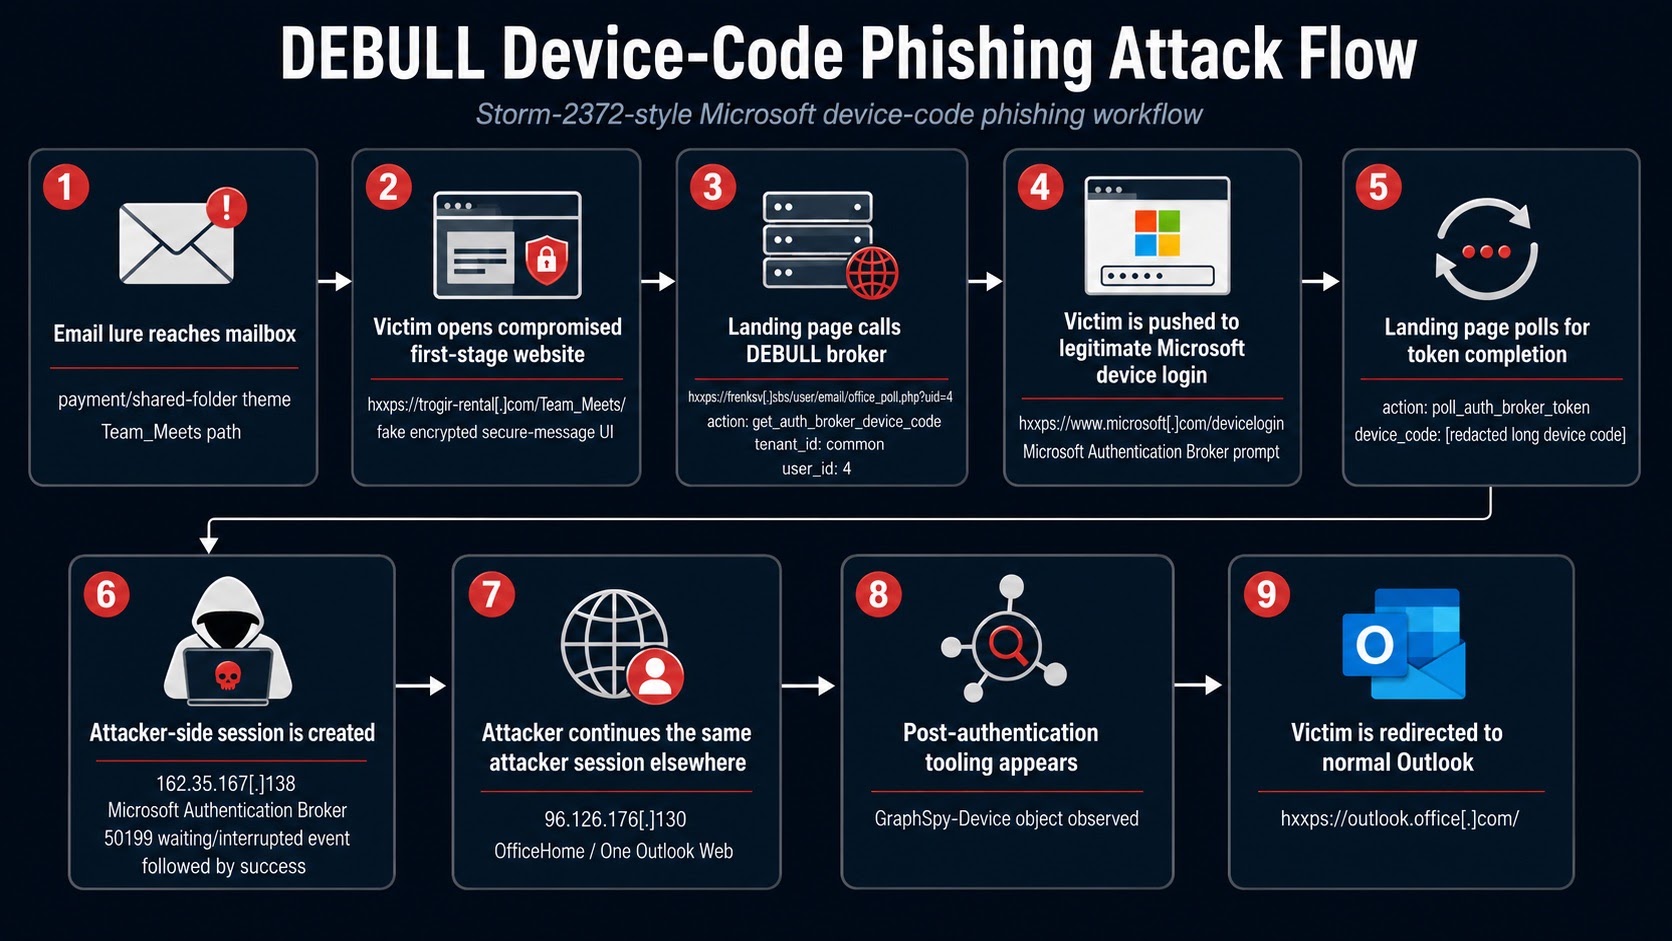
Điểm nguy hiểm nằm ở chỗ nạn nhân được đưa vào trải nghiệm đăng nhập thật của Microsoft. Khi người dùng nhập mã thiết bị do kẻ tấn công cung cấp, phiên xác thực của kẻ tấn công có thể được cấp quyền mà không cần lấy trực tiếp mật khẩu. Đây là dạng tấn công đánh vào niềm tin trong quy trình OAuth 2.0 Device Authorization Grant, vốn được thiết kế cho các thiết bị khó nhập liệu như TV thông minh, máy in hoặc thiết bị nhúng.
Bối cảnh và mốc diễn biến
Microsoft từng cảnh báo từ năm 2025 về nhóm hoạt động Storm-2372 sử dụng mồi nhử qua nền tảng nhắn tin hoặc Teams để dụ nạn nhân nhập mã thiết bị. Đến năm 2026, ZeroBEC ghi nhận chiến dịch mới có nhiều điểm chồng lấn mạnh với kỹ thuật đó, nhưng được đóng gói trong một lớp công cụ có thể tái sử dụng mang tên DEBULL.
Trong chuỗi tấn công được mô tả, email lừa đảo có thể dẫn nạn nhân tới một website hợp pháp đã bị xâm nhập, sau đó website này đóng vai trò điều phối mã thiết bị. Backend của kẻ tấn công sinh và theo dõi token Microsoft Authentication Broker, trong khi nạn nhân vẫn nhìn thấy luồng đăng nhập hợp pháp. Sau khi token được cấp, tài khoản Microsoft 365 có thể bị truy cập để đọc email, lấy tệp, mở rộng lây nhiễm trong tổ chức hoặc phục vụ gian lận email doanh nghiệp.
DEBULL khác gì so với lừa đảo truyền thống
Trong lừa đảo truyền thống, kẻ tấn công thường cần một trang đăng nhập giả hoặc hạ tầng adversary-in-the-middle để đánh cắp mật khẩu, mã MFA hoặc cookie phiên. Với device code phishing, trọng tâm chuyển sang thao túng hành vi người dùng trong một quy trình đăng nhập thật. Điều này khiến tín hiệu cảnh báo trở nên mơ hồ hơn, vì tên miền đăng nhập Microsoft vẫn có thể hợp lệ.
Theo ZeroBEC, DEBULL có dấu hiệu là một nền tảng phishing-as-a-service, cho phép người vận hành chỉnh sửa mẫu trang, slug, HTML, CSS và JavaScript, đồng thời tái sử dụng cùng một lớp xử lý danh tính ở phía sau. Báo cáo cũng cho rằng GraphSpy hoặc biến thể dựa trên GraphSpy có thể được dùng trong giai đoạn hậu xác thực để khai thác Microsoft Graph, trinh sát hộp thư và truy cập dữ liệu.
Tác động với doanh nghiệp dùng Microsoft 365
Một tài khoản Microsoft 365 bị chiếm không chỉ là sự cố email. Trong nhiều tổ chức, tài khoản đó có thể mở đường tới SharePoint, OneDrive, Teams, lịch làm việc, danh bạ nội bộ và các cuộc trao đổi nhạy cảm. Nếu có quyền cao hoặc nằm trong chuỗi phê duyệt tài chính, tài khoản bị chiếm còn có thể được dùng cho gian lận thanh toán, đánh cắp dữ liệu, phát tán mồi nhử tới đối tác hoặc tạo bàn đạp cho tấn công ransomware.
Chiến dịch này cũng phản ánh xu hướng thương mại hóa kỹ thuật đánh cắp danh tính. Khi các panel và nền tảng phishing-as-a-service cung cấp sẵn quy trình thiết bị, token, email access và hậu khai thác Microsoft Graph, rào cản kỹ thuật đối với kẻ tấn công giảm xuống đáng kể. Điều này buộc bộ phận bảo mật phải theo dõi hành vi xác thực bất thường, thay vì chỉ tập trung vào trang đăng nhập giả hoặc tên miền lừa đảo.
Defensive Lessons
Các tổ chức cần rà soát chính sách cho phép device code flow, đặc biệt với tài khoản không cần dùng quy trình này trong công việc hằng ngày. Việc giới hạn đăng nhập theo điều kiện, kiểm tra rủi ro đăng nhập, theo dõi cấp token bất thường và cảnh báo khi người dùng nhập mã thiết bị từ thiết bị hoặc vị trí lạ là những bước cần thiết.
Đội ngũ vận hành cũng nên huấn luyện người dùng nhận biết mồi nhử yêu cầu nhập mã thiết bị, kể cả khi trang đăng nhập là của Microsoft. Với quản trị viên, các dấu hiệu cần chú ý gồm đăng nhập thiết bị bất thường, truy cập Microsoft Graph không phù hợp với hồ sơ người dùng, hoạt động tải xuống hàng loạt từ OneDrive hoặc SharePoint, và email gửi đi bất thường sau một lần xác thực lạ.
DEBULL không phải là một kỹ thuật hoàn toàn mới, nhưng là lời nhắc rằng tấn công danh tính đang chuyển từ đánh cắp mật khẩu sang chiếm dụng quy trình hợp pháp. Trong môi trường làm việc dựa nhiều vào SaaS, kiểm soát token, ngữ cảnh đăng nhập và quyền truy cập sau xác thực cần được xem là lớp phòng thủ trung tâm.
VNCyberS tổng hợp từ The Hacker News, ZeroBEC, Microsoft, Cisco Talos và Proofpoint
















 Tiếng Việt
 English
