
Mabna Institute Profile: Financial Sanctions Target Iran-Linked Cyber Operations
Ngày 25/08/2026, Bộ Tài chính Mỹ công bố một vòng trừng phạt mới nhằm vào gần 60 thực thể, cá nhân và tàu thuyền liên hệ Iran trong khuôn khổ chiến dịch Operation Economic Outcast. Điểm đáng chú ý với cộng đồng an ninh mạng là danh sách này bao gồm các tác nhân mạng […]
RedC2 4.0 Profile: 14 Malicious npm Packages and a New Software Supply-Chain Front
Một cụm gói npm giả mạo tiện ích lịch và theo dõi chuỗi ngày hoạt động đã bị phát hiện cài lén implant Linux RedC2 4.0, theo The Hacker News dẫn báo cáo của TrendAI, đơn vị an ninh mạng doanh nghiệp thuộc Trend Micro. Vụ việc cho thấy tấn công chuỗi cung ứng phần […]
VMware vCenter Campaign Profile: Suspected China-Nexus Actor and Babuk-Derived Ransomware
This VMware vCenter exploitation campaign shows how a suspected China-nexus actor gained persistence, escalated control and deployed Babuk-derived ransomware on ESXi.
Hồ sơ Jewelbug: XG-Web và chiến dịch gián điệp kiêm lừa đảo tiền mã hóa
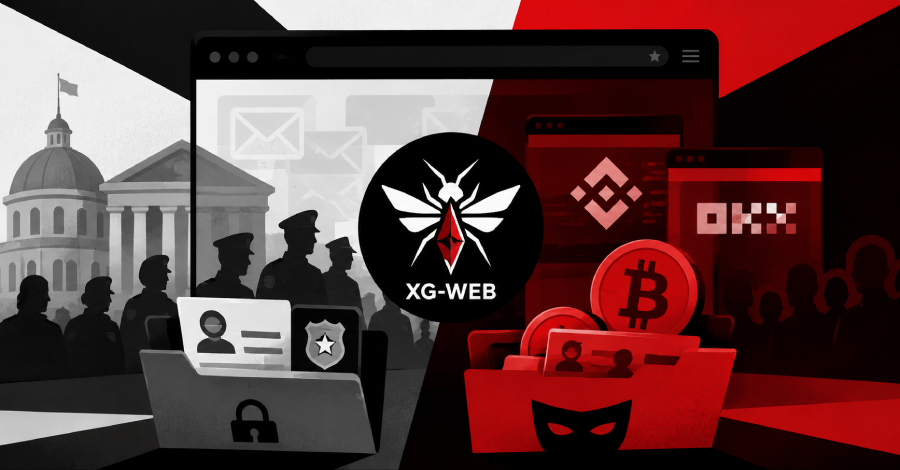
Hồ sơ Jewelbug cho thấy cách XG-Web biến trình duyệt thành kênh điều khiển phục vụ cả gián điệp mạng và lừa đảo tiền mã hóa.
Lazarus Operation Dream Job Profile: Windows Zero-Day and Troy Backdoor in a Fake Recruitment Campaign
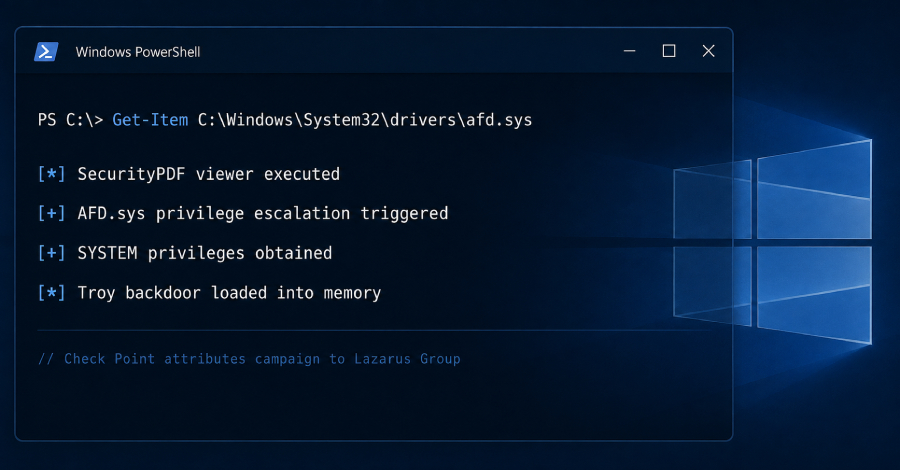
Lazarus Group used fake recruitment lures, a Windows zero-day, the Troy backdoor, MISTPEN and FudModule 3.1 in a renewed Operation Dream Job campaign.
UNC6671 Profile: Vishing targets personal phones to steal SaaS data
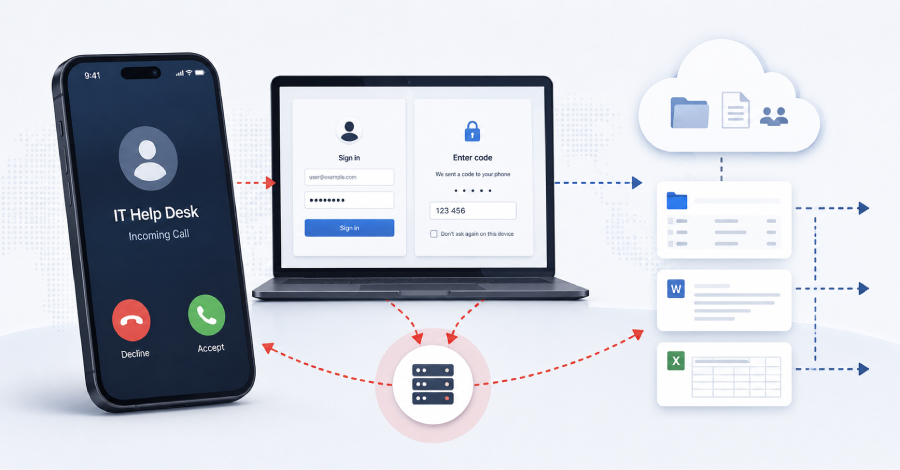
Một làn sóng tấn công mới nhắm vào các tổ chức tài chính, quỹ đầu tư tư nhân và dịch vụ chuyên nghiệp đang được quy về UNC6671, nhóm tống tiền dữ liệu có liên hệ với hệ sinh thái BlackFile. Điểm đáng chú ý không nằm ở mã độc phức tạp, mà ở cách […]
npm campaign profile: 18 malicious packages targeting Alibaba tools ecosystem
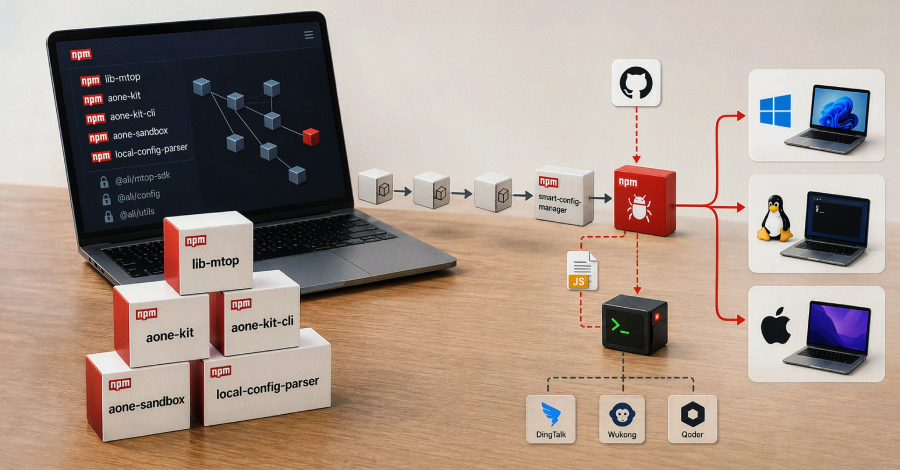
Một chiến dịch supply chain mới trên npm cho thấy kẻ tấn công không còn chỉ rải mã độc đại trà để săn số lượt tải lớn. Theo The Hacker News và báo cáo kỹ thuật của Socket, 18 gói npm độc hại đã được thiết kế để giả mạo hoặc bám theo các gói […]
Mirage Kitten profile: NightLedger and its tactics to stick deep into target networks
Mirage Kitten, còn được biết đến với các tên UNC1549, Smoke Sandstorm hoặc Nimbus Manticore, tiếp tục cho thấy mức độ trưởng thành của một nhóm APT chuyên hoạt động gián điệp mạng tại Trung Đông và châu Phi. Báo cáo mới của Kaspersky cho biết nhóm này đã sử dụng một bộ công cụ […]
Laundry Bear Profile: OWAReaper turns Outlook Web Access email into persistent mailbox access
Nhóm tin tặc do nhà nước Nga hậu thuẫn Laundry Bear, còn được Microsoft theo dõi với tên Void Blizzard và Proofpoint gọi là TA488, đang bị cáo buộc khai thác một lỗ hổng zero-day trong Outlook Web Access của Microsoft Exchange để cài backdoor OWAReaper. Điểm đáng chú ý không chỉ nằm ở việc […]
GitHub Actions profile: When runner is turned into cPanel and WHM attack infrastructure
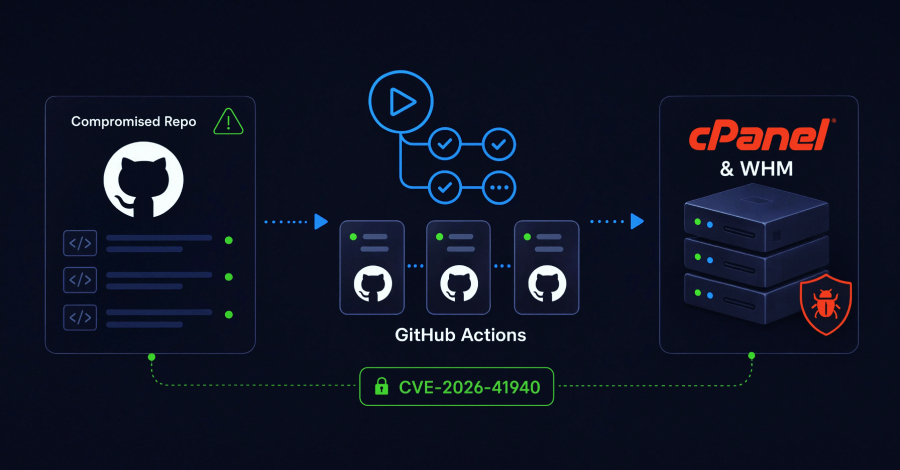
Một chiến dịch mới được Socket ghi nhận cho thấy kẻ tấn công không cần cài mã độc trực tiếp vào máy của người dùng thư viện PHP. Thay vào đó, chúng chiếm quyền các kho mã nguồn, nhúng hàng trăm workflow độc hại và biến GitHub Actions thành hạ tầng quét, khai thác máy […]
 Tiếng Việt
 English
