
Hồ sơ KillSec: Chiến dịch KillSwitch triệt phá mạng lưới ransomware bị nghi do thiếu niên điều hành
Ngày 30/9/2026, lực lượng thực thi pháp luật tại nhiều quốc gia đồng loạt hành động trong Operation KillSwitch, kiểm soát hạ tầng của nhóm ransomware KillSec, bắt giữ tạm thời ba nghi phạm và khám xét tám địa điểm tại Hy Lạp, Romania, Tây Ban Nha và Vương quốc Anh. Điểm gây chú ý […]
Hồ sơ CVE-2026-73570: Từ một email đến quyền kiểm soát máy chủ Zimbra
CVE-2026-73570 cho thấy một email được tạo đặc biệt có thể trở thành điểm khởi đầu của chuỗi xâm nhập nghiêm trọng: thực thi lệnh từ xa, cài web shell, đánh cắp bí mật xác thực, đọc dữ liệu hộp thư và di chuyển ngang giữa các máy chủ Zimbra. Microsoft ghi nhận hoạt động […]
Hồ sơ Psychedelic Stealer: CAPTCHA giả biến thành trình cài mã độc đánh cắp dữ liệu
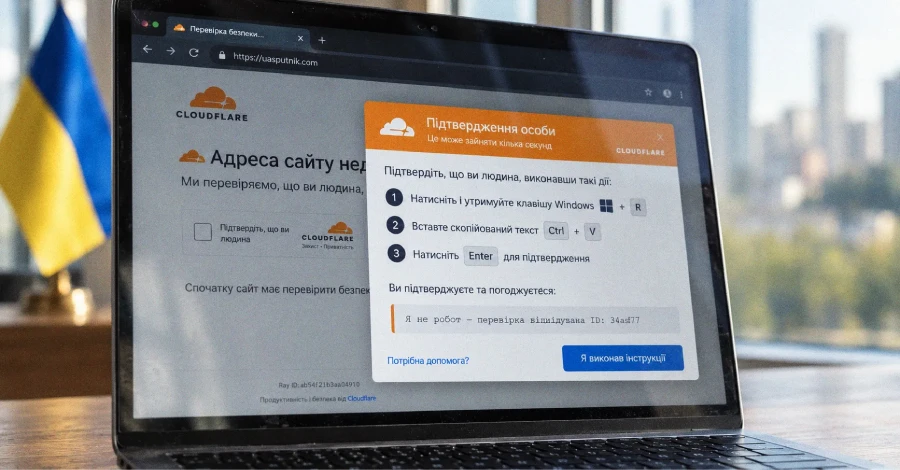
Psychedelic Stealer là một mã độc đánh cắp thông tin mới được Arctic Wolf Labs ghi nhận trong chiến dịch ClickFix nhắm mạnh vào người dùng Ukraine. Thay vì khai thác lỗ hổng trình duyệt, kẻ vận hành xâm nhập các website doanh nghiệp hợp pháp, chèn trang xác minh Cloudflare giả rồi thuyết phục […]
Hồ sơ ShinyHunters: Tuyên bố xâm nhập FBI và bài toán xác minh một vụ rò rỉ lớn
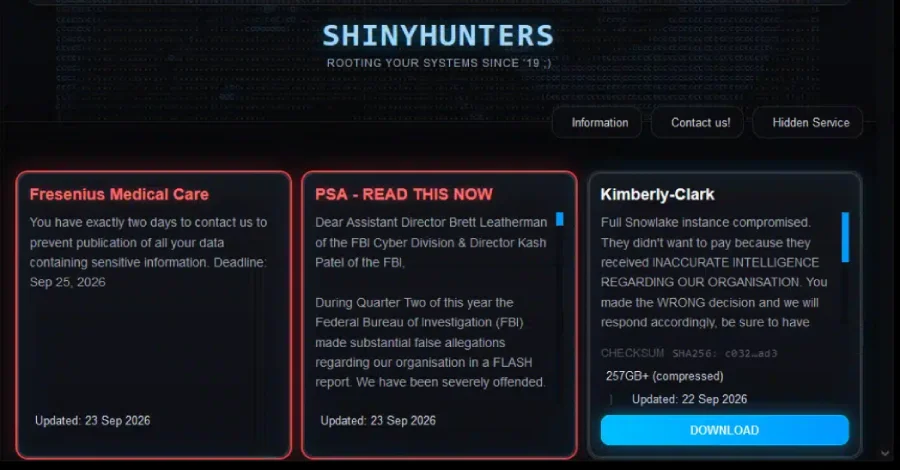
ShinyHunters tuyên bố đã xâm nhập các hệ thống liên quan đến cổng tuyển dụng FBIJobs.gov và lấy được dữ liệu của nhân viên, cựu nhân viên cùng ứng viên. Tuy nhiên, tại thời điểm công bố, Cục Điều tra Liên bang Mỹ (FBI) mới chỉ xác nhận đang điều tra hoạt động trái phép […]
Hồ sơ Jade Sleet: Backdoor macOS biến máy DevOps thành cửa ngõ vào hạ tầng đám mây
Jade Sleet, nhóm đe dọa có liên hệ với Triều Tiên còn được theo dõi dưới các tên TraderTraitor, UNC4899 và PUKCHONG, đã mở rộng hoạt động ra ngoài lĩnh vực tiền mã hóa. Một cuộc điều tra mới của SentinelLABS cho thấy hai backdoor macOS FLATROOF và ROOFDECK từng xuất hiện trong vụ tấn […]
Hồ sơ APT36: Operation RapidRust đưa mã độc Rust vào mạng chính phủ và quốc phòng
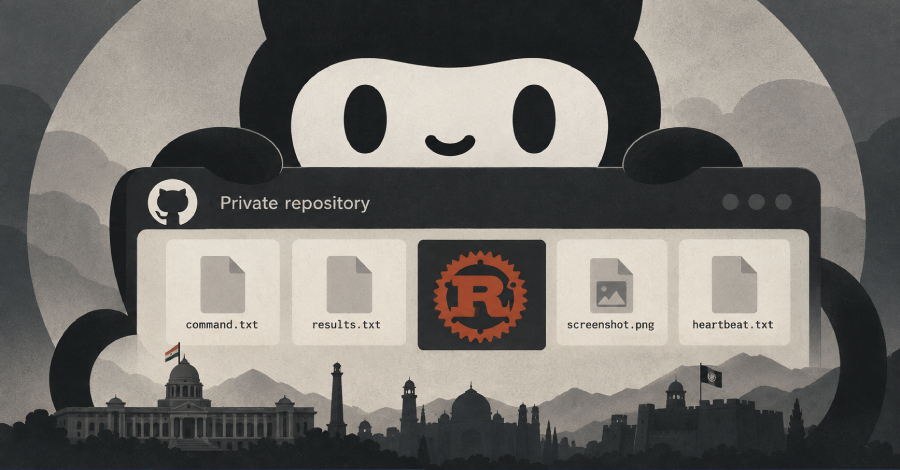
Chiến dịch Operation RapidRust cho thấy Transparent Tribe, còn được theo dõi dưới tên APT36 hoặc Earth Karkaddan, tiếp tục nâng cấp năng lực gián điệp mạng nhằm vào cơ quan chính phủ và quốc phòng tại Ấn Độ và Afghanistan. Báo cáo của Zscaler ThreatLabz công bố ngày 16/9/2026 mô tả bốn công cụ […]
Hồ sơ Black Axe: Năm nghi phạm bị dẫn độ sang Mỹ sau một thập kỷ lừa đảo tình cảm
Năm người bị cáo buộc giữ vai trò nổi bật trong Black Axe đã bị dẫn độ từ Nam Phi sang Mỹ ngày 11/9/2026, khép lại một chặng điều tra kéo dài nhiều năm đối với mạng lưới bị cáo buộc tổ chức lừa đảo tình cảm, gian lận phí trả trước và rửa tiền […]
Hồ sơ APT31: Bộ công cụ exploit BlueMoon bị bốn nhóm gián điệp dùng chung trong một tuần
Ngày 9 tháng 9 năm 2026, công ty bảo mật Proofpoint công bố báo cáo về một bộ công cụ khai thác lỗ hổng (exploit kit) chưa từng được ghi nhận trước đây, mang tên BlueMoon. Điều đáng lo ngại là trong vòng chưa đầy một tuần kể từ khi xuất hiện lần đầu, BlueMoon […]
Hồ sơ Sality: Botnet P2P hơn hai thập kỷ bị vô hiệu hóa bằng chính kiến trúc của nó
Sality là một trong những họ mã độc Windows tồn tại dai dẳng nhất trong lịch sử an ninh mạng hiện đại. Sau hơn hai thập kỷ lây lan qua tệp thực thi, ổ USB, chia sẻ mạng, email, website bị xâm nhập và mạng ngang hàng, hạ tầng này vừa bị các cơ quan […]
Hồ sơ ShinyHunters: Khi lừa đảo giọng nói trở thành cửa ngõ vào dữ liệu y tế
Vụ việc McKesson công bố sự cố an ninh mạng ngày 28/8/2026 đang làm nổi bật một vấn đề lớn hơn trong ngành y tế: nhóm tống tiền dữ liệu ShinyHunters không chỉ tìm lỗ hổng kỹ thuật, mà còn khai thác điểm yếu trong quy trình xác minh danh tính, hỗ trợ tài khoản […]
 Tiếng Việt
 English
