
Nhóm đe dọa liên kết với Trung Quốc được theo dõi dưới tên Jewelbug đang cho thấy một mô hình vận hành đáng chú ý: cùng một nền tảng điều khiển có thể phục vụ cả gián điệp mạng nhằm vào chính phủ, quân đội và hoạt động lừa đảo tiền mã hóa vì lợi nhuận. Theo phân tích của Symantec và Carbon Black thuộc Broadcom, trung tâm của hệ sinh thái này là XG-Web, một khung truy cập từ xa và đánh cắp thông tin đặt trọng tâm vào trình duyệt.
Điểm đáng lo không chỉ nằm ở một tiện ích mở rộng độc hại hay một backdoor đơn lẻ. Jewelbug được mô tả là nhóm hacker-for-hire có nhiều thế hệ mã điều khiển, implant cho trình duyệt, Windows, Linux, máy chủ và thiết bị mạng. Tất cả dữ liệu nạn nhân được đưa về một cơ sở dữ liệu chung, giúp nhóm vận hành nhiều mục tiêu song song mà vẫn duy trì khả năng theo dõi tập trung.
XG-Web biến trình duyệt thành kênh điều khiển
XG-Web được xây dựng như một bảng điều khiển React, backend Node.js và cơ sở dữ liệu MySQL. Nền tảng này cho phép toán tử kiểm soát trình duyệt nạn nhân, thu thập cookie, lịch sử duyệt web, bookmark, ảnh chụp màn hình, clipboard, thông tin đăng nhập và lưu lượng web. Các payload được làm rối và lưu qua Google Docs công khai, trong khi tên miền điều khiển được ngụy trang giống tài nguyên quen thuộc như Google Fonts.
Implant nổi bật nhất là tiện ích mở rộng độc hại mang tên PDF Viewer, có thể hoạt động trên Chrome và Firefox. Sau khi được cài, tiện ích xin các quyền nguy hiểm như truy cập cookie, debugger, native messaging, chặn web request và chạy script trên mọi trang. Để thoát khỏi giới hạn sandbox của trình duyệt, tiện ích giao tiếp với một helper Windows có tên đánh lừa là com.microsoft.runedge, từ đó chạy lệnh qua Windows command interpreter.
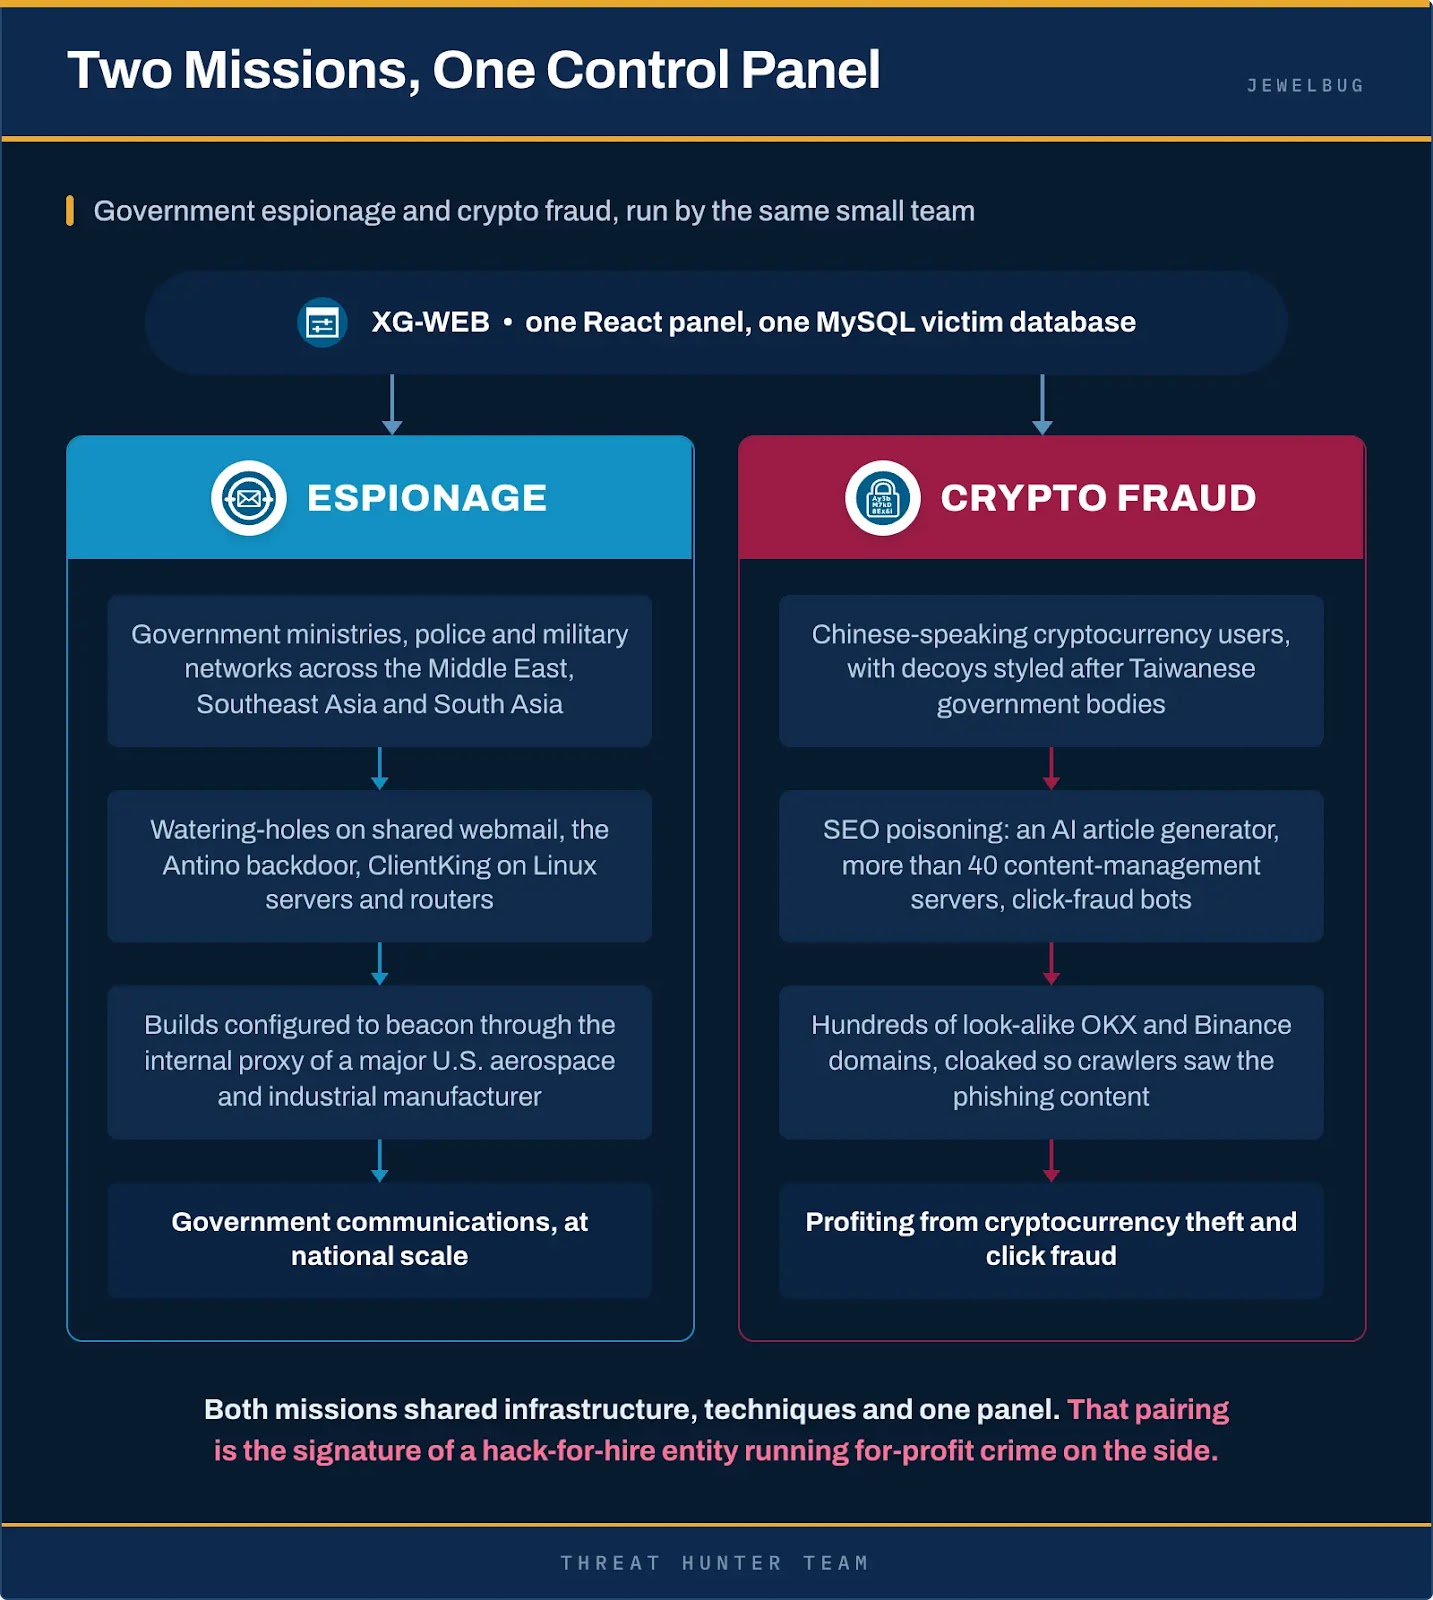
Một nhóm, hai động cơ
Jewelbug được cho là nhắm vào tổ chức chính phủ và quân sự ở Trung Đông, Đông Nam Á và Nam Á. Trong một chiến dịch lớn, nhóm đã xâm nhập nhà cung cấp hosting để chèn mã JavaScript vào hệ thống webmail dùng bởi nhiều bộ ngành của một chính phủ Trung Đông. Mã độc kích hoạt ở trang đăng nhập và giao diện hộp thư, đánh cắp cookie qua WebSocket rồi chỉ triển khai bước tiếp theo nếu nạn nhân khớp điều kiện mục tiêu.
Song song với hoạt động gián điệp, nhóm còn vận hành chiến dịch tài chính nhắm vào người dùng tiền mã hóa nói tiếng Trung thông qua các cổng tải giả mạo sàn giao dịch. Module clipboard có khả năng thay thế địa chỉ ví tiền mã hóa được sao chép bằng địa chỉ của kẻ tấn công, dù báo cáo cho biết chức năng này chưa ghi nhận kích hoạt quy tắc thay thế trong giai đoạn theo dõi.
Quy mô dữ liệu bị thu thập
Theo Broadcom, hạ tầng của chiến dịch đã ghi nhận hơn một triệu dòng check-in từ implant, hơn 580.000 cookie trình duyệt bị đánh cắp, hàng nghìn thông tin đăng nhập và ít nhất 2.300 nội dung email bị trích xuất. Log máy chủ cũng ghi nhận khoảng 1,1 triệu sự kiện định vị địa lý từ khoảng 4.300 địa chỉ IP nguồn khác nhau.
Những con số này cho thấy Jewelbug không chỉ là một chiến dịch lẻ, mà là một hệ sinh thái tấn công được vận hành có tổ chức. Việc cùng lúc kiểm soát trình duyệt, endpoint, máy chủ Linux và thiết bị mạng giúp nhóm mở rộng từ một tài khoản hoặc một tiện ích độc hại thành quyền quan sát sâu hơn trong môi trường nội bộ.
Defensive Lessons
Với tổ chức, hồ sơ Jewelbug nhấn mạnh tầm quan trọng của việc giám sát tiện ích trình duyệt, native messaging host, hành vi truy cập cookie và các kết nối WebSocket bất thường trong webmail. Các đội bảo mật cần xem trình duyệt là một bề mặt tấn công trọng yếu, không chỉ là ứng dụng người dùng cuối.
Với cá nhân, đặc biệt là người dùng tiền mã hóa, rủi ro đến từ cổng tải giả mạo và tiện ích trình duyệt không rõ nguồn gốc vẫn rất lớn. Cần tải phần mềm từ nguồn chính thức, kiểm tra quyền của extension, hạn chế đăng nhập ví hoặc sàn giao dịch trên môi trường đã cài nhiều tiện ích, đồng thời xác minh địa chỉ ví trước khi xác nhận giao dịch.
Trường hợp Jewelbug cũng cho thấy ranh giới giữa gián điệp mạng và tội phạm tài chính ngày càng mờ. Một hạ tầng tấn công có thể được dùng để thu thập tình báo, kiếm tiền và thử nghiệm kỹ thuật che giấu cùng lúc. Đây là lý do các tổ chức cần kết hợp tình báo mối đe dọa, kiểm soát trình duyệt và săn tìm dấu hiệu hậu khai thác trong một quy trình phòng thủ thống nhất.
VNCyberS tổng hợp từ The Hacker News và Broadcom Symantec
















 Tiếng Việt
 English
