
Nhóm gián điệp mạng Mustang Panda, thường được các hãng bảo mật xếp vào nhóm có liên hệ với Trung Quốc, đang bị Acronis Threat Research Unit theo dõi trong hai chiến dịch nhắm vào cơ quan chính phủ Ấn Độ và các mục tiêu liên quan đến thủy điện. Theo The Hacker News, chiến dịch mới đáng chú ý vì kẻ tấn công biến Zoho WorkDrive, một dịch vụ lưu trữ đám mây hợp pháp, thành kênh điều khiển và truyền dữ liệu.
Cách tiếp cận này làm cho lưu lượng độc hại dễ lẫn vào hoạt động bình thường của tổ chức. Trong môi trường chính phủ, nơi các nền tảng cộng tác và lưu trữ đám mây xuất hiện thường xuyên, việc một tiến trình lạ âm thầm gọi API đám mây có thể không gây chú ý ngay nếu thiếu giám sát hành vi theo ngữ cảnh.
Bối cảnh và mục tiêu của chiến dịch
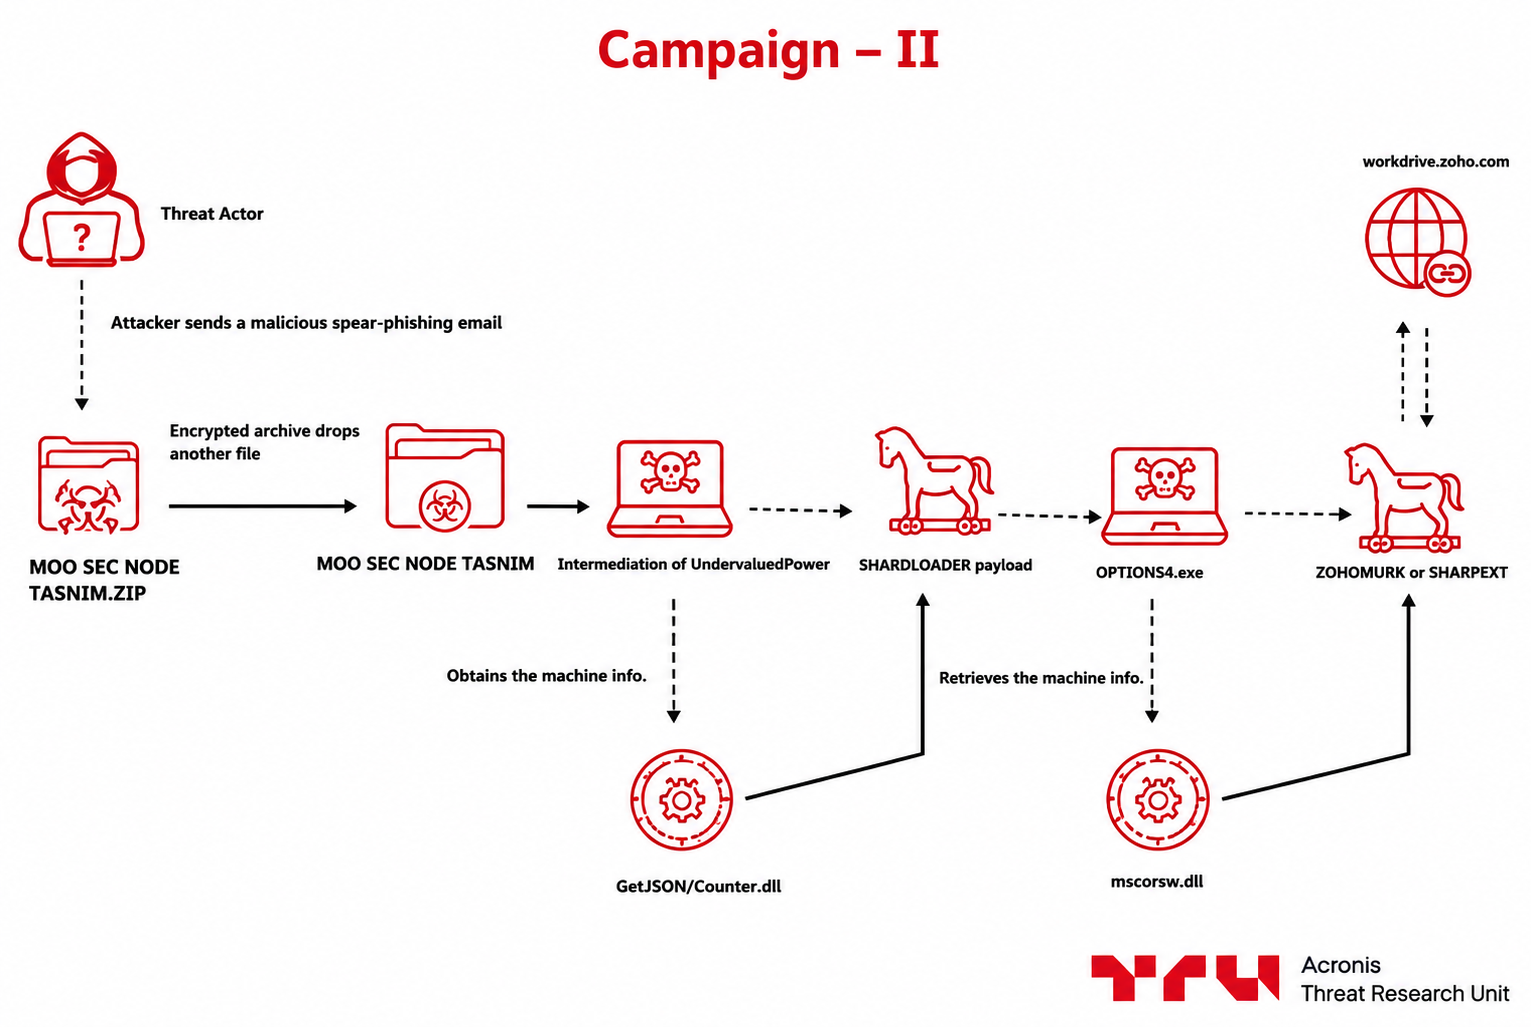
Acronis cho biết đã phát hiện các hệ thống bị xâm nhập trong mạng chính phủ Ấn Độ, bao gồm máy tính được sử dụng bởi nhân sự hành chính cấp cao, và đã phối hợp với CERT-In trong quá trình thông báo và xử lý. Hai chiến dịch được mô tả có mồi nhử phù hợp với mục tiêu: một liên quan đến đề xuất hợp tác thủy điện, một liên quan đến biên bản ghi nhớ giữa các tổ chức Ấn Độ và Đài Loan.
Theo đánh giá của Acronis, mục tiêu tình báo bao gồm kế hoạch thủy điện của Ấn Độ và quan hệ quốc phòng với Đài Loan. Đây là những chủ đề có giá trị địa chính trị cao, phù hợp với mô hình hoạt động lâu dài của Mustang Panda: dùng mồi nhử ngoại giao, chính phủ hoặc hạ tầng trọng yếu để thu thập thông tin chiến lược.
Cách Zoho WorkDrive bị lạm dụng
Điểm nổi bật trong chiến dịch là việc dùng Zoho WorkDrive làm kênh ra lệnh và trích xuất dữ liệu. Thay vì chỉ dựa vào máy chủ điều khiển dễ bị chặn, mã độc tận dụng một dịch vụ hợp pháp vốn có thể đã được cho phép trong mạng nạn nhân. Điều này giúp hoạt động trao đổi dữ liệu giống lưu lượng đám mây thông thường hơn là kết nối đến hạ tầng tấn công rõ ràng.
Acronis nêu ba công cụ mới trong chiến dịch, gồm Pubload, Toneshell variant và một uploader được dùng để đưa dữ liệu lên Zoho WorkDrive. Các mẫu tấn công cũng tiếp tục tận dụng kỹ thuật DLL sideloading, trong đó thành phần độc hại được nạp thông qua phần mềm hợp pháp để giảm khả năng bị phát hiện.
Chuỗi xâm nhập và dấu vết kỹ thuật
Cả hai chiến dịch được cho là bắt đầu bằng tệp ZIP, trong đó DLL độc hại được đặt thuộc tính ẩn. Acronis nhận định phương thức phát tán nhiều khả năng là spear-phishing, vì nội dung mồi nhử được thiết kế sát với bối cảnh công việc của mục tiêu. Sau khi được kích hoạt, chuỗi sideloading sử dụng lại thành phần liên quan Solid PDF Creator và có điểm tương đồng mã với Toneshell.
Các chỉ dấu đáng chú ý gồm tên miền điều khiển couldinstallup[.]com, khóa persistence trong Run, scheduled task mang tên SolidPDFPcl2Bmp và lỗi chính tả RunOnece xuất hiện lặp lại trong nhiều implant. Acronis cũng ghi nhận hạ tầng máy chủ nằm trong cùng dải mạng với hạ tầng từng được IBM X-Force liên hệ với Mustang Panda.
Vì sao chiến dịch này đáng chú ý?
Chiến dịch cho thấy các nhóm APT ngày càng khai thác vùng xám giữa hoạt động hợp pháp và độc hại. Dịch vụ đám mây phổ biến giúp tổ chức làm việc hiệu quả hơn, nhưng cũng tạo thêm bề mặt để kẻ tấn công ẩn lưu lượng, duy trì hiện diện và đưa dữ liệu ra ngoài nếu không có chính sách kiểm soát ứng dụng đủ chi tiết.
Đối với các tổ chức trong lĩnh vực chính phủ, năng lượng, nghiên cứu và ngoại giao, rủi ro không chỉ nằm ở mã độc. Mồi nhử được cá nhân hóa theo quan hệ hợp tác, dự án hạ tầng hoặc hồ sơ chính sách có thể khiến người dùng mở tệp vì tin rằng đó là tài liệu công việc thật.
Defensive Lessons
Không có một bản vá đơn lẻ nào giải quyết toàn bộ chiến dịch dạng này. Trọng tâm phòng thủ là phát hiện chuỗi delivery, theo dõi DLL sideloading, kiểm tra tiến trình không phải trình duyệt nhưng lại gọi API đám mây, và đối chiếu hành vi endpoint với vai trò thực tế của người dùng.
Các tổ chức nên rà soát quyền truy cập dịch vụ lưu trữ đám mây, giám sát user-agent bất thường, cảnh báo khi tiến trình văn phòng hoặc tiện ích PDF tạo kết nối mạng không phù hợp, đồng thời huấn luyện nhân sự nhận diện mồi nhử gắn với hợp tác quốc tế hoặc dự án hạ tầng. Với mục tiêu rủi ro cao, quy trình xác minh tài liệu đến từ đối tác cần được tách khỏi email hoặc kênh nhận tệp ban đầu.
Nhìn rộng hơn
Mustang Panda từng nhiều lần bị nhắc đến trong các hoạt động nhắm vào chính phủ, tổ chức ngoại giao và khu vực châu Á. Việc chiến dịch lần này liên quan đến thủy điện và quan hệ Ấn Độ – Đài Loan cho thấy thông tin hạ tầng, năng lượng và chính sách đối ngoại tiếp tục là mục tiêu hấp dẫn của gián điệp mạng.
Đối với độc giả phổ thông, bài học dễ nhớ là các dịch vụ quen thuộc không tự động đồng nghĩa với an toàn. Khi một tệp nén, tài liệu PDF hoặc đề xuất hợp tác đến từ kênh chưa được xác minh, rủi ro không chỉ là mở nhầm tệp độc hại mà còn là vô tình trao cho kẻ tấn công một lối vào mạng nội bộ.
VNCyberS tổng hợp từ The Hacker News, Acronis Threat Research Unit và CERT-In
















 Tiếng Việt
 English
