
Giới thiệu về Bad Epoll
Một lỗ hổng bảo mật nghiêm trọng trong nhân Linux vừa được công bố với tên gọi Bad Epoll (mã định danh CVE-2026-46242). Lỗ hổng này cho phép người dùng bình thường không có quyền đặc biệt có thể chiếm quyền kiểm soát hoàn toàn hệ thống với đặc quyền root. Bad Epoll ảnh hưởng rộng rãi đến các hệ điều hành Linux trên máy tính cá nhân, máy chủ và cả thiết bị Android.
Điểm đáng chú ý của Bad Epoll không chỉ nằm ở mức độ nguy hiểm mà còn ở việc nó đã “vượt mặt” được Mythos – mô hình AI mạnh mẽ nhất của Anthropic hiện nay. Trong khi Mythos có thể phát hiện ra một lỗ hổng tương tự trước đó, nó lại hoàn toàn bỏ lỡ Bad Epoll, cho thấy sự phức tạp cực độ của các lỗi race-condition (tình trạng tranh chấp) trong mã nguồn nhân hệ điều hành.
Cơ chế kỹ thuật: Khi sáu chỉ lệnh quyết định vận mệnh hệ thống
Lỗ hổng này nằm trong epoll, một tính năng tiêu chuẩn của Linux cho phép chương trình theo dõi nhiều tệp tin hoặc kết nối mạng cùng lúc. Đây là thành phần thiết yếu cho các máy chủ, dịch vụ mạng và trình duyệt web, khiến việc vô hiệu hóa nó là điều không thể.
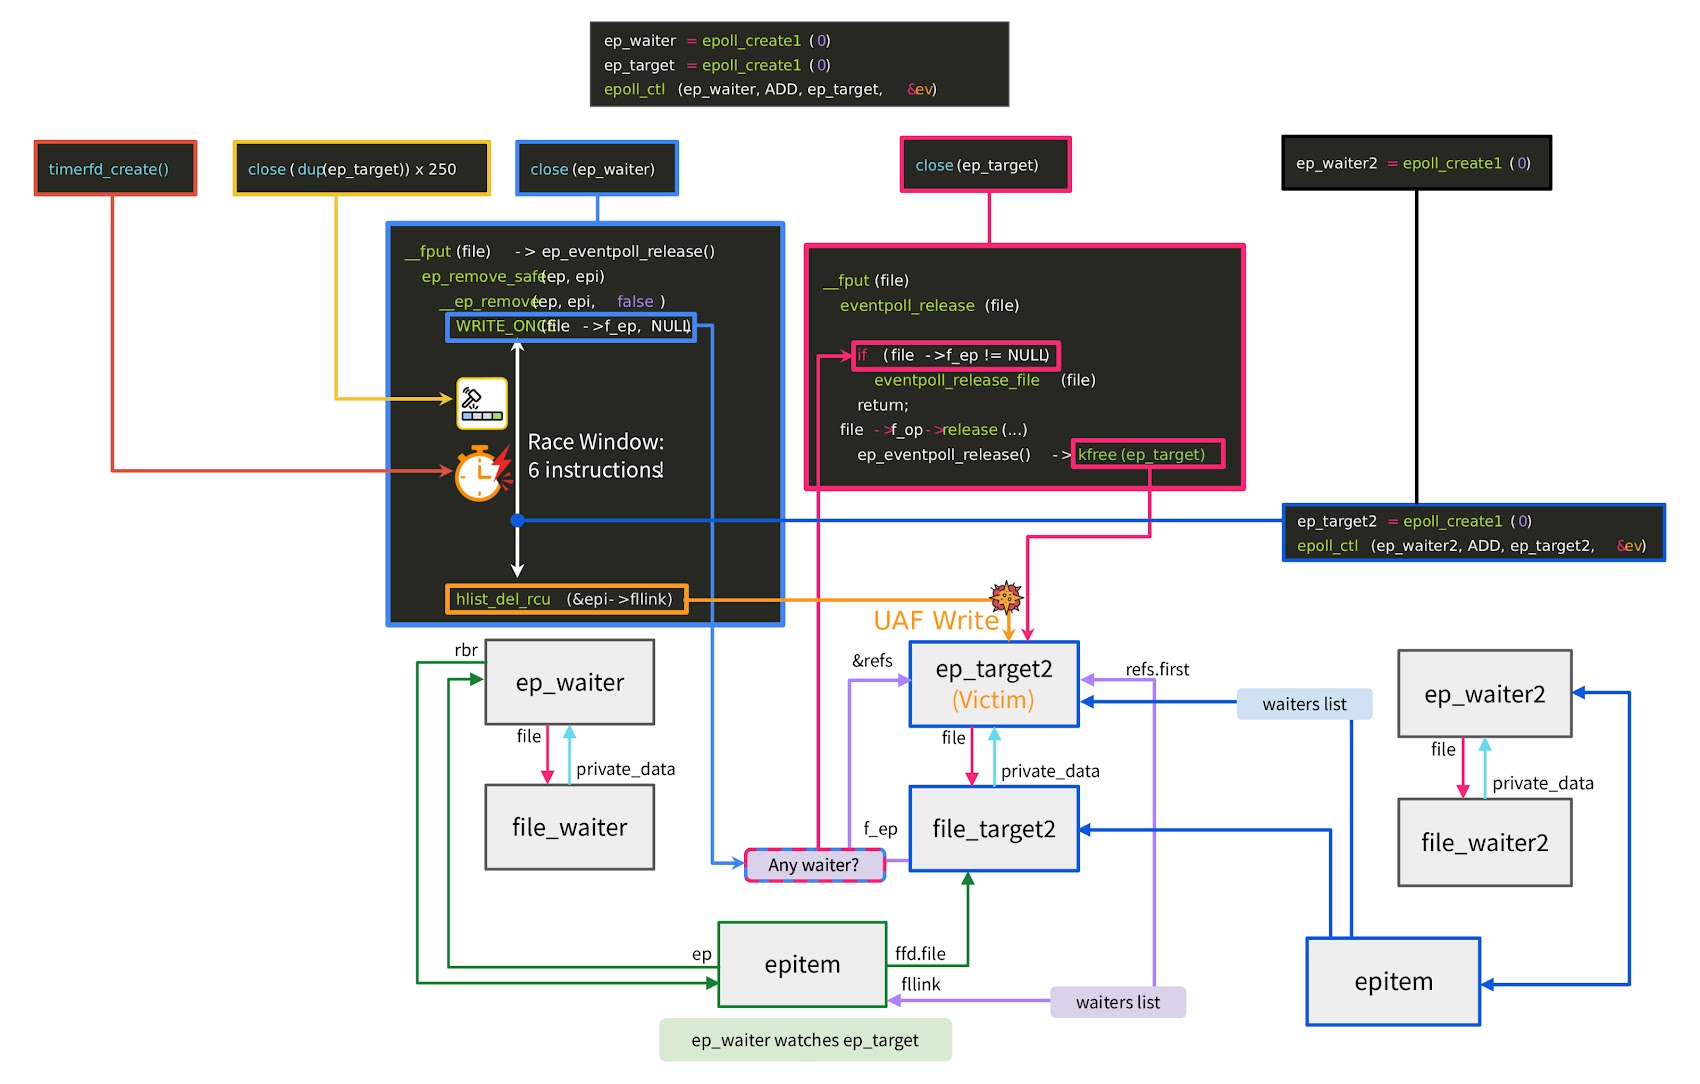
Về mặt kỹ thuật, Bad Epoll là một lỗi “use-after-free” (sử dụng bộ nhớ sau khi đã giải phóng). Lỗi xảy ra khi hai phần khác nhau của nhân Linux cố gắng dọn dẹp cùng một đối tượng nội bộ tại cùng một thời điểm. Một luồng thực thi giải phóng bộ nhớ trong khi luồng kia vẫn đang ghi dữ liệu vào đó. Sự xung đột này, dù chỉ diễn ra trong một cửa sổ thời gian cực ngắn – khoảng sáu chỉ lệnh máy – cho phép kẻ tấn công làm hỏng bộ nhớ nhân và từ đó leo thang đặc quyền lên mức cao nhất.
Nhà nghiên cứu Jaeyoung Chung, người phát hiện ra lỗ hổng, cho biết việc khai thác thành công đòi hỏi kỹ thuật căn chỉnh thời gian cực kỳ chính xác. Tuy nhiên, mã khai thác (exploit) do ông xây dựng đã chứng minh khả năng đạt được quyền root với tỷ lệ thành công lên tới 99% trên các hệ thống thử nghiệm.
Mối đe dọa thực tế đối với Android và trình duyệt
Bad Epoll trở nên đặc biệt nguy hiểm vì hai lý do chính:
- Vượt rào chắn Sandbox: Theo báo cáo, lỗ hổng có thể được kích hoạt từ bên trong môi trường sandbox của trình duyệt Chrome – nơi vốn chặn hầu hết các lỗi nhân Linux khác.
- Tác động đến Android: Không giống như nhiều lỗi leo thang đặc quyền Linux khác thường bị giới hạn, Bad Epoll có thể tiếp cận và khai thác trên nền tảng Android.
Mặc dù hiện tại chưa có bằng chứng cho thấy lỗ hổng này bị khai thác trong các cuộc tấn công thực tế và nó cũng chưa xuất hiện trong danh mục KEV của CISA, nhưng các chuyên gia cảnh báo rằng sự xuất hiện của mã khai thác mẫu (Proof-of-Concept) trên GitHub sẽ sớm thu hút sự chú ý của các nhóm tội phạm mạng.
Bài học về giới hạn của AI trong bảo mật
Việc AI bỏ lỡ Bad Epoll là một bài học đắt giá. Có hai lý do chính được đưa ra: thứ nhất, cửa sổ thời gian xảy ra lỗi quá nhỏ khiến việc mô phỏng chuỗi sự kiện là cực khó; thứ hai, lỗi này không để lại nhiều dấu hiệu rõ ràng trong quá trình thực thi, khiến các công cụ phát hiện lỗi tiêu chuẩn của nhân Linux (như KASAN) dễ dàng bị qua mặt.
Điều này khẳng định rằng, dù AI đang trở thành trợ thủ đắc lực trong việc tìm kiếm lỗ hổng, nhưng sự nhạy bén và tư duy phân tích của con người vẫn đóng vai trò quyết định đối với những lỗi kỹ thuật tinh vi nhất.
Khuyến nghị ứng phó
Hiện tại, bản vá chính thức đã được phát hành. Người quản trị hệ thống và người dùng được khuyến nghị:
- Cập nhật nhân Linux lên phiên bản mới nhất có chứa bản vá (upstream commit a6dc643c6931). Các bản phân phối Linux như Ubuntu, Debian, Red Hat cũng đang nhanh chóng đưa bản vá vào kho lưu trữ chính thức.
- Đối với người dùng Android, hãy kiểm tra và cài đặt các bản cập nhật bảo mật hàng tháng ngay khi có thông báo từ nhà sản xuất. Các thiết bị chạy nhân phiên bản 6.4 trở lên là nhóm đối tượng chịu ảnh hưởng trực tiếp.
VNCyberS tổng hợp từ The Hacker News, CISA và GitHub
















 Tiếng Việt
 English
