
Google Threat Intelligence Group (GTIG) cho biết đã phối hợp với Mandiant và các đối tác để làm gián đoạn một chiến dịch gián điệp mạng toàn cầu dùng mã độc GRIDTIDE. Nhóm đứng sau hoạt động này được Google theo dõi là UNC2814, một tác nhân bị nghi có liên hệ với Trung Quốc, nhắm trọng tâm vào viễn thông và cơ quan chính phủ tại nhiều khu vực.
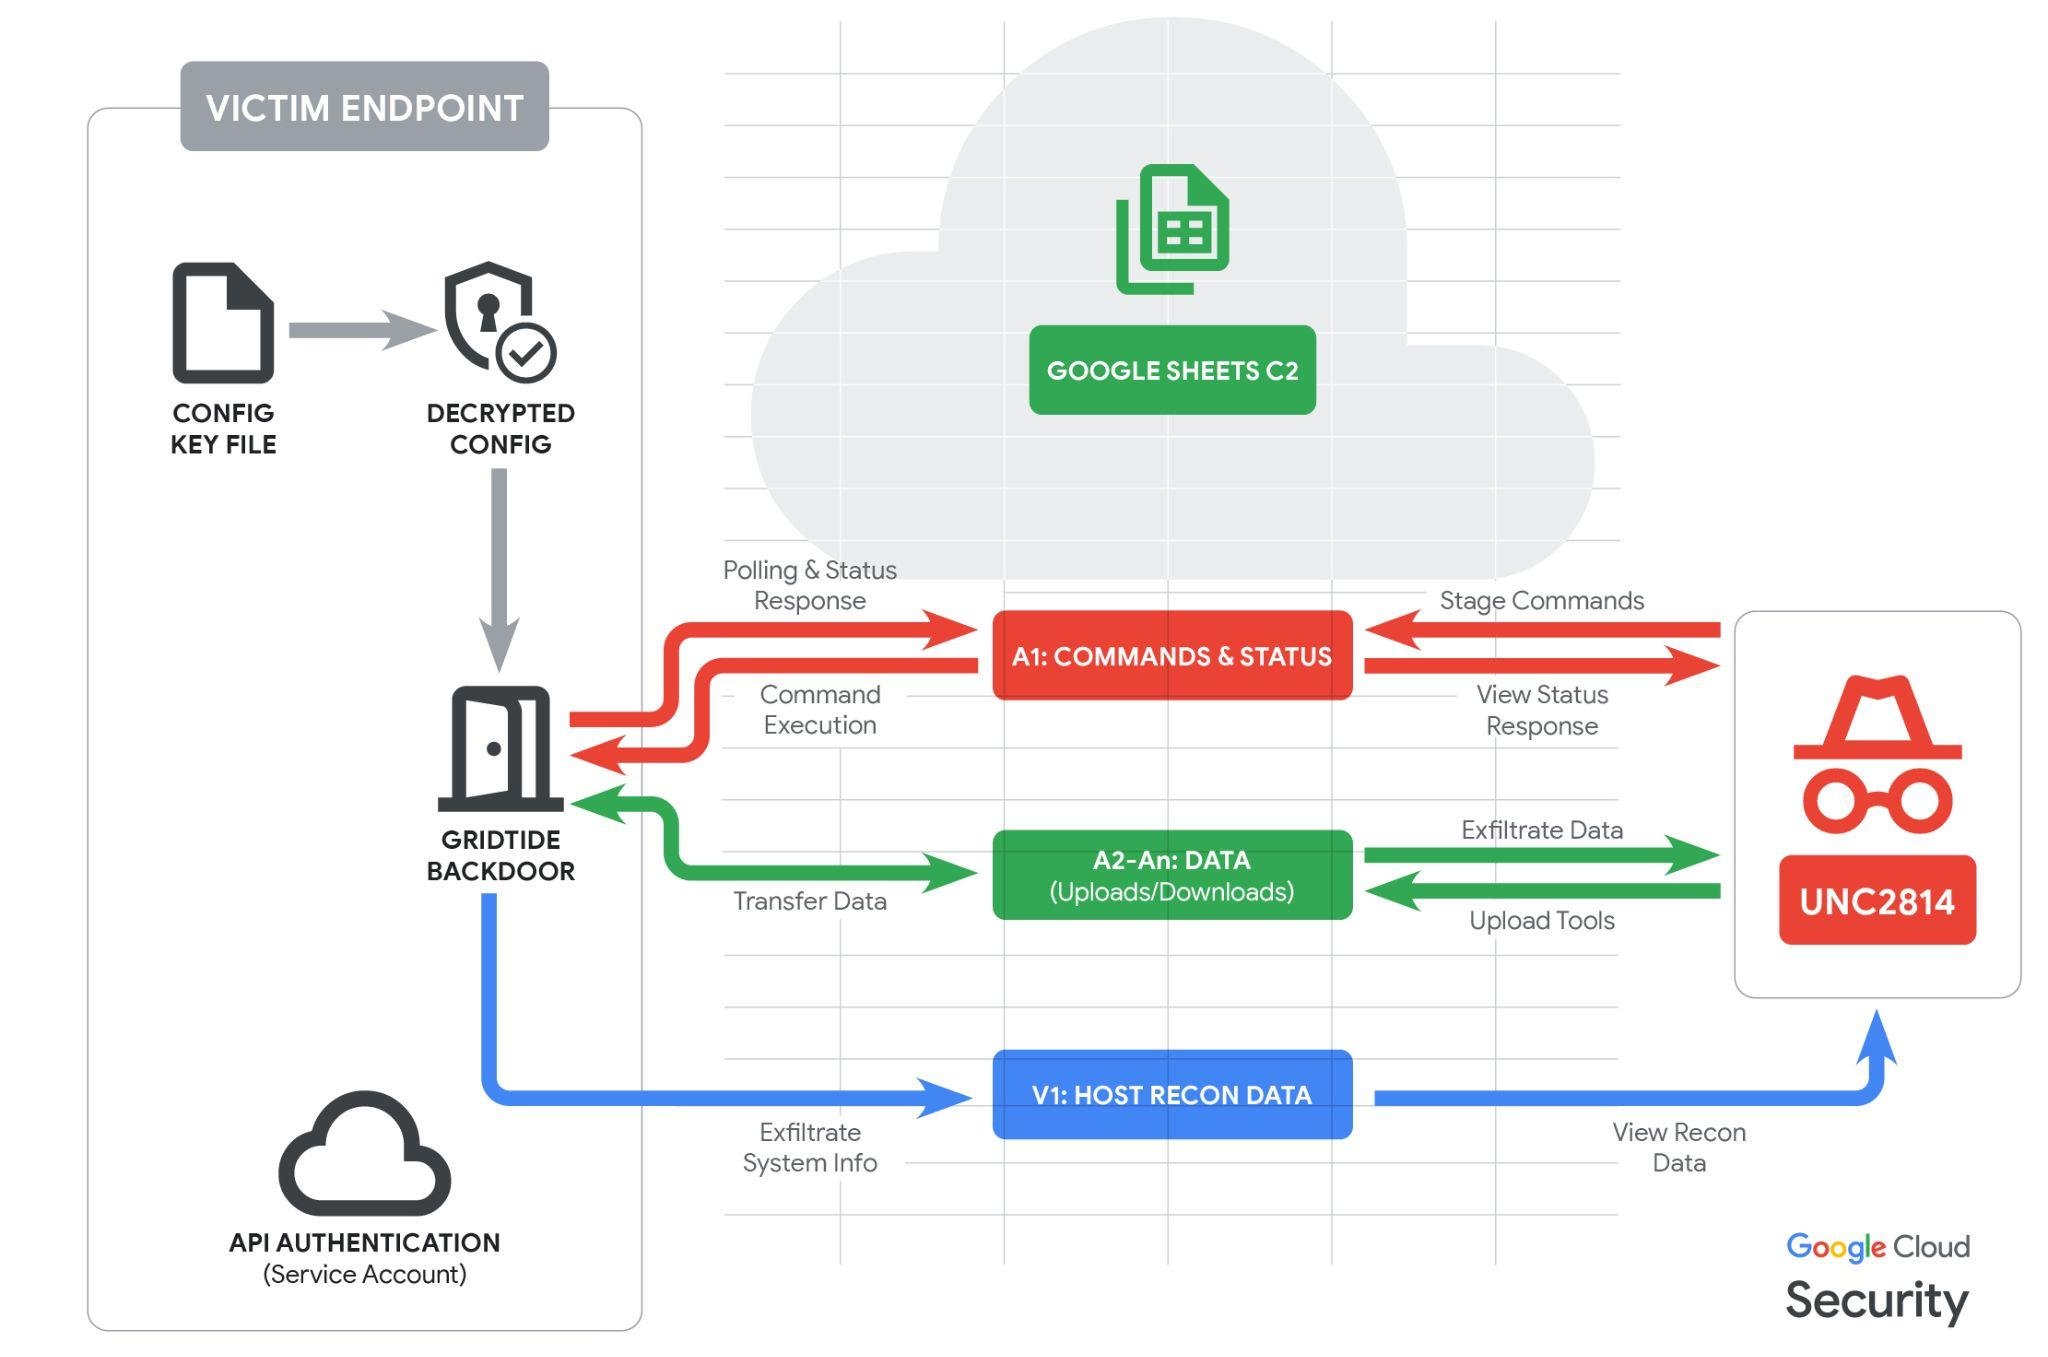
Điểm đáng chú ý của hồ sơ UNC2814 không chỉ nằm ở quy mô nạn nhân, mà còn ở cách nhóm này biến dịch vụ hợp pháp thành hạ tầng chỉ huy và kiểm soát. Thay vì duy trì một máy chủ C2 dễ bị chặn, GRIDTIDE dùng Google Sheets API để nhận lệnh, chuyển dữ liệu và che giấu hoạt động bên trong lưu lượng trông có vẻ quen thuộc với nhiều môi trường doanh nghiệp.
Bối cảnh: Gián điệp mạng trong hạ tầng quen thuộc
Trong nhiều năm, các nhóm APT có xu hướng giảm dấu vết bằng cách trộn lưu lượng độc hại vào những dịch vụ đám mây phổ biến. Cách tiếp cận này tạo thế khó cho đội phòng thủ: chặn nhầm có thể ảnh hưởng vận hành hợp pháp, nhưng bỏ qua lại khiến kênh điều khiển tồn tại lâu hơn trong mạng nội bộ.
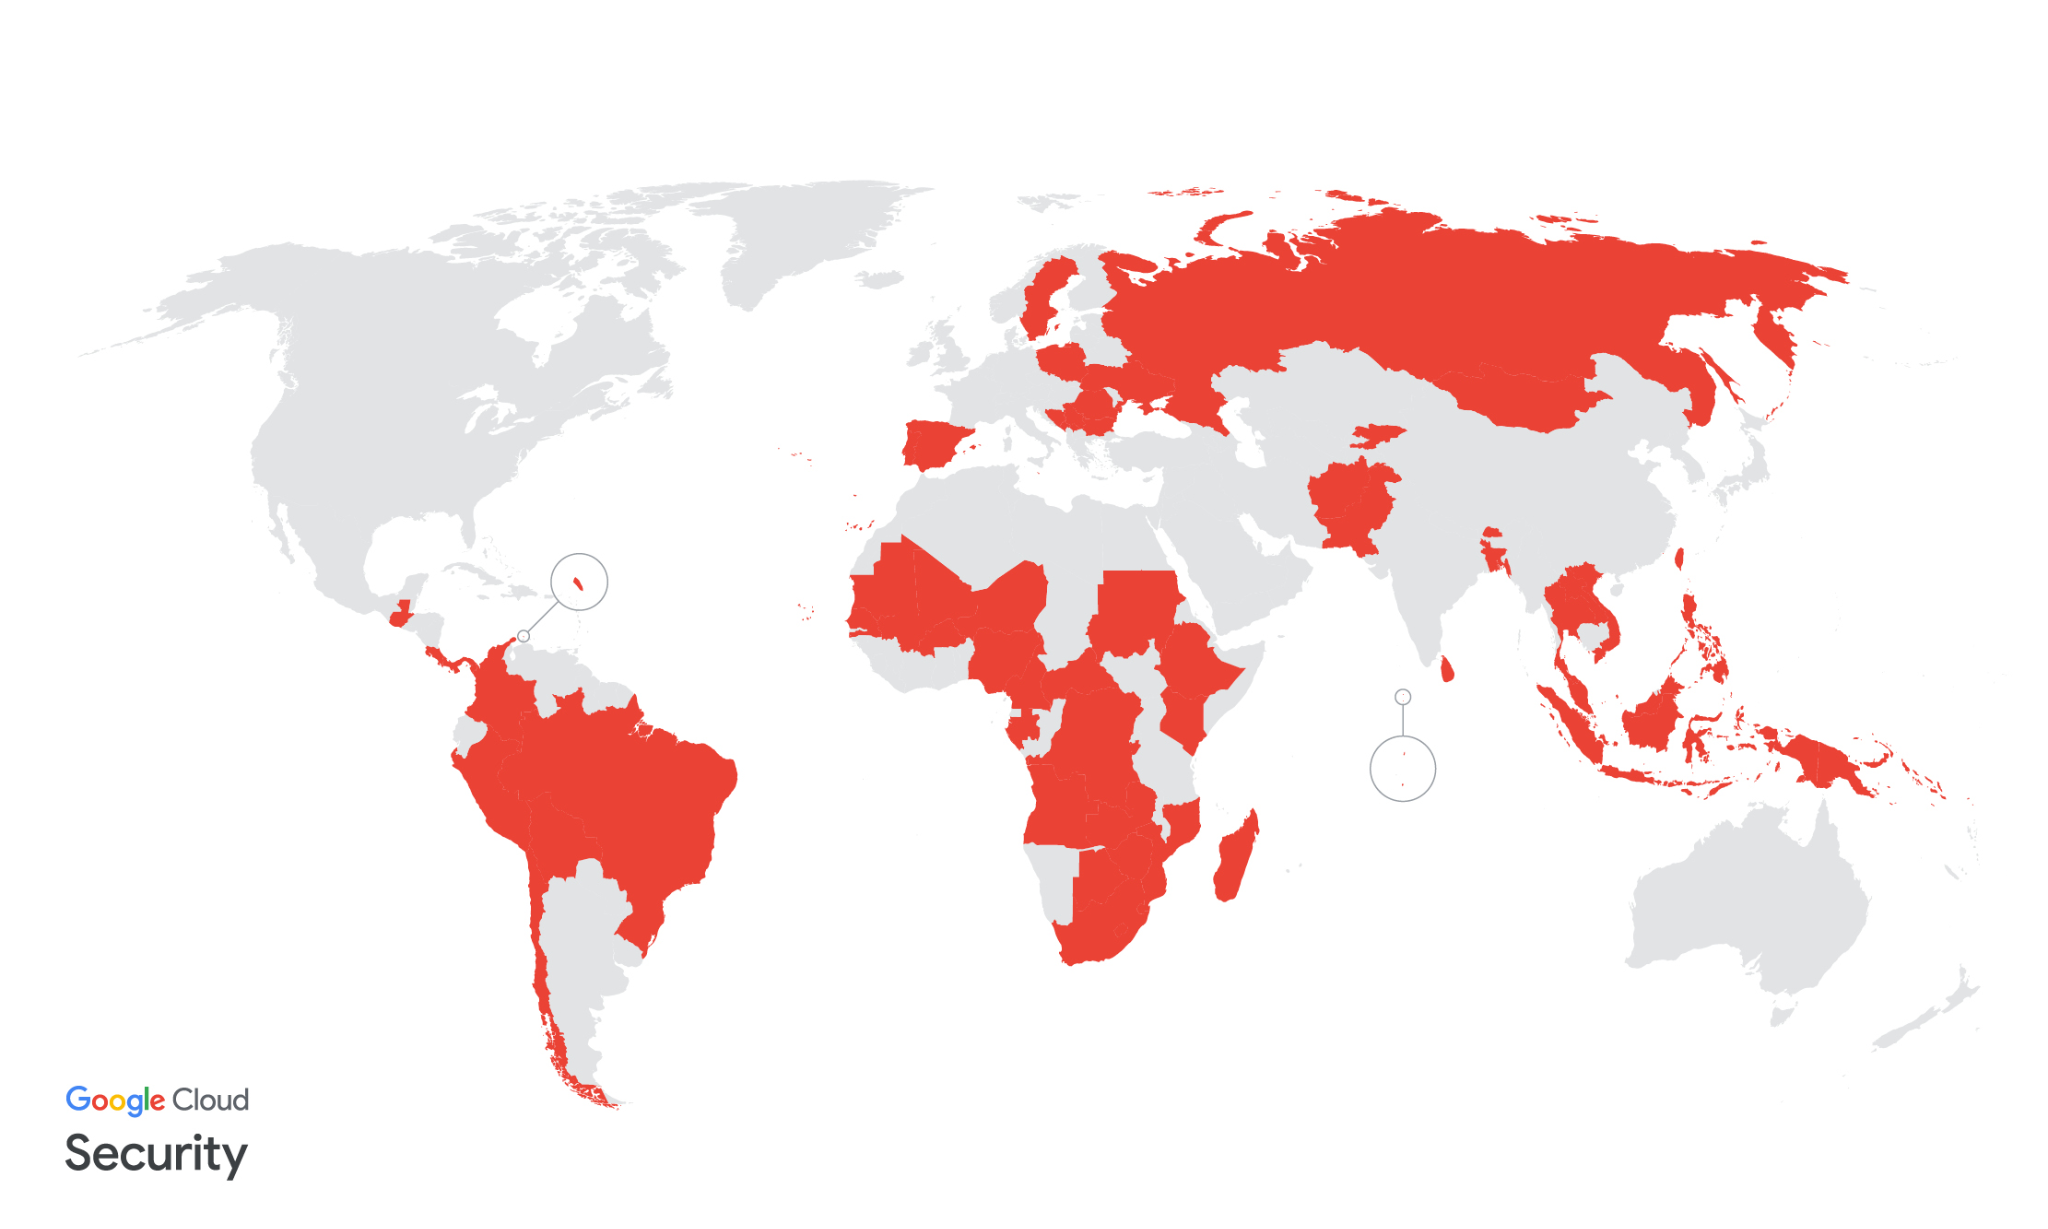
Theo GTIG, UNC2814 đã hoạt động toàn cầu ít nhất từ năm 2017. Hoạt động gần đây dùng GRIDTIDE tập trung chủ yếu vào nhà cung cấp viễn thông, đồng thời cũng nhắm đến các tổ chức chính phủ. Google xác nhận 53 vụ xâm nhập tại 42 quốc gia và ghi nhận dấu hiệu nhắm mục tiêu tại ít nhất 20 quốc gia khác.
GRIDTIDE hoạt động như thế nào
GRIDTIDE là mã độc dạng cửa hậu trên Linux. Sau khi chạy trên hệ thống nạn nhân, mã độc thu thập tên người dùng, tên máy, hệ điều hành, địa chỉ IP cục bộ, thư mục hiện tại, thiết lập ngôn ngữ và múi giờ. Các dữ liệu này được mã hóa rồi gửi về bảng tính do kẻ tấn công kiểm soát.
Cơ chế điều khiển của GRIDTIDE dựa trên từng ô trong Google Sheets. Một ô được dùng để nhận lệnh, các ô khác dùng để chuyển kết quả, tải công cụ hoặc trích xuất tệp. Lệnh có thể yêu cầu thực thi shell, tải dữ liệu lên máy nạn nhân hoặc đọc tệp từ máy nạn nhân rồi chia nhỏ dữ liệu để đưa ra ngoài.
Thiết kế này giúp kẻ tấn công tận dụng dịch vụ hợp pháp làm lớp ngụy trang. Nếu hệ thống giám sát chỉ nhìn tên miền hoặc giao thức, kết nối đến Google Sheets API có thể không lập tức bị coi là bất thường. Vì vậy, tín hiệu phát hiện cần đi sâu hơn vào tiến trình khởi tạo kết nối, đường dẫn thực thi, hành vi tạo tệp cấu hình và mẫu truy cập API.
Mục tiêu và tác động
Viễn thông là mục tiêu có giá trị đặc biệt trong hoạt động gián điệp mạng. Hạ tầng này nắm giữ luồng liên lạc, dữ liệu khách hàng, metadata và nhiều điểm kết nối với hệ thống chính phủ hoặc doanh nghiệp lớn. Khi một nhóm APT bám trụ được trong môi trường viễn thông, rủi ro không dừng ở một tổ chức đơn lẻ mà có thể lan sang chuỗi khách hàng và đối tác.
Việc Google mô tả phạm vi hơn 70 quốc gia có nạn nhân xác nhận hoặc nghi ngờ cho thấy đây không phải chiến dịch ngắn hạn. Các xâm nhập quy mô như vậy thường đòi hỏi nhiều năm chuẩn bị, tích lũy hạ tầng, kiểm thử công cụ và hiểu biết sâu về cách vận hành của mục tiêu.
Google đã làm gián đoạn chiến dịch ra sao
GTIG cho biết đã chấm dứt các dự án đám mây do kẻ tấn công kiểm soát, vô hiệu hóa hạ tầng đã biết, thu hồi quyền truy cập vào các Google Sheets bị lạm dụng và phát thông báo tới nạn nhân xác minh được. Nhóm cũng công bố chỉ dấu xâm nhập và triển khai thêm tín hiệu phát hiện trong hệ sinh thái bảo mật của Google.
Đây là điểm đáng chú ý trong xu hướng phòng thủ hiện đại: nhà cung cấp nền tảng không chỉ phát hiện mã độc mà còn có thể cắt chuỗi vận hành của đối thủ khi dịch vụ của họ bị biến thành hạ tầng tấn công. Tuy nhiên, việc một chiến dịch bị gián đoạn không đồng nghĩa rủi ro kết thúc. GTIG nhận định UNC2814 có thể nỗ lực tái lập dấu chân toàn cầu.
Bài học cho doanh nghiệp
Với doanh nghiệp, bài học quan trọng là không thể xem mọi kết nối đến dịch vụ đám mây lớn là mặc nhiên an toàn. Đội bảo mật cần giám sát tiến trình không phải trình duyệt tạo kết nối đến API nhạy cảm, phát hiện tệp cấu hình được tạo trong thư mục bất thường, kiểm tra shell chạy từ thư mục tạm và theo dõi hành vi truy cập dữ liệu có mẫu lặp lại.
Đối với nhà mạng và tổ chức chính phủ, hồ sơ UNC2814 cho thấy yêu cầu cấp thiết về phân đoạn mạng, kiểm soát đặc quyền, thu thập log chi tiết trên Linux, săn tìm mối đe dọa dựa trên hành vi và quy trình phản ứng nhanh khi phát hiện công cụ lạ trong các thư mục hệ thống. Một cảnh báo nhỏ về tiến trình hoặc tệp cấu hình có thể là dấu hiệu sớm của chiến dịch gián điệp kéo dài.
Conclusion
GRIDTIDE phản ánh cách các chiến dịch gián điệp mạng đang chuyển từ hạ tầng lộ diện sang lạm dụng nền tảng hợp pháp. Hồ sơ UNC2814 nhắc lại một thực tế: trong môi trường doanh nghiệp hiện đại, phòng thủ không chỉ là chặn mã độc, mà còn là hiểu hành vi, ngữ cảnh và mối quan hệ giữa tiến trình, dịch vụ đám mây và dữ liệu nhạy cảm.
VNCyberS tổng hợp từ Google Threat Intelligence Group
















 Tiếng Việt
 English
