
Một chiến dịch mã độc đang lợi dụng WhatsApp để phát tán tệp VBScript giả dạng tài liệu kinh doanh và tài chính, sau đó cài phần mềm quản trị từ xa hợp pháp nhằm mở đường cho kẻ tấn công truy cập hệ thống nạn nhân. Theo BleepingComputer và báo cáo kỹ thuật của Securelist/Kaspersky ngày 22/06/2026, hoạt động này đã được ghi nhận tại nhiều quốc gia, trong đó có Việt Nam.
Điểm đáng chú ý là thông điệp lừa đảo không nhất thiết đến từ tài khoản xa lạ. Kaspersky cho biết nhiều mẫu được gửi qua các tài khoản WhatsApp đã bị chiếm quyền, khiến người nhận dễ tin rằng tệp đính kèm do người quen hoặc đối tác gửi tới.
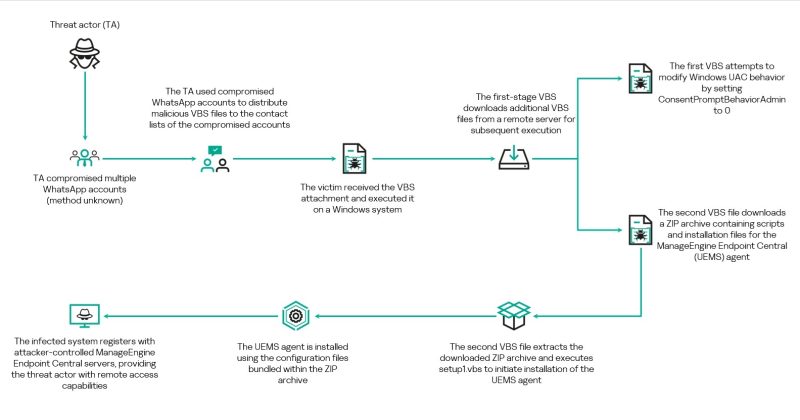
Diễn biến chính của chiến dịch
Theo dữ liệu telemetry của Kaspersky, chiến dịch xuất hiện trong tháng 6/2026 và chủ yếu nhắm vào người dùng WhatsApp Desktop hoặc WhatsApp Web. Tệp độc hại thường được đặt tên giống các chứng từ quen thuộc như báo cáo tài chính, sao kê tài khoản, thông báo nợ, danh sách thanh toán hoặc biểu mẫu kinh doanh. Một số tên tệp còn được bản địa hóa bằng nhiều ngôn ngữ để tăng khả năng đánh lừa người dùng ở nhiều khu vực.
Khi người dùng tải và mở tệp trên Windows, VBScript khởi chạy Windows Script Host rồi tải thêm các thành phần từ hạ tầng do kẻ tấn công kiểm soát. Các biến thể được phân tích dùng nhiều kỹ thuật che giấu như nối chuỗi, mã hóa nội dung, đặt tên biến ngẫu nhiên và chèn bình luận giả mạo thành phần Windows Update.
Ở giai đoạn tiếp theo, mã độc cố gắng thay đổi thiết lập User Account Control thông qua Registry, đồng thời tải về một gói ZIP chứa ManageEngine Endpoint Central. Đây vốn là phần mềm quản trị thiết bị hợp pháp trong doanh nghiệp, nhưng trong chiến dịch này bị lạm dụng để thiết lập khả năng điều khiển từ xa trên máy nạn nhân.
Vì sao hình thức này nguy hiểm
Chiến dịch kết hợp ba yếu tố có sức thuyết phục cao: kênh nhắn tin quen thuộc, tài khoản gửi có thể là người trong danh bạ, và tên tệp gợi liên tưởng tới công việc hàng ngày. Với người dùng phổ thông, một tệp có tên như báo cáo tài chính hoặc sao kê công nợ được gửi từ người quen có thể dễ dàng vượt qua lớp cảnh giác ban đầu.
Rủi ro cũng không chỉ dừng ở việc chạy một script đơn lẻ. Sau khi phần mềm RMM được cài đặt và trỏ về máy chủ do kẻ tấn công kiểm soát, hệ thống có thể bị truy cập từ xa, theo dõi hoạt động, triển khai thêm mã độc hoặc bị dùng làm bàn đạp cho các hành vi xâm nhập sâu hơn.
Phạm vi ảnh hưởng và dấu hiệu kỹ thuật
Kaspersky ghi nhận nạn nhân tại Malaysia, Brazil, Ấn Độ, Mexico, Singapore, Vương quốc Anh, Tây Ban Nha, Đài Loan, Australia, Nga, Việt Nam và một số khu vực khác. Báo cáo cho biết phần lớn nạn nhân quan sát được nằm ở Malaysia, nhưng chiến dịch có tính chất cơ hội và không thể hiện mục tiêu ngành nghề cụ thể.
Về hạ tầng, một số địa chỉ máy chủ quản lý Endpoint Central được Kaspersky liệt kê có trùng lặp với hạ tầng từng liên quan đến ValleyRAT và Gh0st RAT. Tuy nhiên, nhóm nghiên cứu chỉ đánh giá ở mức độ tin cậy thấp về khả năng liên quan đến tác nhân nói tiếng Trung, do bằng chứng hiện tại chưa đủ để quy kết chắc chắn.
Recommendations for Users and Organizations
Người dùng nên coi mọi tệp script và tệp thực thi gửi qua ứng dụng nhắn tin là rủi ro cao, kể cả khi chúng đến từ người quen. Các định dạng như VBS, VBE, EXE, BAT, CMD, JS và PS1 không nên được mở nếu chưa xác minh qua một kênh độc lập.
Doanh nghiệp nên rà soát việc sử dụng WhatsApp Desktop trên máy tính làm việc, chặn thực thi script từ thư mục tải xuống và thư mục tạm của ứng dụng nhắn tin, đồng thời giám sát tiến trình bất thường liên quan đến wscript.exe, msiexec.exe, bitsadmin.exe, certutil.exe, curl.exe và PowerShell. Các công cụ EDR hoặc antivirus cần được cập nhật để phát hiện chuỗi hành vi tải script, thay đổi Registry và cài đặt RMM không được phê duyệt.
Với quản trị viên, cần kiểm kê phần mềm RMM hợp pháp đang được dùng trong tổ chức để tránh nhầm lẫn giữa hoạt động quản trị thật và dấu hiệu bị lạm dụng. Những máy xuất hiện Endpoint Central hoặc agent quản trị từ xa ngoài danh mục cho phép nên được cô lập, kiểm tra nhật ký và đổi thông tin xác thực liên quan.
Bài học an ninh từ chiến dịch WhatsApp VBScript
Chiến dịch này cho thấy tấn công qua ứng dụng nhắn tin cá nhân vẫn có thể tạo tác động nghiêm trọng trên máy tính doanh nghiệp nếu người dùng mở tệp không kiểm chứng. Khi kẻ tấn công lạm dụng phần mềm hợp pháp, việc phát hiện không còn dựa đơn thuần vào tên tiến trình mà cần nhìn vào ngữ cảnh: nguồn tải, đường dẫn thực thi, máy chủ kết nối và quyền quản trị được yêu cầu.
Trong môi trường làm việc hiện đại, ranh giới giữa kênh cá nhân và thiết bị công việc ngày càng mờ. Vì vậy, chính sách bảo mật cần kết hợp đào tạo nhận diện tệp nguy hiểm, kiểm soát thực thi script, quản trị quyền cài phần mềm và giám sát hành vi sau khi tệp được mở.
VNCyberS tổng hợp từ BleepingComputer và Securelist/Kaspersky
















 Tiếng Việt
 English
