
Hệ sinh thái an ninh mạng đang đối mặt với một mối đe dọa nghiêm trọng mới khi lỗ hổng CVE-2026-0257 trong PAN-OS của Palo Alto Networks bị khai thác tích cực trong thực tế. Lỗ hổng này cho phép kẻ tấn công vượt qua cơ chế xác thực trên các cổng GlobalProtect, mở ra cánh cửa xâm nhập sâu vào hạ tầng nội bộ của doanh nghiệp.
Cơ chế khai thác lỗ hổng CVE-2026-0257
Theo báo cáo phân tích từ Rapid7 MDR, kẻ tấn công nhắm vào một lỗ hổng logic trong cách PAN-OS xử lý các yêu cầu API chưa được xác thực. Điểm đặc biệt nguy hiểm là lỗ hổng này có thể bị khai thác từ xa mà không cần bất kỳ thông tin đăng nhập nào từ trước.
Điều kiện để cuộc tấn công thành công thường bao gồm:
- Dịch vụ xác thực đám mây (Cloud Authentication Service – CAS) bị vô hiệu hóa trên thiết bị.
- Tính năng ghi đè cookie xác thực (Authentication Override Cookies) được bật cho Portal hoặc Gateway của GlobalProtect.
Khi các điều kiện này hội đủ, tin tặc có thể gửi các yêu cầu HTTP được chế tạo đặc biệt để mạo danh một phiên làm việc hợp lệ, từ đó bỏ qua hoàn toàn các lớp bảo mật biên.
Phân tích hành vi từ thực tế
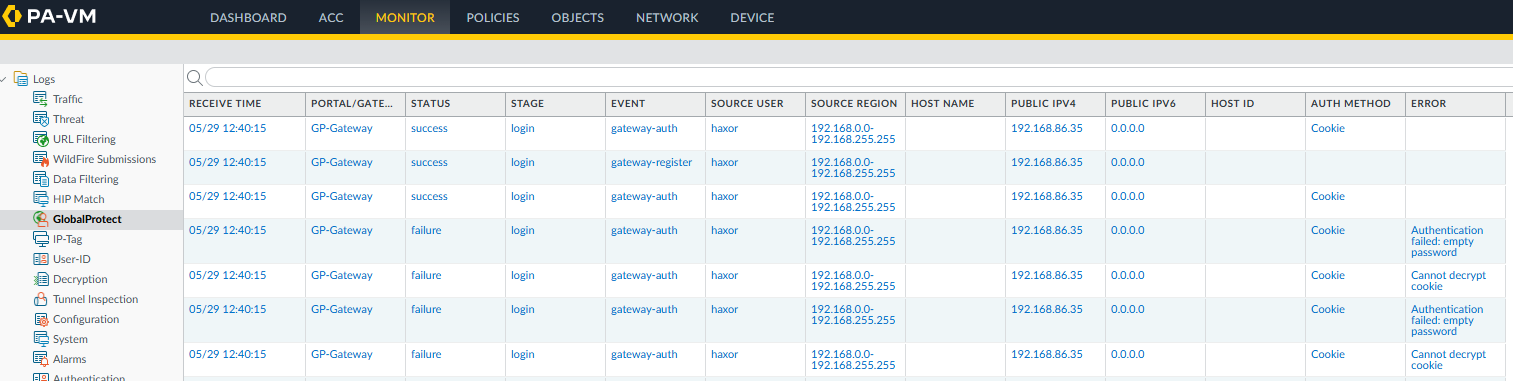
Các chuyên gia tại Rapid7 đã quan sát thấy chiến dịch khai thác bắt đầu rầm rộ từ ngày 17/05/2026. Mặc dù lỗ hổng này ban đầu được đánh giá ở mức trung bình (CVSS 4.0 – 5.0), nhưng các vụ việc thực tế cho thấy tin tặc đã sử dụng nó như một bước đệm (foothold) để thực hiện các hành vi leo thang đặc quyền thầm lặng.
Biện pháp ứng phó và giảm thiểu rủi ro
Palo Alto Networks đã phát hành các bản vá khẩn cấp cho PAN-OS. Các tổ chức được khuyến cáo:
- Nâng cấp ngay lập tức: Kiểm tra phiên bản PAN-OS hiện tại và áp dụng bản vá mới nhất từ nhà cung cấp.
- Rà soát cấu hình: Vô hiệu hóa tính năng Authentication Override nếu không thực sự cần thiết và đảm bảo CAS được cấu hình đúng cách.
VNCyberS
Tổng hợp từ Rapid7 và Palo Alto Networks
















 Tiếng Việt
 English
