
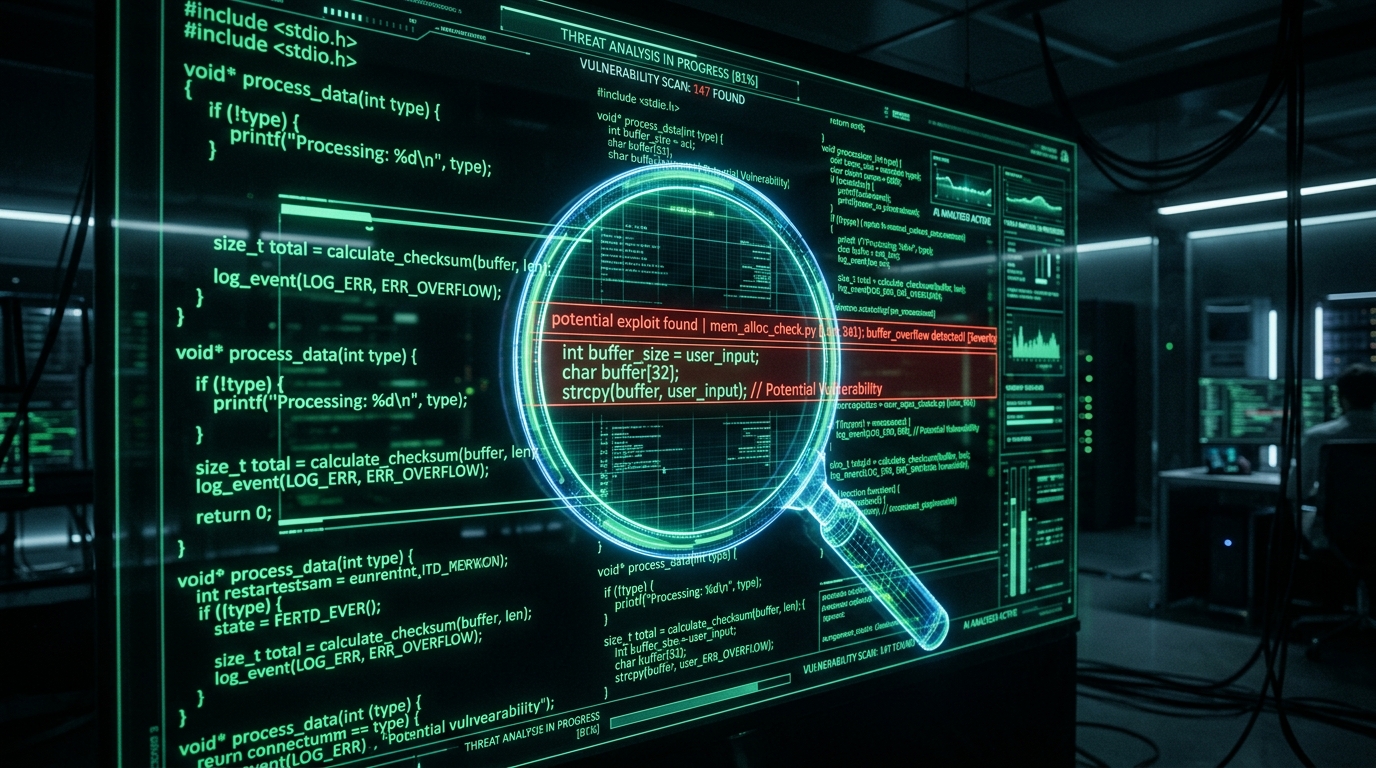
Thế giới an ninh mạng vừa trải qua một cơn địa chấn khi Anthropic công bố kết quả từ Project Glasswing. Dự án này sử dụng mô hình AI mới nhất mang tên Mythos để rà soát mã nguồn của các hệ điều hành và trình duyệt phổ biến nhất hiện nay. Kết quả thu được không chỉ gây kinh ngạc về khả năng của trí tuệ nhân tạo mà còn đặt ra những thách thức mới cho toàn bộ hạ tầng bảo mật trên Internet.
Lỗ hổng 27 năm tuổi trong OpenBSD
Một trong những thành tựu đáng chú ý nhất của Mythos là việc phát hiện ra một lỗ hổng nghiêm trọng trong hệ điều hành OpenBSD, vốn nổi tiếng là một trong những hệ thống bảo mật nhất thế giới. Lỗ hổng này đã tồn tại âm thầm trong suốt 27 năm, vượt qua hàng ngàn cuộc kiểm tra thủ công, các đợt rà soát mã nguồn mở và cả các công cụ tự động tiên tiến nhất. Việc một mô hình AI có thể nhận diện được sai sót logic mà con người đã bỏ sót trong gần ba thập kỷ cho thấy sức mạnh khủng khiếp của thế hệ AI an ninh mạng mới.
Không chỉ dừng lại ở các lỗi đơn lẻ, Mythos còn chứng minh khả năng “chuỗi hóa” các lỗi (exploit chaining). Nó có thể kết hợp bốn lỗ hổng độc lập khác nhau để tạo thành một trình tự tấn công hoàn chỉnh, điều mà trước đây đòi hỏi những chuyên gia bảo mật hàng đầu mất nhiều tuần, thậm chí nhiều tháng để nghiên cứu.
Quyết định hoãn phát hành và sự cẩn trọng của Anthropic
Nhận thấy mối nguy hiểm tiềm tàng nếu công cụ này rơi vào tay kẻ xấu, Anthropic đã đưa ra một quyết định chưa từng có: Trì hoãn việc phát hành công khai mô hình Mythos. Thay vào đó, công ty đã cấp quyền truy cập hạn chế cho các “ông lớn” công nghệ như Apple, Microsoft, Google và Amazon. Mục đích của việc này là để các hãng có thời gian vá lỗi trước khi các đối thủ hoặc tội phạm mạng có thể sử dụng các công cụ tương tự để tấn công.
Hành động này tương tự như cách OpenAI từng làm với GPT-2, nhưng ở mức độ nghiêm trọng hơn. Với Mythos, chúng ta không chỉ nói về việc tạo ra tin giả, mà là về khả năng làm sụp đổ các hàng rào bảo mật cốt lõi của thế giới số.
Thách thức mang tên “Cửa sổ khai thác thu hẹp”
Sự xuất hiện của Mythos báo hiệu sự khởi đầu của kỷ nguyên “Collapsing Exploit Window” (Cửa sổ khai thác thu hẹp). Đây là thuật ngữ chỉ khoảng thời gian cực ngắn từ khi một lỗ hổng được phát hiện cho đến khi nó bị khai thác rộng rãi trên Internet. Với sức mạnh của AI, các nhóm tin tặc có thể tìm thấy và vũ khí hóa các lỗ hổng gần như ngay lập tức.
Nếu các doanh nghiệp vẫn duy trì quy trình vá lỗi thủ công hoặc dựa vào các báo cáo định kỳ, họ sẽ hoàn toàn bất lực trước tốc độ tấn công của AI. Các chuyên gia bảo mật nhấn mạnh rằng: Để đối phó với các cuộc tấn công ở tốc độ AI, chúng ta cần những hệ thống phòng thủ cũng hoạt động ở tốc độ AI.
Lời khuyên cho các tổ chức và cá nhân
Trước làn sóng mới này, việc thay đổi tư duy về an toàn thông tin là điều bắt buộc. Một số chiến lược cốt lõi bao gồm:
- Secure by Design: Tích hợp bảo mật ngay từ khâu thiết kế phần mềm, thay vì vá lỗi sau khi sản phẩm đã ra mắt.
- Tự động hóa phòng thủ: Sử dụng các công cụ giám sát và phản ứng dựa trên AI để có thể phát hiện các hành vi bất thường trong thời gian thực.
- Ưu tiên vá lỗi dựa trên rủi ro: Không chỉ vá theo số lượng, mà phải ưu tiên những lỗ hổng có khả năng bị AI “chuỗi hóa” cao nhất.
Dù Mythos mang lại khả năng phòng thủ vượt trội, nó cũng nhắc nhở chúng ta rằng cuộc đua vũ trang trên không gian mạng đang bước sang một trang mới, nơi trí tuệ nhân tạo sẽ là vũ khí then chốt cho cả hai phía.
VNCyberS tổng hợp từ: The Hacker News, Anthropic, Wired Security, SecurityWeek













 Tiếng Việt
 English
