
SlippyNunchucks, một nhóm đe dọa được ESET đánh giá có liên hệ với lợi ích của Trung Quốc, đã khai thác kết nối HTTP không mã hóa trong Sogou Input Method để phát tán bộ công cụ gián điệp DarkVigil. Chiến dịch đáng chú ý vì nạn nhân xuất hiện tại nhiều quốc gia, trong đó có Việt Nam, và mã độc được thực thi thông qua chính quy trình hợp lệ của một phần mềm nhập liệu phổ biến.
SlippyNunchucks là ai?
ESET theo dõi tác nhân này dưới tên SlippyNunchucks và cho biết nhóm hoạt động ít nhất từ tháng 9/2023. Hoạt động chủ đạo là triển khai DarkVigil, còn được một số nguồn gọi là FDMTP: bộ công cụ .NET dạng mô-đun gồm implant chính cùng hơn 20 plugin phục vụ giám sát, điều khiển và thu thập dữ liệu.
Theo dữ liệu của ESET, nhóm tập trung vào tổ chức và người dùng nói tiếng Trung tại Nam Á, Đông Á, đồng thời đôi lúc xuất hiện tại châu Âu. Các mục tiêu được ghi nhận gồm doanh nghiệp vận hành nền tảng cá cược bằng tiếng Trung, quán Internet và cá nhân. ESET đánh giá với độ tin cậy cao rằng hoạt động này phù hợp với một nỗ lực giám sát cấp nhà nước, nhưng nhấn mạnh chưa thấy bằng chứng kỹ thuật để đồng nhất SlippyNunchucks với Mustang Panda.
Từ QuickFox đến Sogou Input Method
Từ năm 2025, DarkVigil thường được đưa tới nạn nhân thông qua các ứng dụng Trung Quốc phổ biến. Một con đường từng được công bố là vụ xâm phạm chuỗi cung ứng QuickFox. Sau khi QuickFox phát hành phiên bản sạch vào cuối tháng 6/2026, ESET vẫn thấy implant DarkVigil tiếp tục được kích hoạt.
Ngày 1/7/2026, thành phần hợp lệ SGTool.exe của Sogou Input Method bắt đầu chạy implant trên hệ thống nạn nhân. Điều tra sau đó cho thấy kẻ tấn công không cần sửa bộ cài Sogou: chúng chiếm hướng phân giải DNS của máy chủ cấu hình, rồi lợi dụng một yêu cầu HTTP trong cơ chế quảng bá từ điển thương hiệu để trả về cấu hình độc hại.
Lỗ hổng CVE-2026-120422 hoạt động như thế nào?
SGTool.exe gửi yêu cầu tới máy chủ config.pinyin.sogou[.]com để lấy cấu hình biểu tượng cho các từ điển thương hiệu. Dù tên miền chính thức hỗ trợ HTTPS, một số endpoint của ứng dụng lại được gọi bằng HTTP thuần. Vì kết nối không có TLS, bên kiểm soát đường đi DNS hoặc lưu lượng mạng có thể chuyển yêu cầu sang máy chủ dàn dựng và cung cấp cấu hình giả.
Trong môi trường bị ảnh hưởng, tên miền chính thức được phân giải về hai địa chỉ do kẻ tấn công kiểm soát. Cấu hình độc hại yêu cầu tải một tệp Adobe hợp lệ đã được đổi tên và thư viện libcef.dll chứa implant DarkVigil. Các trường kiểm tra toàn vẹn cũng bị thay đổi để khớp với payload của kẻ tấn công.
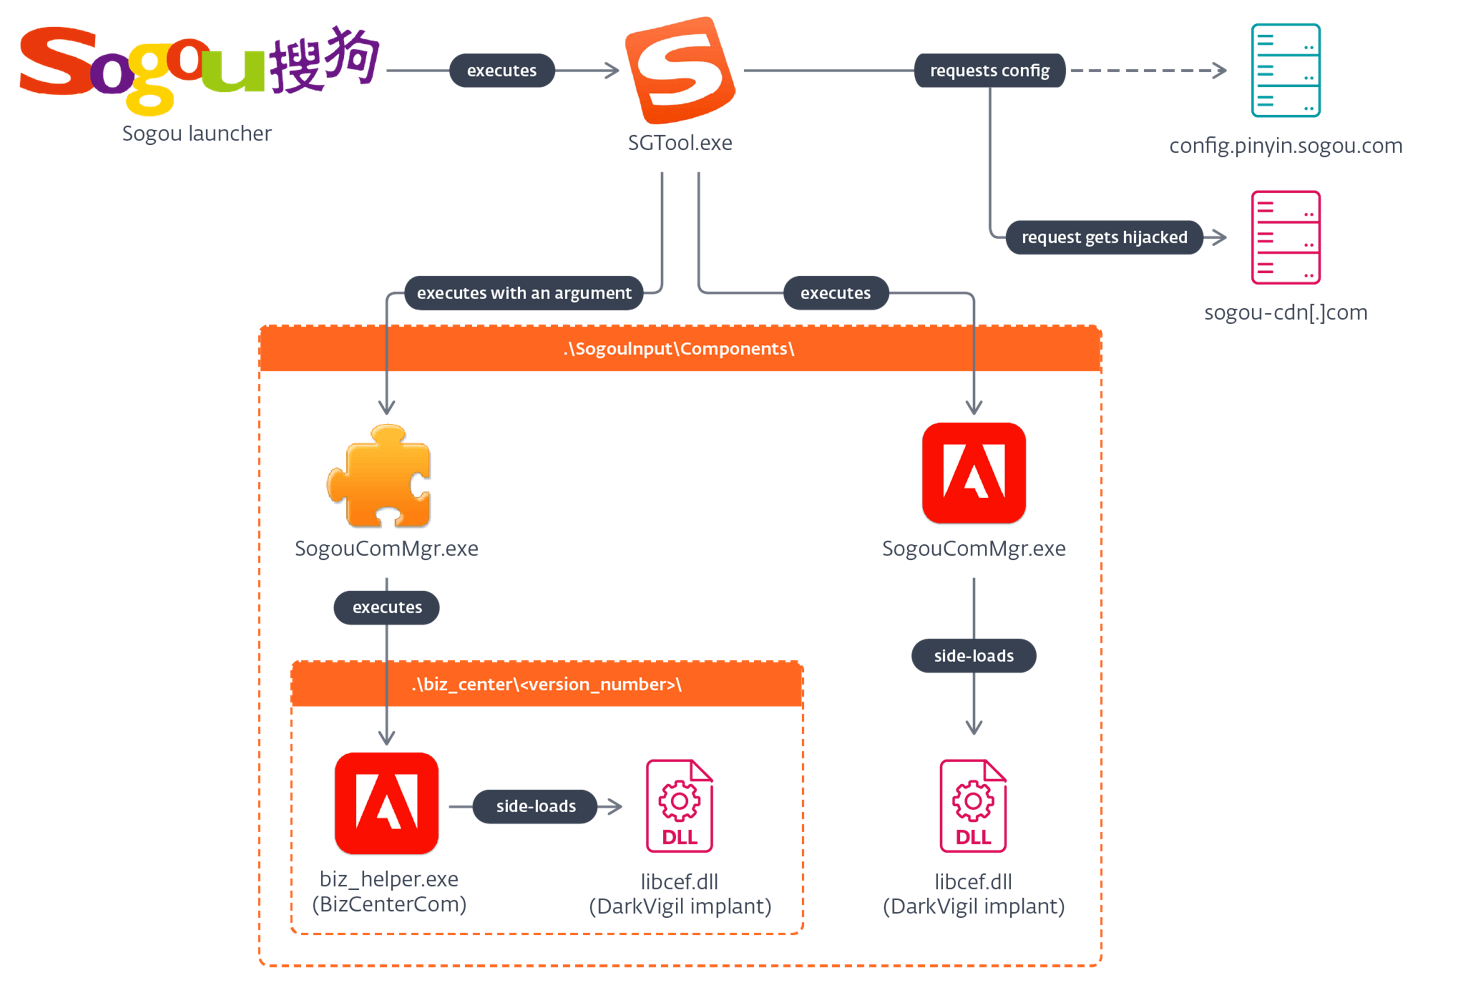
DLL side-loading biến luồng hợp lệ thành cơ chế bám trụ
Payload được đặt vào các thư mục mà Sogou Input Method vốn sử dụng để quản lý thành phần. Tệp Adobe có chữ ký số hợp lệ được đổi tên thành SogouComMgr.exe hoặc đặt trong thư mục BizCenter; khi chạy, nó nạp kèm thư viện libcef.dll độc hại bằng kỹ thuật DLL side-loading.
Cách làm này giúp DarkVigil được kích hoạt lặp lại thông qua quy trình cập nhật và gọi thành phần sẵn có, thay vì phải tạo một cơ chế khởi động mới dễ bị phát hiện. Tuy nhiên, việc thay thế tệp quản lý thành phần cũng có thể làm phần mềm lỗi và để lại dấu hiệu điều tra. DarkVigil sau đó dùng Duplex Message Transport Protocol, một giao thức linh hoạt hỗ trợ RPC ngược và nhiều kênh truyền, để liên lạc với hạ tầng chỉ huy–kiểm soát.
Phạm vi nạn nhân và điều còn chưa rõ
ESET ghi nhận hoạt động tại Hong Kong, Thái Lan, Nhật Bản, Việt Nam, Oman và Sri Lanka. Phân bố địa lý rộng ban đầu khiến chiến dịch trông giống một vụ khai thác phần mềm diện rộng, nhưng bằng chứng cuối cùng chỉ ra việc chiếm DNS kết hợp với HTTP không mã hóa.
Điểm thao túng DNS vẫn chưa được xác định. Các khả năng gồm router bị đổi cấu hình DNS, mã độc trên thiết bị mạng can thiệp truy vấn, hoặc chặn lưu lượng ở cấp nhà cung cấp dịch vụ Internet. Vì chưa có bằng chứng kết luận, tổ chức không nên quy mọi ca nhiễm cho ISP; cần kiểm tra đồng thời endpoint, router, DNS resolver và nhật ký mạng.
Tencent đã vá và người dùng cần làm gì?
ESET báo cáo vấn đề cho Tencent ngày 11/9/2026; Tencent xác nhận ngày 21/9 và khắc phục trong Sogou Input Method 16.10 vào cuối tháng 10. Bản cập nhật chuyển các yêu cầu liên quan sang HTTPS và bật certificate pinning. Ngày 2/11, điểm yếu được gán mã CVE-2026-120422; báo cáo kỹ thuật đầy đủ được công bố ngày 4/11.
- Cập nhật Sogou Input Method trên Windows lên phiên bản 16.10 hoặc mới hơn; gỡ bản cũ khỏi các máy không còn nhu cầu sử dụng.
- Kiểm tra sự thay đổi bất thường của
SogouComMgr.exe, thư việnlibcef.dllvà các thư mục thành phần BizCenter. - Rà soát truy vấn DNS và kết nối tới hạ tầng đáng ngờ; ưu tiên DNS có xác thực và giám sát việc thay đổi cấu hình router.
- Sử dụng kiểm soát ứng dụng, EDR và giám sát hành vi DLL side-loading thay vì chỉ dựa vào chữ ký số của tệp thực thi.
Bài học từ một yêu cầu HTTP nhỏ
Chiến dịch cho thấy một chức năng phụ tưởng như vô hại có thể trở thành mắt xích phát tán mã độc khi thiếu bảo vệ đường truyền. HTTPS và xác thực chứng thư không chỉ dành cho đăng nhập hay dữ liệu nhạy cảm: mọi cấu hình có thể điều khiển vị trí tải và thực thi tệp đều phải được bảo vệ như một kênh cập nhật phần mềm.
Với doanh nghiệp có người dùng đa ngôn ngữ, các bộ gõ và tiện ích địa phương cần được đưa vào danh mục tài sản, quản lý phiên bản và giám sát như mọi phần mềm có quyền thực thi khác. Phòng thủ hiệu quả phải kết hợp vá lỗi endpoint với bảo vệ DNS và thiết bị mạng, bởi chỉ cập nhật ứng dụng sẽ không trả lời được câu hỏi hạ tầng nào đã bị lợi dụng để chuyển hướng nạn nhân.
VNCyberS tổng hợp từ ESET Research







 Tiếng Việt
 English
