
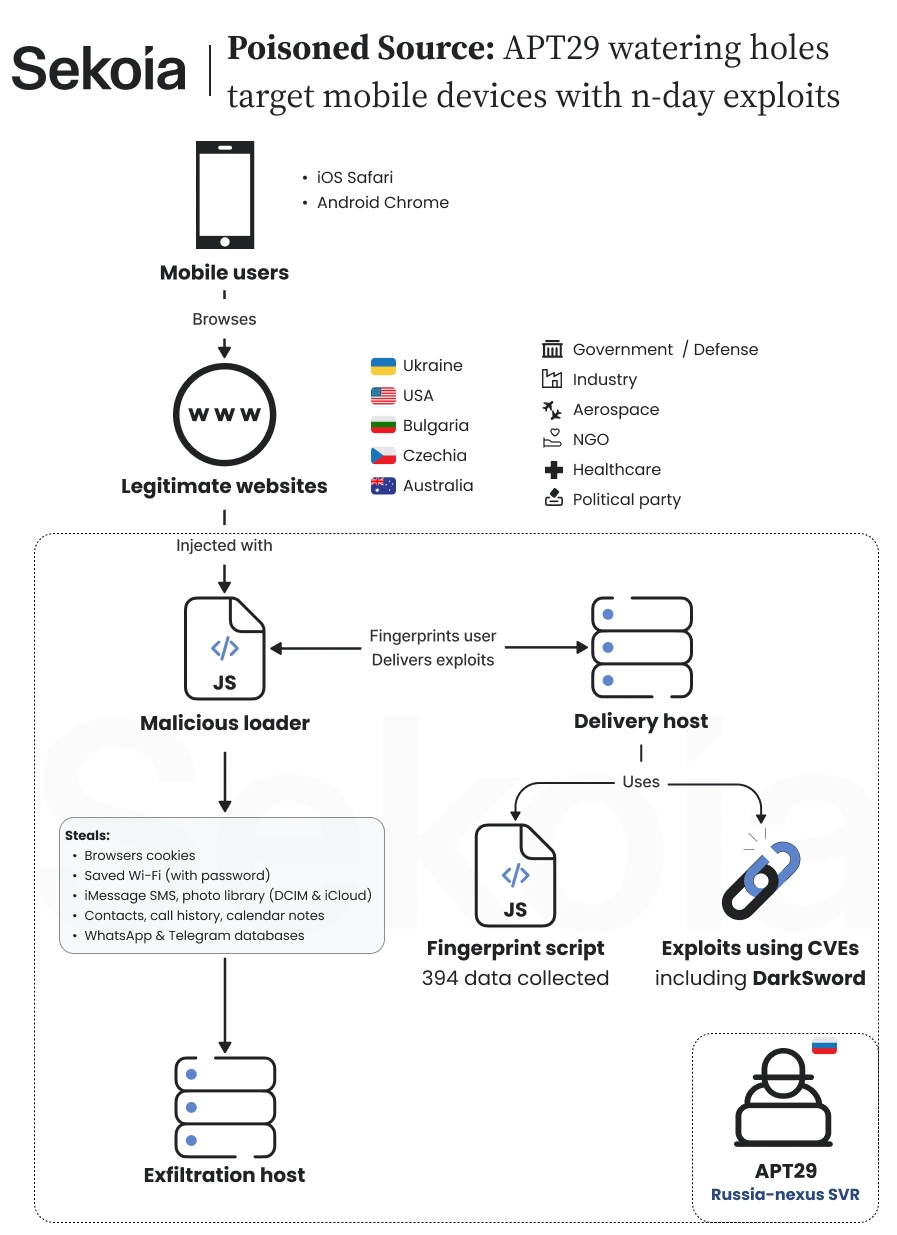
Poisoned Source là chiến dịch watering hole quy mô lớn được Sekoia liên kết với APT29, nhóm gián điệp mạng có liên hệ với Nga. Kẻ tấn công xâm nhập website hợp pháp, dựng tên miền giả và đầu độc dịch vụ phân tích web Plerdy để âm thầm nhận diện thiết bị, sau đó phát chuỗi khai thác phù hợp cho iPhone hoặc Android mà không cần người dùng nhấp chuột.
APT29 và hồ sơ Poisoned Source
APT29 còn được theo dõi dưới các tên Midnight Blizzard, Cozy Bear và The Dukes. Nhóm này thường được cộng đồng tình báo an ninh mạng gắn với Cơ quan Tình báo Đối ngoại Nga (SVR), nổi tiếng với các chiến dịch gián điệp dài hạn, chú trọng đánh cắp danh tính và dữ liệu chiến lược.
Sekoia phát hiện hoạt động mới vào giữa tháng 10/2026 và công bố báo cáo ngày 4/11. Dựa trên sự tương đồng về hạ tầng, cách vận hành, nhóm nạn nhân và dấu vết kỹ thuật, hãng đánh giá với độ tin cậy từ trung bình đến cao rằng APT29 đứng sau chiến dịch. Đây vẫn là kết luận quy thuộc của nhà nghiên cứu, không phải xác nhận pháp lý về danh tính từng người vận hành.
Ba con đường đưa nạn nhân vào bẫy
Poisoned Source sử dụng ba vector lây nhiễm cùng dẫn tới một chuỗi khai thác. Thứ nhất, kẻ tấn công chèn JavaScript vào các website hợp pháp, trong đó có trang của một công ty khí đốt Ukraine, một hiệp hội ngành hóa chất Mỹ và một website liên quan quân sự tại Bulgaria.
Thứ hai, nhóm dựng các tên miền gần giống website nổi tiếng rồi hoạt động như proxy trung gian. Sekoia nêu hai ví dụ là tên miền giả mạo sáng kiến America250 và website khách sạn Raffles London at The OWO. Nội dung thật được chuyển tiếp nhưng mã HTML bị sửa ngay trên đường truyền để thêm JavaScript độc hại, tạo một bề ngoài đủ thuyết phục cho các chiến dịch lừa đảo có mục tiêu.
Thứ ba và có phạm vi lớn nhất là cuộc tấn công chuỗi cung ứng vào Plerdy SEO Tracker. Từ ngày 27/8 đến 3/9/2026, mã theo dõi tại tên miền của Plerdy bị sửa, khiến hàng nghìn website sử dụng thành phần này có thể vô tình tải thêm mã nhận diện của kẻ tấn công. Phần lớn website bị ảnh hưởng đặt tại Ukraine; một số phục vụ quân đội, lực lượng đặc biệt và ngành thiết bị quân sự.
UltimateFingerprinter chọn đúng lỗ hổng cho từng máy
JavaScript được chèn sẽ tải thành phần mà nhóm vận hành gọi là UltimateFingerprinter. Theo Sekoia, mã này sử dụng 61 bộ thu thập để xây dựng 394 trường dữ liệu về thiết bị và trình duyệt, từ canvas, WebGL, phông chữ, màn hình đến cảm biến, WebRTC, pin, mạng, USB, NFC và Bluetooth.
Hệ thống không phát mã khai thác giống nhau cho mọi khách truy cập. Dữ liệu nhận diện được gửi tới máy chủ điều phối; nếu thiết bị đáp ứng tiêu chí mục tiêu, hạ tầng mới trả về chuỗi khai thác tương ứng với phiên bản iOS, Android và trình duyệt. Cách sàng lọc này vừa tăng xác suất thành công, vừa hạn chế để lộ công cụ cho nhà nghiên cứu.
Mã độc còn được ghép với một bản AngularJS đã rút gọn, khiến tệp đạt khoảng 2,3 MB trong khi phần lớn nội dung là mã không phục vụ tấn công. Sekoia cho rằng kỹ thuật này có thể làm phân tích tự động khó hơn hoặc giúp tệp trông giống một thư viện hợp pháp.
Chuỗi n-day không đồng nghĩa với rủi ro thấp
Chiến dịch dùng các lỗ hổng đã có bản vá, thường gọi là n-day, thay vì zero-day chưa được nhà cung cấp biết tới. Trên iOS, các chuỗi được quan sát liên quan tới CVE-2025-43529, CVE-2024-27834, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 và CVE-2025-43520. Một nhánh sử dụng DarkSword, bộ khai thác iOS từng được Google Threat Intelligence Group phân tích.
Trên Android, kẻ tấn công kết hợp CVE-2026-3910 trong Chrome với CVE-2025-27038 ở thành phần Qualcomm. Công cụ AndroSnitch sau đó có thể thu thập cookie Chrome, thông tin đăng nhập, lịch sử duyệt web và mật khẩu Wi-Fi đã lưu. Việc bản vá tồn tại không loại bỏ nguy cơ, bởi thiết bị chậm cập nhật vẫn tạo ra một tập mục tiêu lớn và có giá trị.
Dữ liệu bị đánh cắp và mục tiêu tình báo
Ở mức nhẹ nhất, tải cuối nhắm tới cookie trình duyệt. Cookie phiên đăng nhập có thể cho phép kẻ tấn công truy cập lại dịch vụ web hoặc hộp thư mà không cần biết mật khẩu, đặc biệt khi hệ thống phía máy chủ không buộc xác thực lại sau khi phát hiện bất thường.
Với chuỗi iOS đầy đủ hơn, dữ liệu mục tiêu bao gồm cơ sở dữ liệu WhatsApp và Telegram, thông tin trong Keychain, vị trí và ảnh. Trên Android, mật khẩu Wi-Fi và dữ liệu Chrome có thể giúp mở rộng hoạt động từ điện thoại sang mạng hoặc tài khoản khác. Các payload được phân tích không tạo cơ chế bám trụ lâu dài; khởi động lại có thể dừng tiến trình đang chạy, nhưng nạn nhân vẫn có thể bị khai thác lại nếu tiếp tục truy cập nguồn bị đầu độc bằng thiết bị chưa vá.
Bước ngoặt từ watering hole sang chuỗi cung ứng web
Watering hole truyền thống đòi hỏi kẻ tấn công chiếm từng website mà nhóm mục tiêu thường ghé thăm. Việc xâm nhập một dịch vụ phân tích bên thứ ba thay đổi bài toán: chỉ một tệp JavaScript hợp pháp được hàng nghìn trang nhúng đã trở thành điểm phân phối chung. Kẻ tấn công có thể mở rộng độ phủ mà không cần kiểm soát từng website.
Đây cũng là rủi ro niềm tin của hệ sinh thái web. Chủ website có thể bảo vệ máy chủ của mình tốt nhưng vẫn bị kéo vào chuỗi tấn công bởi thành phần bên ngoài. Người truy cập không thể nhận biết bằng mắt thường vì trang vẫn hiển thị bình thường, trong khi quá trình nhận diện và khai thác diễn ra ở nền.
Tổ chức và người dùng cần làm gì?
- Cập nhật iOS, Android, Chrome và các thành phần hệ thống lên phiên bản bảo mật mới nhất; thay thế thiết bị không còn được nhà sản xuất hỗ trợ.
- Khởi động lại thiết bị nếu nghi ngờ bị nhắm mục tiêu, đồng thời thu hồi phiên đăng nhập, đổi thông tin xác thực quan trọng và kiểm tra hoạt động tài khoản bất thường.
- Với website, kiểm kê mọi JavaScript bên thứ ba, chỉ cho phép nguồn cần thiết qua Content Security Policy và cân nhắc Subresource Integrity khi kiến trúc cho phép.
- Giám sát thay đổi tệp, tên miền mới, chuyển hướng bất thường và kết nối tới hạ tầng không quen thuộc; không xem thành phần phân tích hay tiếp thị là vùng ít rủi ro.
- Đội ứng cứu cần liên kết nhật ký web, DNS, proxy, thiết bị di động và danh tính để phát hiện hành vi đánh cắp cookie hoặc tái sử dụng phiên.
Bài học từ hồ sơ Poisoned Source
Poisoned Source cho thấy lỗ hổng đã vá vẫn có thể trở thành vũ khí tình báo hiệu quả khi kết hợp với khả năng phân phối rộng và lựa chọn mục tiêu chính xác. Phòng thủ vì thế không thể dừng ở việc bảo vệ website gốc: tổ chức phải quản trị rủi ro chuỗi cung ứng JavaScript, rút ngắn thời gian cập nhật thiết bị di động và xem cookie phiên như một loại thông tin xác thực nhạy cảm.
VNCyberS tổng hợp từ Sekoia, BleepingComputer và The Hacker News







 Tiếng Việt
 English
