
Ngày 30/9/2026, lực lượng thực thi pháp luật tại nhiều quốc gia đồng loạt hành động trong Operation KillSwitch, kiểm soát hạ tầng của nhóm ransomware KillSec, bắt giữ tạm thời ba nghi phạm và khám xét tám địa điểm tại Hy Lạp, Romania, Tây Ban Nha và Vương quốc Anh. Điểm gây chú ý nhất là người bị nghi giữ vai trò quản trị viên kiêm điều hành chính của nhóm mới 16 tuổi. Tuy nhiên, đây vẫn là cáo buộc đang được điều tra; các nghi phạm được xem là vô tội cho đến khi có phán quyết của tòa án.
Từ hacktivism đến mô hình tống tiền dữ liệu
KillSec được các nhà nghiên cứu theo dõi từ ít nhất năm 2021 với hình ảnh ban đầu gần với hacktivism. Theo phân tích được Rapid7 công bố năm 2025, nhóm chuyển trọng tâm sang ransomware vào tháng 10/2023, phát triển các biến thể KillSecurity 2.0 và 3.0, rồi bắt đầu cung cấp công cụ cho đối tác theo mô hình ransomware-as-a-service từ tháng 6/2024.
Mô hình hoạt động không phải lúc nào cũng phụ thuộc vào mã hóa dữ liệu. Nhà chức trách cho rằng KillSec khai thác lỗ hổng phần mềm, điểm truy cập biên cấu hình yếu và đặc biệt là kho lưu trữ đám mây để xâm nhập. Nhóm sao chép dữ liệu nội bộ, đưa tên nạn nhân lên trang rò rỉ trên dark web và đe dọa công khai hoặc bán dữ liệu nếu tiền chuộc không được thanh toán.
Cuộc điều tra bắt đầu như thế nào?
Các cơ quan tại nhiều nước bắt đầu điều tra những vụ việc bị quy cho KillSec từ đầu năm 2025. Tại Tây Ban Nha, Guardia Civil phối hợp với văn phòng FBI tại San Juan, Puerto Rico, để xác định các cá nhân liên quan có thể cư trú trong nước. Nhà chức trách cho biết việc lần theo một ảnh đại diện đã góp phần nhận diện nghi phạm sống tại tỉnh Alicante.
Cùng thời gian, cảnh sát Mossos d’Esquadra điều tra một vụ tấn công vào tổ chức tại Catalonia đầu năm 2025, với thiệt hại được ước tính gần một triệu euro. Cảnh sát và công tố viên Hamburg của Đức giữ vai trò dẫn dắt chiến dịch quốc tế; Europol và Eurojust điều phối hợp tác, trong khi Bitdefender và Group-IB hỗ trợ chuyên môn kỹ thuật.
Ngày hành động 30/9 và quy mô hạ tầng bị thu giữ
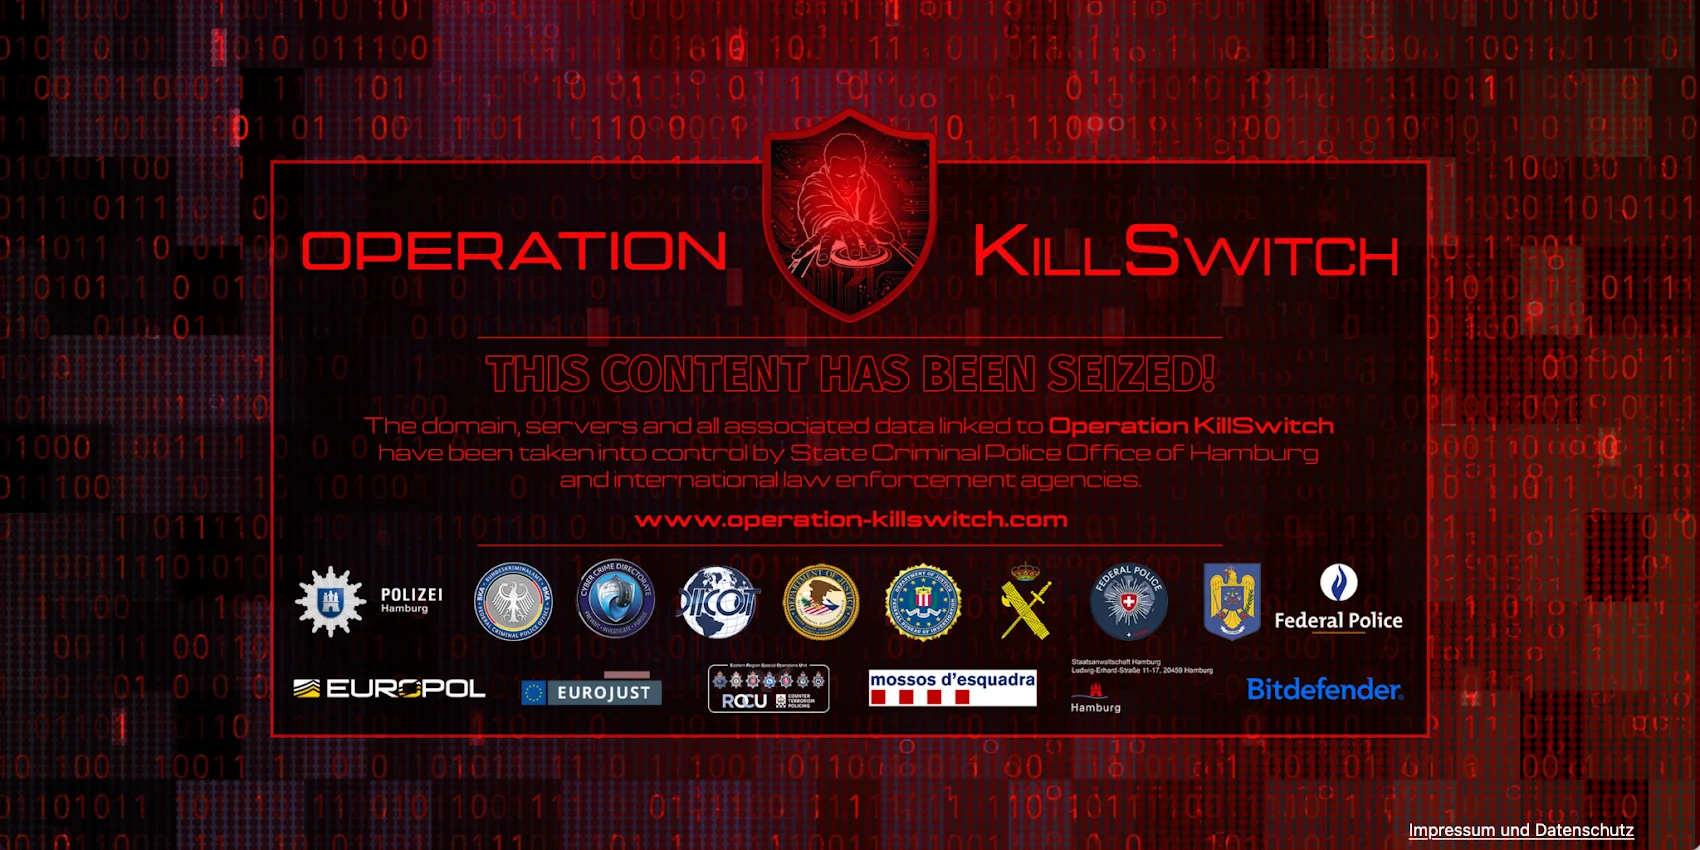
Trong ngày hành động, nhà chức trách kiểm soát trang công khai dữ liệu của KillSec, đóng năm máy chủ — gồm máy chủ chính và các hệ thống được cho là lưu dữ liệu đánh cắp — đồng thời đặt thông báo thu giữ trên năm tên miền. Ít nhất 110 TB dữ liệu đã được bảo vệ khỏi truy cập trái phép tiếp diễn.
Ba người bị bắt tạm thời gồm nghi phạm 16 tuổi tại Alicante cùng hai người ở độ tuổi 20 tại Vương quốc Anh và Romania. Tại Tây Ban Nha, cảnh sát thu giữ thiết bị máy tính, điện thoại và ví tiền mã hóa. Phân tích ban đầu được cho là phát hiện một số giao dịch phù hợp với khoản thanh toán tiền chuộc của nạn nhân.
Bốn vai trò bị điều tra trong hệ sinh thái KillSec
Điều tra viên đã xác định các nghi phạm gắn với bốn vai trò: quản trị viên, nhà phát triển, người đàm phán và đối tác triển khai. Người bị nghi là quản trị viên chính mới 16 tuổi; một người bị nghi phát triển công cụ vừa tròn 18 tuổi vào tháng 8/2026 và vẫn là trẻ vị thành niên khi một số hành vi bị cáo buộc xảy ra.
Cấu trúc này phản ánh cách ransomware hiện đại vận hành như một chuỗi cung ứng tội phạm. Một nhóm có thể duy trì hạ tầng và công cụ, trong khi đối tác mua hoặc tìm quyền truy cập, thực hiện xâm nhập và chia lợi nhuận. Người đàm phán chịu trách nhiệm gây áp lực lên nạn nhân, còn các kênh thanh toán tiền mã hóa giúp chuyển tiền xuyên biên giới.
Khoảng 1.000 vụ tấn công bị nghi ngờ
Operation KillSwitch điều tra khoảng 1.000 vụ tấn công bị nghi liên quan đến KillSec trên toàn cầu. Đến thời điểm công bố, khoảng 500 vụ được xác định là thành công, nhưng cả hai con số có thể thay đổi khi dữ liệu thu giữ tiếp tục được phân tích. Ít nhất 70 vụ có liên hệ với các tổ chức tại Đức, trong đó 18 vụ thuộc Hamburg; phía Tây Ban Nha nêu con số hơn 280 nạn nhân.
Cơ quan chức năng cũng cho biết KillSec đã nhận các khoản tiền chuộc đáng kể. Thành viên nhóm bị cáo buộc mua thông tin đăng nhập trên dark web, gửi mẫu dữ liệu để chứng minh đã xâm nhập và đe dọa bán dữ liệu cho các nhóm tội phạm khác. Điều này cho thấy ranh giới giữa ransomware mã hóa tệp và tống tiền thuần túy bằng dữ liệu ngày càng mờ.
Vai trò của AI cần được nhìn nhận thận trọng
Điều tra viên phát hiện các thành viên đã dùng trí tuệ nhân tạo để xây dựng, duy trì hạ tầng ransomware và tìm kiếm nạn nhân tiềm năng. Các cơ quan chưa công bố chi tiết về mô hình, công cụ hay mức tự động hóa, vì vậy chưa thể kết luận AI đã tự thực hiện tấn công hoặc tạo ra năng lực hoàn toàn mới.
Giá trị thực tế nhiều khả năng nằm ở việc tăng tốc các công việc vốn đã có: viết mã hỗ trợ, phân tích mục tiêu, soạn thông điệp và vận hành hạ tầng. Với bên phòng thủ, bài học là phải rút ngắn thời gian vá lỗi và phát hiện xâm nhập, thay vì chỉ tìm kiếm một dấu hiệu riêng biệt mang nhãn “tấn công bằng AI”.
Vì sao một thiếu niên có thể giữ vai trò trung tâm?
Tuổi của nghi phạm chính làm nổi bật khả năng hạ thấp rào cản gia nhập của hệ sinh thái tội phạm mạng. Công cụ thuê bao, thông tin xác thực bị rao bán, dịch vụ lưu trữ ẩn danh, tiền mã hóa và cộng đồng trực tuyến cho phép một cá nhân trẻ tiếp cận năng lực trước đây đòi hỏi tổ chức lớn. Danh tiếng trong cộng đồng, động cơ tài chính và cảm giác ẩn danh có thể thúc đẩy quá trình từ thử nghiệm kỹ thuật sang hành vi gây thiệt hại thực tế.
Dù vậy, tuổi tác không nên được dùng để suy đoán động cơ cá nhân khi hồ sơ tố tụng chưa hoàn tất. Vụ việc nhấn mạnh nhu cầu giáo dục đạo đức số, định hướng kỹ năng an ninh mạng hợp pháp và can thiệp sớm từ gia đình, nhà trường cùng cộng đồng kỹ thuật.
Bài học cho tổ chức và cộng đồng an ninh mạng
- Quản lý chặt thiết bị biên, kho lưu trữ đám mây và dịch vụ truy cập từ xa; vá lỗ hổng theo mức độ phơi nhiễm thực tế.
- Bắt buộc MFA chống phishing, giảm quyền của tài khoản dịch vụ và theo dõi thông tin xác thực bị rao bán.
- Phát hiện sớm hành vi sao chép khối lượng lớn, tạo kho lưu trữ bất thường và truyền dữ liệu ra ngoài.
- Chuẩn bị kế hoạch ứng phó tống tiền dữ liệu ngay cả khi hệ thống chưa bị mã hóa; bảo toàn log để hỗ trợ điều tra xuyên biên giới.
- Tạo lộ trình học tập, cuộc thi và chương trình cố vấn để người trẻ sử dụng kỹ năng kỹ thuật trong môi trường hợp pháp.
Việc thu giữ máy chủ và trang rò rỉ làm gián đoạn đáng kể KillSec, nhưng không đồng nghĩa mọi rủi ro đã kết thúc. Nhà chức trách vẫn đang phân tích thiết bị, truy dòng tiền mã hóa và tìm thêm nạn nhân, vụ tấn công cùng người liên quan. Thành công lâu dài phụ thuộc vào khả năng kết hợp thực thi pháp luật quốc tế, phòng thủ kỹ thuật và giảm nguồn tuyển mộ cho hệ sinh thái ransomware.
VNCyberS tổng hợp từ Europol, Eurojust, Cảnh sát Hamburg, The Hacker News và BleepingComputer
















 Tiếng Việt
 English
