
CVE-2026-73570 cho thấy một email được tạo đặc biệt có thể trở thành điểm khởi đầu của chuỗi xâm nhập nghiêm trọng: thực thi lệnh từ xa, cài web shell, đánh cắp bí mật xác thực, đọc dữ liệu hộp thư và di chuyển ngang giữa các máy chủ Zimbra. Microsoft ghi nhận hoạt động khai thác tại nhiều khu vực và ngành nghề, trong khi danh tính nhóm đứng sau vẫn chưa được xác định.
Lỗ hổng nằm ở đâu?
CVE-2026-73570 là lỗi chèn lệnh hệ điều hành không cần xác thực trong Zimbra Collaboration Suite (ZCS), được chấm 8,9 điểm CVSS. Điều kiện dễ bị khai thác là máy chủ cài gói tùy chọn zimbra-snmp và bật thông báo SNMP. Kẻ tấn công có thể kích hoạt lỗi bằng một yêu cầu SMTP được chế tạo đặc biệt, không cần đăng nhập hay tương tác của người dùng.
Zimbra đã khắc phục lỗi trong phiên bản 10.1.20 phát hành ngày 20/7/2026. Tuy nhiên, dữ liệu của Microsoft cho thấy hoạt động đáng ngờ đã xuất hiện trong khoảng từ ngày phát hành bản vá đến ngày 13/8, khi lỗ hổng được công bố rộng rãi.
Dòng thời gian khai thác
- 20/7/2026: Zimbra phát hành phiên bản 10.1.20 chứa bản sửa lỗi.
- 28/7–7/8/2026: hai công cụ quét ngoài băng riêng biệt dò đường dẫn chèn lệnh để xác nhận khả năng thực thi.
- 13/8/2026: thông tin lỗ hổng được công bố.
- Tháng 8/2026: CERT Polska cảnh báo về khai thác thực tế; CISA sau đó đưa CVE vào danh mục Known Exploited Vulnerabilities.
- 30/9/2026: Microsoft công bố phân tích chi tiết chuỗi tấn công và các tải trọng chuyên biệt cho Zimbra.
Từ tài khoản dịch vụ đến web shell
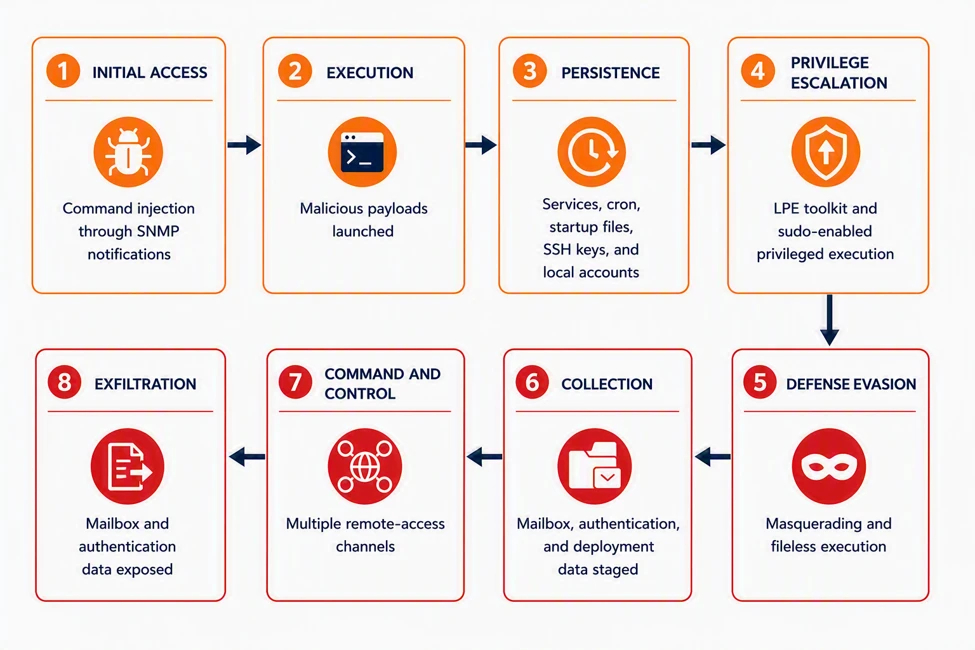
Sau khi khai thác thành công, lệnh ban đầu chạy dưới tài khoản dịch vụ zimbra. Kẻ tấn công triển khai nhiều web shell JSP trong các đường dẫn Jetty và mailboxd để dự phòng, tải thêm mã độc bằng wget hoặc curl, rồi mở reverse shell tương tác. Một số chuỗi sử dụng cron, systemd hoặc memfd_create để duy trì thực thi định kỳ hay chạy trực tiếp trong bộ nhớ.
Đáng chú ý, tác nhân có lúc tạm mở quyền ghi cho thư mục công khai, đưa web shell vào rồi khôi phục quyền cũ. Cách làm này khiến việc kiểm tra quyền tệp ở mức cơ bản khó phát hiện thay đổi.
Leo thang đặc quyền và di chuyển ngang
Microsoft quan sát kỹ thuật sửa /etc/pam.d/sudo để cấp cho tài khoản zimbra quyền sudo không giới hạn và không cần mật khẩu. Nhóm tấn công còn tạo dịch vụ zimlog.service nhằm tự khởi chạy cùng hệ thống.
Sau đó, chúng dùng zmprov để lập bản đồ cụm Zimbra, tìm máy chủ mailbox và MTA, đồng thời kiểm tra khóa SSH sẵn có tại /opt/zimbra/.ssh/zimbra_identity. Khóa này cùng công cụ rsync có thể giúp chuyển web shell và tập lệnh sang các nút tin cậy khác.
Mục tiêu là bí mật xác thực tập trung
Thay vì chỉ săn mật khẩu từng hộp thư, kẻ tấn công chạy zmlocalconfig -s để thu thập bí mật dịch vụ tập trung. Các thông tin này được dùng truy vấn LDAP và lấy những thuộc tính giá trị cao như zimbraPreAuthKey, zimbraAuthTokenKey và zimbraTwoFactorAuthSecret. Nếu bị lộ, chúng có thể làm suy yếu cơ chế xác thực trên phạm vi toàn hệ thống.
Một công cụ viết bằng Go còn đọc /opt/zimbra/conf/localconfig.xml, tạo chuỗi kết nối MySQL và LDAP, rồi xuất dữ liệu hộp thư, siêu dữ liệu, thiết bị di động, thiết lập trả lời vắng mặt cùng các bảng trong không gian tên Zimbra.
Zimclient2 mở đường truy cập bền vững
Trong ít nhất một chiến dịch, một shell downloader cài Zimdown2, sau đó triển khai tác nhân truy cập từ xa Zimclient2. Công cụ này hỗ trợ shell tương tác, truyền tệp hai chiều và proxy SOCKS5 qua WebSocket, TLS hoặc TCP thô. Những khả năng đó cho phép duy trì quyền truy cập và biến máy chủ thư bị chiếm quyền thành bàn đạp vào mạng nội bộ.
Thu thập hộp thư và đưa dữ liệu ra ngoài
Các tệp chứa thông tin xác thực, chứng thư, bí mật LDAP, quy tắc thư và cấu hình được gom lại thành kho ZIP. Trên một máy chủ, tác nhân còn đóng gói bản sao lưu hộp thư gần đây vào /opt/zimbra/final.tar.gz, tải AzCopy và thử chuyển dữ liệu tới Azure Blob Storage. Microsoft chưa có đủ bằng chứng để khẳng định lần truyền này hoàn tất.
Dấu hiệu cần điều tra
Quản trị viên nên kiểm tra /var/log/zimbra.log để tìm lần khởi động lại dịch vụ bất thường; rà soát tệp mới trong thư mục tạm và các đường dẫn webapps; tìm web shell JSP, dịch vụ systemd lạ, cron, khóa SSH mới, tài khoản cục bộ và tiến trình chỉ tồn tại trong bộ nhớ. Việc chỉ cài bản vá không loại bỏ dấu vết xâm nhập đã có trước đó.
Ưu tiên ứng phó
- Nâng cấp ngay lên Zimbra 10.1.20 hoặc bản mới hơn.
- Nếu chưa thể vá, gỡ
zimbra-snmp, tắt thông báo SNMP và giới hạn SMTP/SNMP ở các nguồn tin cậy. - Cô lập máy chủ nghi bị xâm nhập, bảo toàn bằng chứng và săn tìm web shell trên toàn cụm.
- Xoay vòng bí mật xác thực Zimbra, khóa dịch vụ, chứng thư và thông tin đăng nhập có khả năng bị lộ.
- Rà soát chuyển động ngang, truy vấn LDAP/MySQL, lưu lượng tới dịch vụ lưu trữ đám mây và các nút từng tin cậy máy chủ bị ảnh hưởng.
Bài học phòng thủ
Máy chủ thư không chỉ chứa nội dung trao đổi mà còn nắm giữ khóa và quan hệ tin cậy với nhiều hệ thống khác. Vì vậy, một lỗi ở thành phần tùy chọn vẫn có thể dẫn tới tác động cấp tổ chức. Kiểm kê gói cài đặt, giảm dịch vụ không cần thiết, vá theo rủi ro khai thác thực tế và chuẩn bị quy trình xoay vòng bí mật là các biện pháp quan trọng để thu hẹp hậu quả.
VNCyberS tổng hợp từ Microsoft, Zimbra, CERT Polska, CISA và The Hacker News
















 Tiếng Việt
 English
