
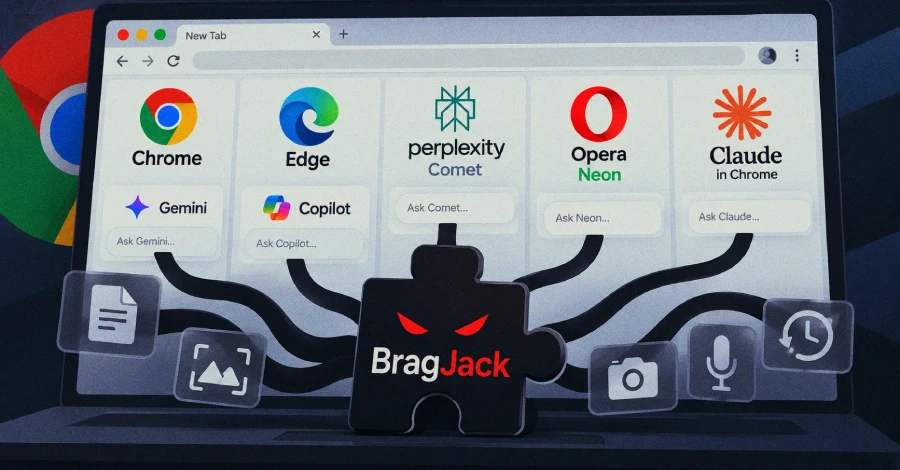
BragJack là tên nhóm nghiên cứu Forever Security đặt cho một chuỗi kỹ thuật cho phép extension trình duyệt vượt qua ranh giới vốn có giữa trang web và thành phần AI đặc quyền. Nghiên cứu công bố ngày 16/9/2026 cho thấy cùng một ý tưởng có thể tác động đến Gemini Live trong Chrome, Perplexity Comet, Microsoft Edge, Opera Neon và Claude in Chrome. Đây là các thử nghiệm có kiểm soát; chưa có bằng chứng công khai cho thấy chúng đã bị khai thác ngoài thực tế.
“Bộ não” và “cơ thể” của trợ lý AI
Các trình duyệt tích hợp AI thường tách hệ thống thành hai phần. “Bộ não” chạy trên máy chủ của nhà cung cấp để hiểu yêu cầu và tạo chỉ dẫn; “cơ thể” nằm trong trình duyệt, có khả năng đọc nội dung, chụp màn hình, mở tệp hoặc thực hiện thao tác. Vì phần thứ hai nắm quyền mạnh, nó chỉ nên nhận lệnh từ một miền hoặc trang web được tin cậy.
Extension thông thường được phép sửa nội dung trang thông qua content script và điều chỉnh một phần lưu lượng bằng API declarativeNetRequest. BragJack tận dụng chính các quyền phổ biến này để chèn mã hoặc thay đổi phản hồi mạng của trang được AI tin cậy. Khi ranh giới tin cậy bị phá vỡ, lệnh của kẻ tấn công có thể được chuyển đến thành phần AI như thể chúng đến từ nhà cung cấp.
BragJack khác prompt injection như thế nào?
Prompt injection thường cài một chỉ dẫn độc hại vào dữ liệu mà mô hình đang đọc. Trong nghiên cứu này, extension có thể chủ động tạo toàn bộ yêu cầu, chọn thời điểm gửi và tiếp tục bằng nhiều yêu cầu nối tiếp. Forever Security gọi cách làm đó là “prompt forcing”. Trọng tâm rủi ro không chỉ nằm ở việc mô hình trả lời sai, mà ở việc một kênh không đáng tin đã giành quyền điều khiển công cụ có đặc quyền.
Năm sản phẩm bị tác động theo những cách khác nhau
Trên Chrome, kỹ thuật trước đó mang tên GlicJack có thể đọc tệp cục bộ, chụp màn hình, bật camera và microphone. Lỗ hổng được theo dõi bằng mã CVE-2026-0628 và đã được Google sửa trong Chrome 143.0.7499.192.
Với Edge, nhà nghiên cứu kết hợp quyền của một trang tiếp thị Microsoft với lỗi điều kiện tranh chấp giữa chế độ “Think” và “Do”. Chuỗi này được gán mã CVE-2026-55945 và Microsoft đã sửa trong Edge 150.0.4078.48.
Opera Neon và Claude in Chrome cho phép extension tiếp cận trang có quyền gửi lệnh cho trợ lý AI. Trường hợp Claude được đánh giá nhẹ hơn vì đây là một extension tác động đến extension khác, thay vì chiếm thành phần đặc quyền của chính trình duyệt.
Perplexity Comet được nghiên cứu đánh giá có ảnh hưởng rộng nhất. Một miền thử nghiệm còn sót lại vẫn được trợ lý tin cậy nhưng không có mức bảo vệ như miền chính. Bằng cách ngăn chuyển hướng rồi chèn mã vào miền này, extension thử nghiệm có thể yêu cầu agent đọc tệp, xem lịch sử duyệt web, chụp màn hình và thao tác thay người dùng.
Điều gì làm rủi ro trở nên đáng chú ý?
Agent AI có thể hoàn thành mục tiêu bằng các thao tác hợp lệ của phần mềm tin cậy, thay vì chạy một tải độc hại cố định. Điều này khiến việc phát hiện chỉ dựa vào chữ ký mã độc kém hiệu quả. Mức độ thiệt hại cũng phụ thuộc vào quyền mà nhà phát triển cấp cho agent: quyền truy cập càng rộng thì một sai sót tại biên tin cậy càng có hậu quả lớn.
Tuy vậy, các kịch bản BragJack đều giả định extension độc hại đã được cài và đang chạy trên thiết bị. Hai CVE nói trên chưa xuất hiện trong danh mục Known Exploited Vulnerabilities của CISA tại thời điểm công bố. Vì thế, kết quả nên được hiểu là cảnh báo thiết kế và quản trị quyền, không phải bằng chứng về một chiến dịch tấn công đang diễn ra.
Khuyến nghị cho người dùng và tổ chức
- Cập nhật Chrome lên 143.0.7499.192, Edge lên 150.0.4078.48 hoặc phiên bản mới hơn.
- Luôn cập nhật Comet, Opera Neon và Claude in Chrome; kiểm tra thông báo bảo mật của từng nhà cung cấp.
- Gỡ extension không còn cần thiết và rà soát kỹ quyền đọc, sửa dữ liệu trên website cũng như quyền thay đổi lưu lượng mạng.
- Trong môi trường doanh nghiệp, áp dụng danh sách extension cho phép, khóa việc cài đặt tự do và theo dõi thay đổi quyền sau mỗi lần cập nhật.
- Hạn chế dữ liệu, tài khoản và công cụ mà agent AI có thể truy cập; tách các phiên làm việc nhạy cảm khỏi hồ sơ duyệt web thông thường.
Bài học về thiết kế an toàn cho trình duyệt AI
BragJack cho thấy miền web được tin cậy không nên tự động trở thành căn tính có quyền điều khiển agent. Nhà phát triển cần xác thực thông điệp ở nhiều lớp, cô lập giao diện đặc quyền khỏi content script và API sửa lưu lượng, loại bỏ miền thử nghiệm, đồng thời yêu cầu xác nhận rõ ràng cho hành động nhạy cảm. Quyền của agent cũng cần tuân theo nguyên tắc tối thiểu và được ghi nhật ký đủ chi tiết để điều tra.
Khi trình duyệt chuyển từ công cụ hiển thị sang tác nhân có thể hành động, mô hình đe dọa cũng phải thay đổi. Bảo vệ prompt là cần thiết nhưng chưa đủ; ranh giới giữa extension, trang web tin cậy, dịch vụ AI và API đặc quyền mới là nơi cần được kiểm soát chặt chẽ nhất.
VNCyberS tổng hợp từ Forever Security và The Hacker News
















 Tiếng Việt
 English
