
Một chiến dịch mới nhắm vào VMware vCenter đang cho thấy cách tác nhân đe dọa có thể biến lỗ hổng hạ tầng lõi thành bàn đạp chiếm quyền, duy trì truy cập và triển khai ransomware trên môi trường ảo hóa. Theo The Hacker News, các nhà nghiên cứu của QUIRSO đánh giá với mức tin cậy trung bình rằng hoạt động khai thác CVE-2026-59310 có liên hệ với một nhóm nói tiếng Trung Quốc, nhiều khả năng vận hành theo múi giờ UTC+08:00.
Điểm đáng chú ý không chỉ nằm ở một lỗ hổng có điểm CVSS 9.8, mà còn ở chuỗi hành động sau khai thác: tạo tài khoản quản trị, cài backdoor, dùng cron và systemd để bám trụ, triển khai reverse SSH, đặt web shell, thu thập thông tin xác thực của vCenter và cuối cùng mở đường cho ransomware dẫn xuất Babuk mã hóa máy chủ ESXi.
Bối cảnh chiến dịch
Broadcom đã phát hành bản vá cho CVE-2026-59310 vào ngày 29/7/2026. Đây là lỗ hổng directory traversal trong VMware vCenter Server, có thể bị lợi dụng để thực thi mã từ xa. Theo QUIRSO, hoạt động khai thác bắt đầu khoảng năm ngày sau khi thông tin lỗ hổng được công bố công khai.
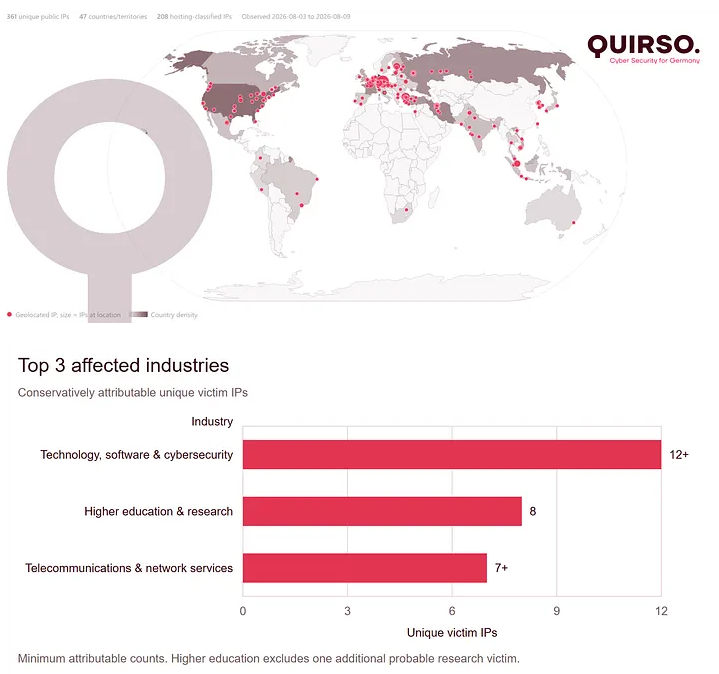
The Hacker News dẫn phân tích trước đó cho biết chiến dịch đã ảnh hưởng tới 361 địa chỉ IP nạn nhân duy nhất tại 47 quốc gia. Các khu vực ghi nhận nhiều nạn nhân gồm Đức, Mỹ, Thổ Nhĩ Kỳ, Iran và Pháp. Việc nạn nhân phân tán rộng cho thấy đây không phải là một sự cố đơn lẻ, mà là chiến dịch khai thác có quy mô quốc tế.
Dấu hiệu quy kết và hồ sơ tác nhân
QUIRSO không gán tên nhóm cụ thể, nhưng nêu nhiều chỉ dấu hướng tới một tác nhân có liên hệ Trung Quốc: hiện vật ngôn ngữ Trung Quốc trong script do kẻ tấn công tạo ra, dấu hiệu tái sử dụng nghiên cứu từ một ấn phẩm bảo mật Trung Quốc, việc dùng công cụ quản trị tiếng Trung, nạn nhân nằm ngoài Trung Quốc đại lục và khung giờ hoạt động phù hợp UTC+08:00.
Cách quy kết này cần được hiểu thận trọng. Trong an ninh mạng, ngôn ngữ, công cụ và múi giờ chỉ là các mảnh ghép xác suất, không phải bằng chứng tuyệt đối. Tuy vậy, khi nhiều chỉ dấu độc lập cùng hội tụ, chúng giúp đội phòng thủ hình dung được mô hình vận hành, cách chọn mục tiêu và mức độ thành thạo của đối phương.
Chuỗi xâm nhập qua vCenter
Trên một hệ thống vCenter Server Appliance bị phân tích, QUIRSO ghi nhận dấu hiệu liên quan cả CVE-2026-59310 và CVE-2026-59309. Với CVE-2026-59309, kẻ tấn công dường như đã tạo tài khoản quản trị mới trên vCenter, đồng thời dùng User-Agent như GoodMoodle-VCFleet/1.0 để ngụy trang hoạt động khám phá vSphere thành lưu lượng có vẻ liên quan VMware Cloud Foundation.
Với CVE-2026-59310, hoạt động ban đầu liên quan tới daemon cron ghi nhận một file cron bất thường tên zz-poc59310-syslog.log. Sau đó, lệnh curl hoặc wget tải backdoor từ hạ tầng điều khiển rồi xóa dấu vết. Cách đặt tên file cho thấy đối phương tận dụng nhanh mã khai thác hoặc ý tưởng proof-of-concept sau khi chi tiết lỗ hổng xuất hiện công khai.
Backdoor, persistence và quyền quản trị
Implant được gọi là linuxFile có khả năng nhận lệnh từ xa qua kênh WebSocket, thực thi qua /bin/sh và gửi kết quả về máy chủ điều khiển. Cấu hình C2 được làm rối bằng XOR và giải mã khi chạy, trong khi phần giao tiếp dùng lớp mã hóa riêng dù truyền qua ws không mã hóa.
Tác nhân cũng dựa nhiều vào cron để tải script, triển khai reverse SSH theo kiến trúc hệ thống, đặt web shell JSP, thêm khóa SSH vào authorized keys, tạo tài khoản vSphere như adminuser và vcadmin, đồng thời cấp quyền sudo không cần mật khẩu cho tài khoản dịch vụ perfcharts. Những bước này cho thấy mục tiêu không chỉ là chạy mã một lần, mà là kiểm soát lâu dài và mở rộng quyền trong môi trường VMware.
Ransomware Babuk có thể là màn che
Giai đoạn cuối được quan sát là triển khai ransomware trên ESXi, mã hóa tệp với phần mở rộng .babyk, thường gắn với các biến thể dẫn xuất từ Babuk. Tuy nhiên, QUIRSO chưa thể khẳng định ransomware là mục tiêu chính của toàn bộ chiến dịch.
Một khả năng đáng chú ý là ransomware được dùng như màn che để làm rối phân tích, phá hủy nhật ký ESXi và giảm khả năng truy vết hoạt động trước đó. Nếu đúng, thiệt hại mã hóa chỉ là lớp bề mặt, còn mục tiêu sâu hơn có thể là duy trì truy cập, đánh cắp thông tin xác thực hoặc chuẩn bị cho hoạt động gián điệp dài hạn.
Bài học phòng thủ cho doanh nghiệp
VMware vCenter là điểm điều phối nhạy cảm của hạ tầng ảo hóa. Khi vCenter bị chiếm quyền ở ngữ cảnh root hoặc quản trị, kẻ tấn công có thể tiếp cận ESXi, tài khoản dịch vụ, vSphere API và nhiều vùng vận hành quan trọng khác. Vì vậy, bản vá cần đi kèm kiểm tra dấu hiệu xâm nhập chứ không chỉ dừng ở cập nhật phần mềm.
Các tổ chức nên rà soát tài khoản quản trị mới tạo, thay đổi bất thường trong cron và systemd, file JSP lạ trong thư mục dịch vụ, khóa SSH mới, tài khoản cục bộ trên ESXi, quyền sudo bất thường, kết nối reverse SSH và các User-Agent cố tình giả danh thành phần VMware. Với các hệ thống đã phơi nhiễm, việc đổi thông tin xác thực vCenter và kiểm tra vmdir cũng cần được ưu tiên.
Kết luận
Chiến dịch VMware vCenter này là lời nhắc rằng lỗ hổng trên nền tảng quản trị hạ tầng có thể tạo ra tác động dây chuyền vượt xa một máy chủ đơn lẻ. Khi đối phương kết hợp khai thác nhanh, công cụ quản trị hợp pháp, persistence nhiều lớp và ransomware dẫn xuất Babuk, đội phòng thủ cần xử lý sự cố theo hướng điều tra toàn bộ môi trường ảo hóa, không chỉ khôi phục các máy bị mã hóa.
VNCyberS tổng hợp từ The Hacker News và QUIRSO
















 Tiếng Việt
 English
