
UNC5221, còn được nhắc đến với tên VerdantBamboo trong một số báo cáo, đang trở thành một trong những nhóm APT đáng chú ý nhất trong các chiến dịch gián điệp mạng nhắm vào hạ tầng doanh nghiệp. Điểm nổi bật của nhóm không nằm ở các cuộc tấn công ồn ào, mà ở khả năng duy trì quyền truy cập âm thầm trong thời gian dài trên những thiết bị biên, hệ thống ảo hóa và nền tảng không được giám sát chặt như máy trạm truyền thống.
Theo BleepingComputer, nhóm này đã bị ghi nhận truy cập môi trường Microsoft 365 bằng backdoor BRICKSTORM, đồng thời sử dụng thêm các công cụ mới như Plenet và AgentPSD để giữ quyền truy cập dự phòng. Vụ việc cho thấy một xu hướng đáng lo ngại: các tác nhân gián điệp không chỉ khai thác lỗ hổng ban đầu, mà còn xây dựng nhiều tầng bám trụ trên thiết bị mạng, NAS, firewall, hệ thống lưu trữ và hạ tầng của nhà cung cấp dịch vụ quản lý.
UNC5221 là ai?
UNC5221 được Google Threat Intelligence Group và Mandiant liên hệ với các cụm hoạt động nghi có liên quan đến Trung Quốc. Trong các báo cáo công khai, nhóm này từng gắn với hoạt động khai thác thiết bị biên, triển khai backdoor BRICKSTORM và duy trì truy cập lâu dài trong môi trường nạn nhân. Google lưu ý rằng UNC5221 đôi khi bị nhắc chung với Silk Typhoon, nhưng GTIG không coi hai cụm hoạt động này là hoàn toàn đồng nhất.
Đặc điểm đáng chú ý của UNC5221 là lựa chọn mục tiêu có giá trị tình báo cao. Các báo cáo của Mandiant mô tả hoạt động BRICKSTORM trong các lĩnh vực công nghệ, SaaS, dịch vụ pháp lý, nhà cung cấp dịch vụ quy trình nghiệp vụ và các tổ chức có thể trở thành điểm trung chuyển để tiếp cận nạn nhân hạ nguồn. Đây là mô hình tấn công phù hợp với mục tiêu thu thập dữ liệu, truy cập chuỗi cung ứng và mở rộng phạm vi giám sát hơn là phá hoại tức thời.
BRICKSTORM: Backdoor được thiết kế cho những nơi ít bị soi chiếu
BRICKSTORM là backdoor có khả năng hoạt động trên nhiều nền tảng, thường được triển khai trên Linux, BSD hoặc các thiết bị appliance. Các phiên bản ban đầu được viết bằng Go; một số biến thể mới hơn được ghi nhận có liên quan đến Rust hoặc được làm rối để tránh phân tích. Điểm mạnh của BRICKSTORM là khả năng proxy SOCKS, giúp kẻ tấn công chuyển tiếp lưu lượng, truy cập hệ thống nội bộ và hòa vào luồng kết nối hợp pháp.
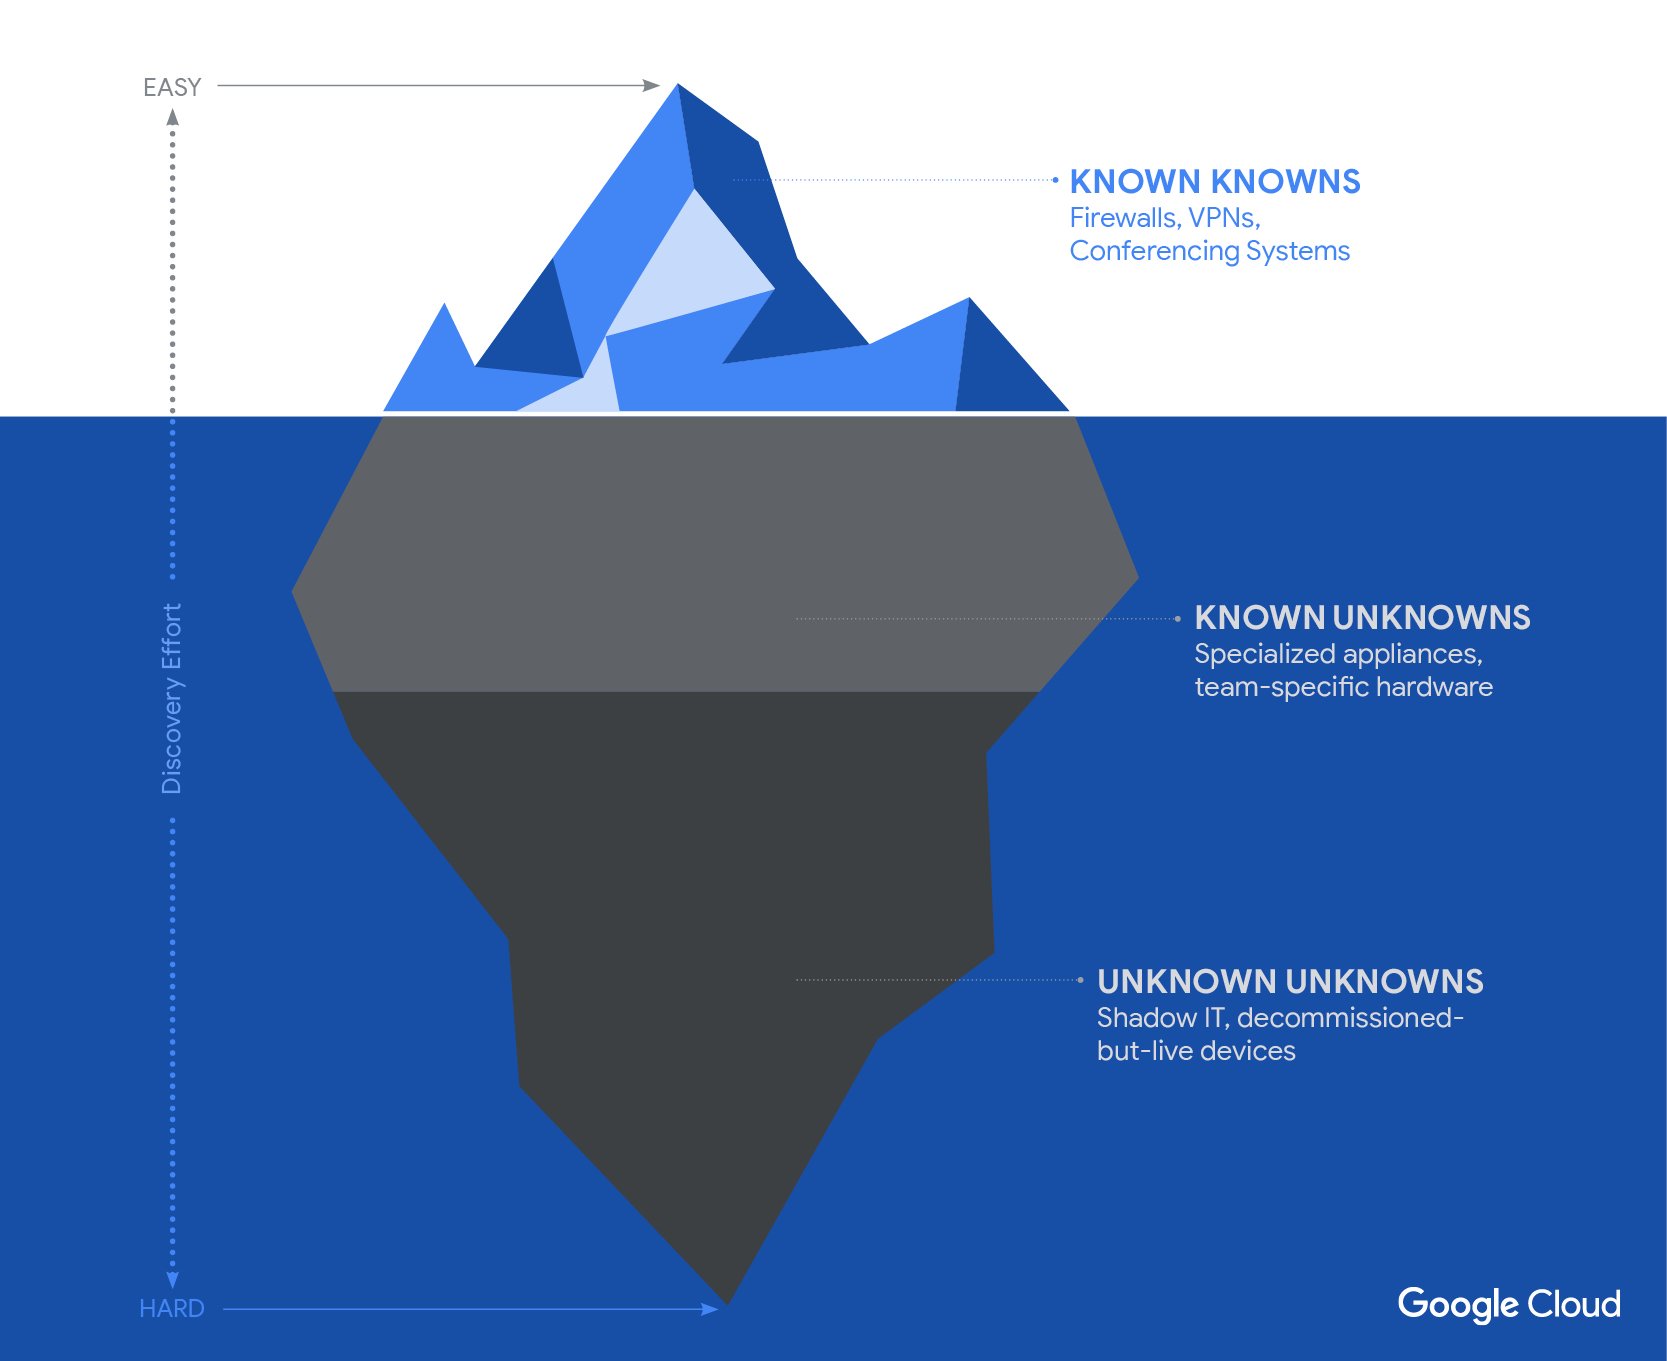
Mandiant cho biết các thiết bị appliance thường bị bỏ sót trong kiểm kê tài sản, không được cài EDR và cũng không được đưa đầy đủ vào hệ thống log tập trung. Chính khoảng trống này giúp BRICKSTORM trở thành công cụ bám trụ hiệu quả. Trong một số vụ việc, thời gian ẩn mình trung bình được Mandiant ghi nhận lên tới 393 ngày, đủ dài để vượt qua chu kỳ lưu log của nhiều doanh nghiệp.
Diễn biến chính của chiến dịch
Các điều tra gần đây cho thấy UNC5221 có thể xâm nhập mạng nạn nhân trong nhiều tháng trước khi bị phát hiện. BleepingComputer dẫn thông tin từ Volexity cho biết một tổ chức đã bị truy cập ít nhất 18 tháng trước thời điểm phát hiện, sau đó còn bị xâm nhập lại sau giai đoạn khắc phục. Kẻ tấn công đã sử dụng thông tin xác thực bị đánh cắp để bật và cấu hình SSL VPN trên firewall, kết nối vào hệ thống nội bộ rồi triển khai thêm mã độc trên thiết bị Synology NAS.
Điểm đáng chú ý hơn là dấu vết tại nhà cung cấp dịch vụ quản lý của nạn nhân. Volexity phát hiện một biến thể BRICKSTORM trên firewall pfSense của MSP, cho thấy khả năng kẻ tấn công đã dùng hạ tầng của bên thứ ba để quay lại hoặc mở rộng truy cập vào tổ chức mục tiêu. Đây là rủi ro đặc biệt lớn với doanh nghiệp phụ thuộc vào đối tác vận hành hệ thống, vì một điểm yếu ngoài biên giới tổ chức vẫn có thể trở thành đường vào hợp lệ.
Công cụ Plenet và AgentPSD trong tầng bám trụ mới
Ngoài BRICKSTORM, nhóm còn được ghi nhận sử dụng Plenet, một backdoor nền .NET có khả năng mở shell tương tác, thực thi lệnh từ xa, thao tác tệp và chuyển đổi máy chủ điều khiển. Google theo dõi Plenet với tên Grimbolt. Công cụ này sử dụng WebSocket cho liên lạc C2, tạo thêm kênh điều khiển linh hoạt sau khi nhóm đã khôi phục quyền truy cập vào môi trường nạn nhân.
AgentPSD được mô tả là một reverse shell viết bằng Python, có thể đóng vai trò cơ chế truy cập dự phòng nếu những backdoor khác bị mất. Trong trường hợp được Volexity phân tích, AgentPSD được cấu hình kết nối đến một miền khác với BRICKSTORM nhưng không cần kích hoạt, vì BRICKSTORM vẫn còn hoạt động. Điều này cho thấy cách UNC5221 xây dựng nhiều lớp dự phòng thay vì phụ thuộc vào một implant duy nhất.
Vì sao chiến dịch này nguy hiểm với doanh nghiệp?
Rủi ro lớn nhất nằm ở việc nhóm nhắm vào các hệ thống có quyền cao nhưng độ quan sát thấp. VMware vCenter, ESXi, firewall, NAS, hệ thống lưu trữ, email archive và thiết bị biên thường có vai trò then chốt trong vận hành nhưng không phải lúc nào cũng được giám sát như máy chủ ứng dụng hoặc endpoint người dùng. Khi bị chiếm quyền, chúng có thể trở thành bệ phóng để thu thập thông tin xác thực, sao chép máy ảo, truy cập mailbox hoặc di chuyển ngang trong hệ thống.
Google/Mandiant cũng ghi nhận các kỹ thuật như triển khai web shell SLAYSTYLE, dùng BRICKSTEAL để đánh cắp thông tin xác thực từ vCenter và sử dụng ứng dụng Microsoft Entra ID có quyền đọc email. Đây là chuỗi hành vi cho thấy mục tiêu không chỉ là cài mã độc, mà là khai thác toàn bộ lớp quản trị doanh nghiệp để phục vụ gián điệp lâu dài.
Defensive Lessons
Với các tổ chức vận hành hạ tầng quan trọng, hồ sơ UNC5221 nhấn mạnh nhu cầu mở rộng mô hình phòng thủ ra ngoài endpoint truyền thống. Kiểm kê đầy đủ thiết bị biên, appliance, NAS, firewall, vCenter và hệ thống quản trị là bước đầu tiên. Các hệ thống này cần được đưa vào giám sát log, sao lưu cấu hình, kiểm tra tính toàn vẹn tệp và rà soát kết nối ra ngoài bất thường.
Đội ngũ bảo mật cũng nên ưu tiên săn tìm theo hành vi thay vì chỉ dựa vào IOC tĩnh. Mandiant cảnh báo rằng các mẫu BRICKSTORM thường không tái sử dụng domain C2 giữa các nạn nhân, khiến chỉ báo hạ tầng nhanh chóng mất giá trị. Thực tế này đòi hỏi doanh nghiệp quan sát các mẫu hành vi như bật SSH bất thường trên appliance, thay đổi script khởi động, truy cập VAMI/vCenter ngoài chuẩn, tạo ứng dụng Entra ID quyền cao hoặc lưu lượng proxy từ thiết bị không nên phát sinh kết nối đó.
Conclusion
UNC5221 là ví dụ rõ ràng cho thế hệ APT ưu tiên sự bền bỉ, kín đáo và khai thác vùng mù của hạ tầng doanh nghiệp. BRICKSTORM, Plenet và AgentPSD không chỉ là mã độc riêng lẻ, mà là một hệ sinh thái bám trụ được thiết kế để tồn tại lâu, di chuyển linh hoạt và giảm tối đa tín hiệu phát hiện. Với doanh nghiệp, bài học quan trọng là không thể bảo vệ hệ thống nếu chỉ nhìn vào máy trạm; những thiết bị ít được chú ý nhất đôi khi lại là nơi kẻ tấn công ở lại lâu nhất.
Nguồn tham khảo: BleepingComputer, Google Cloud/Mandiant.
VNCyberS tổng hợp từ BleepingComputer và Google Cloud/Mandiant
















 Tiếng Việt
 English
