
Chiến dịch Operation Saffron là một cuộc vây ráp xuyên lục địa quy mô lớn, đánh sập một trong những công cụ đắc lực nhất của giới tội phạm mạng: First VPN.
1. Bóng Ma Trong Mạng Lưới An Ninh
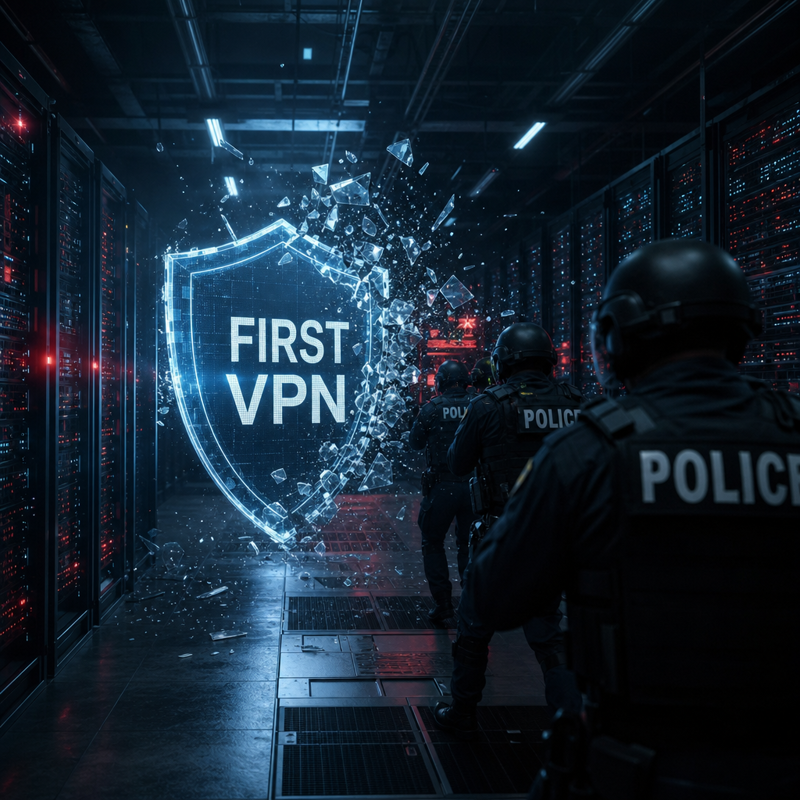
Trong suốt một thập kỷ qua, kể từ năm 2014, giới hacker mũ đen và các nhóm ransomware khét tiếng như Avaddon đã rỉ tai nhau về một “thiên đường an toàn” mang tên First VPN. Với lời hứa chắc nịch: “Không lưu log, không hợp tác với cơ quan điều tra, và đứng ngoài mọi quyền tài phán”, First VPN đã trở thành “chiếc áo choàng tàng hình” cho hơn 25 nhóm ransomware thực hiện các phi vụ tống tiền, đánh cắp dữ liệu và tấn công DDoS trên toàn cầu.
Hệ thống của First VPN không đơn giản chỉ là vài máy chủ cấu hình sẵn. Chúng thiết lập một hạ tầng tinh vi với 32 exit node trải khắp 27 quốc gia. Điểm đặc biệt khiến các kỹ sư an ninh đau đầu chính là việc sử dụng các giao thức VLESS and Reality. Những giao thức này có khả năng “ngụy trang” lưu lượng VPN thành lưu lượng HTTPS thông thường qua các cổng tiêu chuẩn, khiến các hệ thống giám sát mạng gần như bất lực trong việc nhận diện.
2. Operation Saffron: Cuộc Săn Đuổi Âm Thầm
Nhưng “lưới trời lồng lộng”, từ tháng 12/2021, một liên minh cảnh sát gồm Pháp và Hà Lan, với sự hỗ trợ của 18 quốc gia khác (bao gồm cả Mỹ, Anh, Đức, và Ukraine), đã bắt đầu chiến dịch mang mật danh Operation Saffron.
Suốt hơn 3 năm, các đặc vụ đã âm thầm lần theo dấu vết dòng tiền (Bitcoin, Perfect Money…) và các điểm yếu trong hạ tầng của dịch vụ này. Bước ngoặt xảy ra vào ngày 19-20/05/2026, khi một cuộc tập kích đồng loạt diễn ra trên nhiều mặt trận:
- Tại Ukraine: Cảnh sát đã đột kích nhà riêng của quản trị viên hệ thống, thu giữ nhiều thiết bị quan trọng.
- Trên toàn cầu: 33 máy chủ chính đã bị đánh sập và tịch thu. Các tên miền chính như `1vpns[.]com`, `1vpns[.]net`, `1vpns[.]org` cùng hàng loạt domain Onion trên mạng Tor đã bị kiểm soát hoàn toàn.
3. Cái Giá Của Sự Ảo Tưởng
Sự hoảng loạn của những kẻ đang ẩn nấp sau “tấm khiên” này khi nhận được thông báo: “Dịch vụ đã bị đánh sập và danh tính của bạn hiện đã nằm trong tay cơ quan chức năng”. Công ty an ninh mạng Bitdefender đã chia sẻ thông tin liên quan đến 506 người dùng dịch vụ này cho Europol.
Cơ cấu giá của First VPN cũng phản ánh sự chuyên nghiệp trong “kinh doanh tội phạm”: từ $2 cho 1 ngày trải nghiệm đến $483 cho gói thuê bao năm. Những kẻ tấn công có thể dễ dàng mua quyền truy cập để ẩn mình chỉ trong vài phút.
4. Góc Khuất: Khi “Tấm Khiên” Sụp Đổ
Đằng sau những dòng code tinh vi và hạ tầng VPN tàng hình là những con người bằng xương bằng thịt. Cuộc đột kích tại Ukraine không chỉ thu giữ máy móc, mà còn đặt dấu chấm hết cho cuộc sống “hai mặt” của các quản trị viên. Những kẻ điều hành này thường sống giữa cộng đồng như những kỹ sư công nghệ bình thường, cho đến khi thực tế ập đến dưới hình hài của lệnh bắt giữ.
Hệ lụy không chỉ là các máy chủ bị tịch thu, mà còn là sự sụp đổ của một ảo tưởng về sự ẩn danh tuyệt đối. Với gia đình và người thân của những kẻ điều hành, đây là một cú sốc lớn khi bức màn bí mật bị vén lên, để lộ những hoạt động phi pháp núp bóng dưới danh nghĩa chuyên gia CNTT. Bài học rút ra là: Trong thế giới số, không có bóng tối nào là vĩnh viễn trước sự hợp tác quốc tế.
5. Kết Luận
Việc triệt phá First VPN là một đòn giáng mạnh vào hệ sinh thái tội phạm mạng. Như Bitdefender đã nhận định: “Mỗi khi một dịch vụ ẩn danh bị đánh sập, chi phí vận hành của tội phạm lại tăng lên và cửa sổ hoạt động của chúng lại hẹp dần”.
Tuy nhiên, cuộc chiến này chưa bao giờ kết thúc. Khi một đế chế sụp đổ, những bóng ma khác sẽ sớm xuất hiện. Nhưng Operation Saffron đã chứng minh một điều: Không có tấm khiên nào là tuyệt đối trước sức mạnh của sự hợp tác quốc tế.
















 Tiếng Việt
 English
