
VPN thường được quảng bá như một lớp bảo vệ quyền riêng tư đơn giản: bật ứng dụng, kết nối máy chủ và lưu lượng truy cập sẽ đi qua một đường hầm mã hóa. Tuy nhiên, một nghiên cứu mới về 281 ứng dụng VPN Android miễn phí cho thấy niềm tin đó không phải lúc nào cũng được bảo đảm bằng kỹ thuật tương xứng.
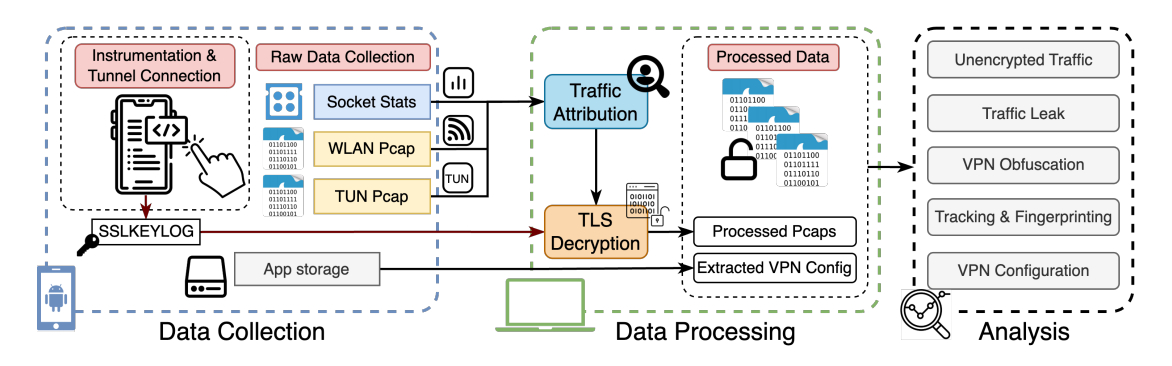
Theo The Hacker News, nhóm nghiên cứu từ University of Michigan, University of New Mexico và IIT Delhi đã dùng hệ thống MVPNalyzer để kiểm tra các ứng dụng VPN phổ biến trên Google Play. Những ứng dụng bị phát hiện có ít nhất một vấn đề đã đạt tổng cộng hơn 2,4 tỷ lượt cài đặt, cho thấy rủi ro không nằm ở một vài sản phẩm ít người dùng mà có thể ảnh hưởng đến quy mô rất lớn.
VPN không xóa bỏ niềm tin, chỉ chuyển niềm tin sang nơi khác
Về nguyên tắc, VPN mã hóa lưu lượng giữa thiết bị và máy chủ VPN, giúp nhà mạng, điểm Wi-Fi công cộng hoặc kẻ nghe lén trên cùng mạng khó quan sát trực tiếp hoạt động của người dùng. Nhưng khi dùng VPN, người dùng cũng trao khả năng nhìn thấy lưu lượng cho nhà cung cấp VPN. Vì vậy, câu hỏi cốt lõi không chỉ là ứng dụng có nút “kết nối” hay không, mà là nhà phát triển có đủ năng lực và trách nhiệm để bảo vệ dữ liệu hay không.
Nghiên cứu cho biết 29 ứng dụng để lưu lượng thoát ra ngoài đường hầm mã hóa, trong đó 24 ứng dụng làm rò rỉ DNS. DNS có thể tiết lộ người dùng đã truy cập tên miền nào, nên việc rò rỉ DNS làm suy yếu một trong những lý do quan trọng nhất để cài VPN. Ngoài ra, 61 ứng dụng gửi một phần dữ liệu ở dạng văn bản thuần, khiến bên quan sát trên mạng có thể đọc được nội dung đó.
Nguy cơ nghiêm trọng: cấu hình VPN bị chiếm hướng
Điểm đáng chú ý nhất là 5 ứng dụng tải tệp cấu hình qua kênh không mã hóa. Tệp cấu hình quyết định ứng dụng sẽ kết nối tới máy chủ nào. Nếu tệp này bị truyền ở dạng văn bản thuần, kẻ tấn công trên cùng mạng, chẳng hạn tại Wi-Fi công cộng, có thể sửa đổi nội dung trên đường truyền và chuyển hướng thiết bị tới máy chủ do kẻ tấn công kiểm soát.
The Hacker News dẫn thông tin từ nhóm nghiên cứu cho biết các ứng dụng liên quan gồm BambooVPN: Turbo Fast VPN, VPN Pro, Free VPN, Hexa VPN và 101 VPN, được xác định rõ hơn bằng mã gói ứng dụng trên Google Play. Sau quá trình thông báo, một số ứng dụng đã sửa lỗi, nhưng BambooVPN, Free VPN và 101 VPN vẫn được báo cáo là còn mở trước nguy cơ chiếm hướng đường hầm trong lần kiểm tra mới nhất.
Theo dõi người dùng ngay trong ứng dụng bảo vệ quyền riêng tư
Một nghịch lý khác là nhiều ứng dụng VPN miễn phí vẫn tích hợp hoạt động theo dõi. Nghiên cứu ghi nhận 76 ứng dụng gửi Advertising ID của thiết bị, mã nhận diện thường được dùng để theo dõi người dùng giữa các ứng dụng. Hơn 80% số ứng dụng được kiểm tra, tương đương 246 ứng dụng, có kết nối đến máy chủ quảng cáo hoặc theo dõi đã biết.
Một số dữ liệu như mẫu điện thoại, phiên bản hệ điều hành hay kích thước màn hình có thể trông không quá nhạy cảm nếu xét riêng lẻ. Nhưng khi được kết hợp, chúng có thể tạo thành dấu vân tay thiết bị, giúp nhận diện một người dùng cụ thể qua nhiều phiên truy cập. Trong bối cảnh VPN được kỳ vọng là công cụ giảm theo dõi, mô hình kiếm tiền dựa trên quảng cáo và thu thập dữ liệu trở thành điểm cần đặc biệt cảnh giác.
Vì sao nhãn “verified” hoặc cam kết “no-logs” chưa đủ
Google cho biết các chính sách của hãng yêu cầu nhà phát triển khai báo chính xác cách xử lý dữ liệu và có thể áp dụng biện pháp thực thi nếu phát hiện vi phạm. Tuy vậy, nghiên cứu cho rằng các nhãn an toàn hoặc chứng nhận kiểm tra hiện tại chưa chắc phát hiện được những lỗi như tải cấu hình không mã hóa, cấu hình OpenVPN yếu hoặc rò rỉ DNS trong điều kiện thực tế.
Đối với người dùng phổ thông, phần khó nhất là nhiều lỗi nghiêm trọng gần như không thể nhận biết từ giao diện ứng dụng. Một ứng dụng vẫn có thể hiện trạng thái “đã kết nối” trong khi một phần lưu lượng rò rỉ hoặc cấu hình kết nối bị can thiệp. Vì vậy, đánh giá VPN không thể chỉ dựa vào số lượt tải, điểm sao, quảng cáo miễn phí hoặc tuyên bố tiếp thị.
Bài học thực tế cho người dùng và tổ chức
Người dùng nên ưu tiên nhà cung cấp có danh tính rõ ràng, chính sách bảo mật dễ đọc, báo cáo kiểm toán độc lập gần đây và mô hình kinh doanh minh bạch. Với ứng dụng miễn phí dựa nặng vào quảng cáo, cần đặt câu hỏi dữ liệu nào được thu thập để đổi lấy dịch vụ. Nếu phải dùng VPN trong môi trường nhạy cảm, nên tránh cài đặt theo kết quả tìm kiếm đầu tiên trên kho ứng dụng và kiểm tra thêm nguồn đánh giá kỹ thuật độc lập.
Với tổ chức, bài học lớn hơn là không nên xem VPN di động như một công cụ mặc định an toàn chỉ vì tên gọi của nó. Chính sách quản lý thiết bị nên giới hạn danh sách VPN được phép dùng, kiểm tra quyền ứng dụng, yêu cầu nhà cung cấp có kiểm toán bảo mật và theo dõi lưu lượng bất thường từ thiết bị di động. Khi nhân viên làm việc qua Wi-Fi công cộng, VPN yếu có thể tạo cảm giác an toàn giả thay vì giảm rủi ro thật.
Nghiên cứu MVPNalyzer cũng cho thấy vai trò của kiểm thử lặp lại và minh bạch. Nếu mã nguồn và tài liệu của công cụ được công bố như kế hoạch, kho ứng dụng, cơ quan quản lý và cộng đồng bảo mật có thêm phương tiện để kiểm tra những tuyên bố quyền riêng tư vốn lâu nay rất khó xác minh. Với người dùng, thông điệp cốt lõi vẫn là: VPN là công cụ hữu ích, nhưng chỉ an toàn khi nhà cung cấp xứng đáng với niềm tin được trao.
VNCyberS tổng hợp từ The Hacker News, NDSS Symposium và nhóm nghiên cứu MVPNalyzer
















 Tiếng Việt
 English
