
Trong một nỗ lực phối hợp quốc tế, Cục Điều tra Liên bang Mỹ (FBI) cùng với Google và Black Lotus Labs đã triệt phá thành công Outsider Enterprise, một mạng lưới cung cấp dịch vụ lừa đảo (phishing-as-a-service) quy mô lớn có nguồn gốc từ Trung Quốc. Chiến dịch này là một phần của Operation Riptide, nhắm vào các hạ tầng tội phạm mạng xuyên quốc gia.
Quy mô khổng lồ và sự hỗ trợ từ trí tuệ nhân tạo
Outsider Enterprise đã hoạt động từ ít nhất là năm 2023, cung cấp các bộ công cụ lừa đảo (phishing kits) cho các nhóm tội phạm khác để thực hiện các chiến dịch giả mạo thương hiệu lớn. Theo báo cáo từ Google, mạng lưới này đã tạo ra hơn 9.000 trang web giả mạo và quản lý hơn 1 triệu URL độc hại.
Điểm đáng chú ý của mạng lưới này là việc ứng dụng trí tuệ nhân tạo (AI) để tối ưu hóa nội dung tin nhắn lừa đảo và tự động hóa quá trình triển khai hạ tầng. Các tin nhắn SMS giả mạo thường mạo danh các dịch vụ tin cậy của Google hoặc các nhà mạng viễn thông lớn như AT&T, T-Mobile và Verizon để đánh cắp thông tin thẻ tín dụng và mật khẩu người dùng.
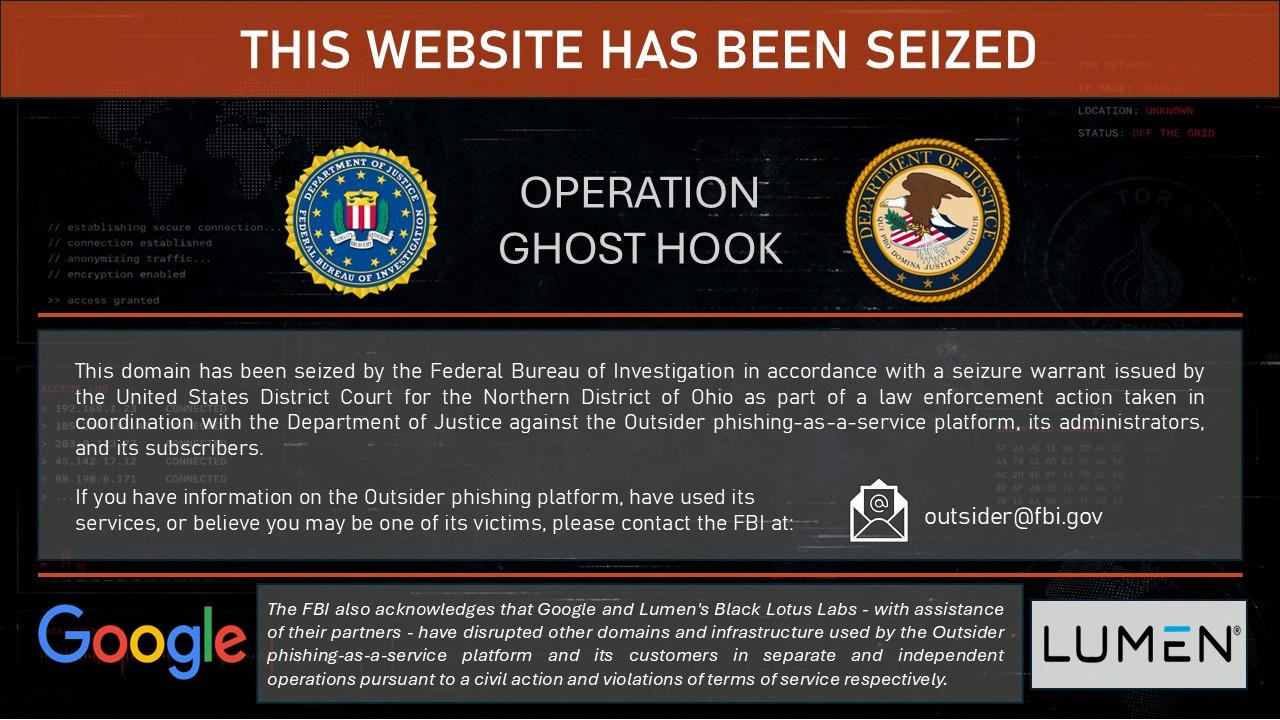
FBI chiếm quyền điều khiển và thay thế giao diện các tên miền lừa đảo của Outsider Enterprise bằng trang thông báo của cơ quan chức năng.
Thiệt hại kinh tế nghiêm trọng
Các nhà chức trách ước tính rằng các chiến dịch lừa đảo sử dụng hạ tầng của Outsider Enterprise đã dẫn đến việc đánh cắp thông tin của hơn 3,8 triệu thẻ tín dụng toàn cầu. Tổng thiệt hại kinh tế gây ra cho các nạn nhân được dự báo lên tới khoảng 1,9 tỷ USD.
Chỉ riêng trong hai tuần cuối tháng 5/2026, Google đã phát hiện hơn 2,5 triệu tin nhắn SMS độc hại được gửi từ hạ tầng của nhóm này tới người dùng Android. Nhờ hệ thống phòng thủ AI trên thiết bị, hơn 10 tỷ tin nhắn độc hại đã bị chặn mỗi tháng, giúp giảm thiểu đáng kể số lượng nạn nhân tiềm năng.
Chiến dịch triệt phá Operation Riptide
Trong quá trình can thiệp kỹ thuật, FBI đã thu giữ nhiều máy chủ quản trị, một cửa hàng thương mại điện tử trên nền tảng Shopify và các tài khoản Telegram được sử dụng để điều phối hoạt động. Ngoài ra, cơ quan chức năng cũng đã đóng băng khoảng 100.000 USDT (tiền điện tử) trong các ví thanh toán của nhóm tội phạm này.
Hiện tại, hàng ngàn tên miền lừa đảo từng được Outsider Enterprise đăng ký đã bị điều hướng về trang thông báo của FBI. Song song với hành động pháp lý, Google cũng đã đệ đơn kiện dân sự nhằm vào các cá nhân đứng sau mạng lưới này để triệt tiêu tận gốc khả năng phục hồi hạ tầng.
FBI phối hợp cùng các đối tác công nghệ để ngăn chặn các mối đe dọa từ tội phạm mạng có tổ chức.
Khuyến nghị bảo mật từ VNCyberS
Vụ việc này cho thấy xu hướng tội phạm mạng đang ngày càng chuyên nghiệp hóa và tận dụng triệt để AI để gia tăng hiệu quả lừa đảo. VNCyberS khuyến cáo người dùng:
- Tuyệt đối không nhấp vào các liên kết lạ được gửi qua SMS (Smishing), ngay cả khi tin nhắn đó dường như đến từ các dịch vụ quen thuộc.
- Sử dụng các ứng dụng nhắn tin có tính năng chặn tin nhắn rác và lừa đảo dựa trên AI.
- Luôn bật xác thực hai lớp (2FA) cho tất cả các tài khoản quan trọng, đặc biệt là tài khoản ngân hàng và email.
- Kiểm tra kỹ URL của trang web trước khi nhập bất kỳ thông tin cá nhân hoặc thông tin thanh toán nào.
VNCyberS tổng hợp từ BleepingComputer và Google
















 Tiếng Việt
 English
